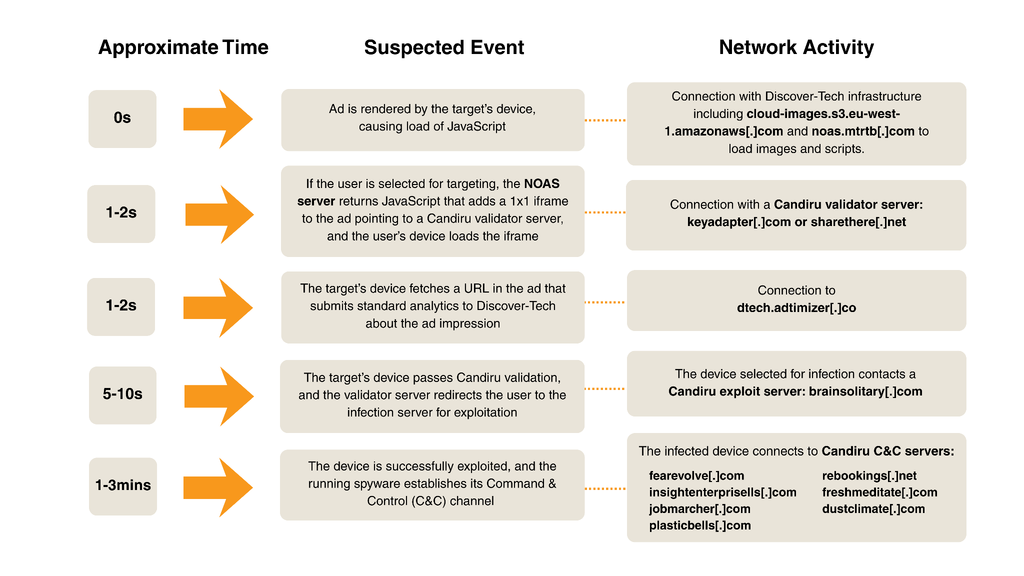
The Citizen LabとConfiantの研究者は、ターゲットを絞ったオンライン広告を傭兵スパイウェアの配信メカニズムとして利用する「AdFection」と呼ぶ手法を特定しました。この調査は、正当な広告会社を装いながら、Candiru(現在はIntegrity Labsとしてリブランド)やBindecyといったスパイウェアパートナーの仲介者として活動している疑いのあるイスラエル企業、Discover-Techに焦点を当てています。これらのアクターは、オンライン広告エコシステムの標準的なインフラを活用することで、広告が表示された瞬間にデバイスへ感染を届けることができ、ユーザーによる操作を一切必要としません。
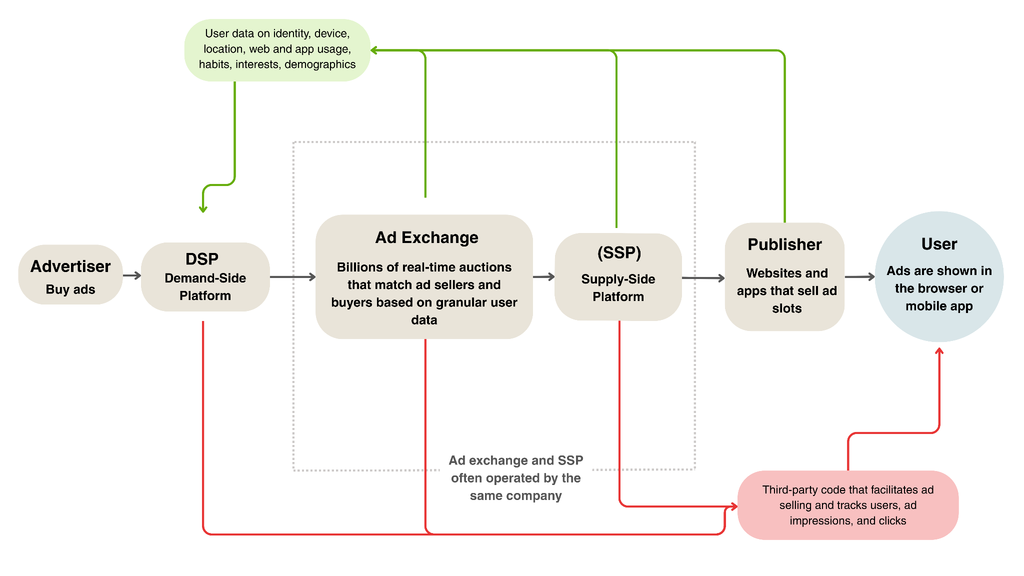
この図は、第1段落で説明されているAdFectionメカニズムの技術的な流れを示しています。
この仕組みは、広告主がデバイス識別子やIPアドレスなどの詳細なデータに基づいて、特定のユーザーに広告を表示する機会を競り合うリアルタイム入札(RTB)の標準的なアーキテクチャに依存しています。Discover-Techは、スパイウェアの顧客が個人をプロファイリングし、匿名性を解除することを可能にするControliumというプラットフォームを利用していると報告されています。また、同社はユーザーのデバイスから広告識別子を受信する「NOASサーバー」(または「getAdサーバー」)も採用しています。サーバーはソースIPと識別子に基づいてJavaScriptコードを返すかどうかを判断します。ターゲットが適格である場合、サーバーはブラウザの脆弱性を実行してスパイウェアをインストールするコードを配信します。この構成により、同社は広告を配信する主要な広告ネットワークと悪意のあるコードを直接共有することを回避できます。
この図は、第2段落で言及されている特定のサーバーサイドのロジックと識別子の処理を説明しています。
この運用の規模は非常に大きく、40億件の入札記録の分析により、Discover-Techの広告は数十カ国にわたる約200,000のユニークなウェブサイトやアプリに表示されていたことが判明しました。さらに、調査では「DARK CARTOGRAPHER」と呼称される脅威アクターが、Discover-Techのインフラを使用してモバイル広告IDと電話番号を紐付け、大規模な匿名性の解除を容易にしていたことが発見されました。GoogleやIAB Europeなどの主要プラットフォームは、その後Discover-Techを「認定」ベンダーリストから削除しましたが、この報告は広告業界における構造的な脆弱性を浮き彫りにしています。つまり、製品のために消費者をターゲットにするために設計された同じシステムが、監視のために個人をターゲットにするために転用され得るということです。これらの「ゼロクリック」攻撃で悪用された特定のブラウザの脆弱性は、依然として技術的な精査の対象となっており、主要な報告はホストデバイス上での永続性を確保するために使用された特定の攻撃コードよりも、配信パイプラインに焦点を当てています。
この図は、第3段落における「DARK CARTOGRAPHER」アクターの活動の説明を裏付けるものです。
証拠: - The Citizen Labの報告は、AdFectionパイプラインおよびDiscover-TechのControliumとNOASサーバープラットフォームの特定の役割に関する主要な技術的裏付けを提供しています(主要)。 - Confiantの調査は、Discover-Techと傭兵スパイウェア企業Candiruの間の関連性を裏付け、難読化されたJavaScriptの使用やC2ハンドシェイクの詳細を明らかにしています(補足-2)。