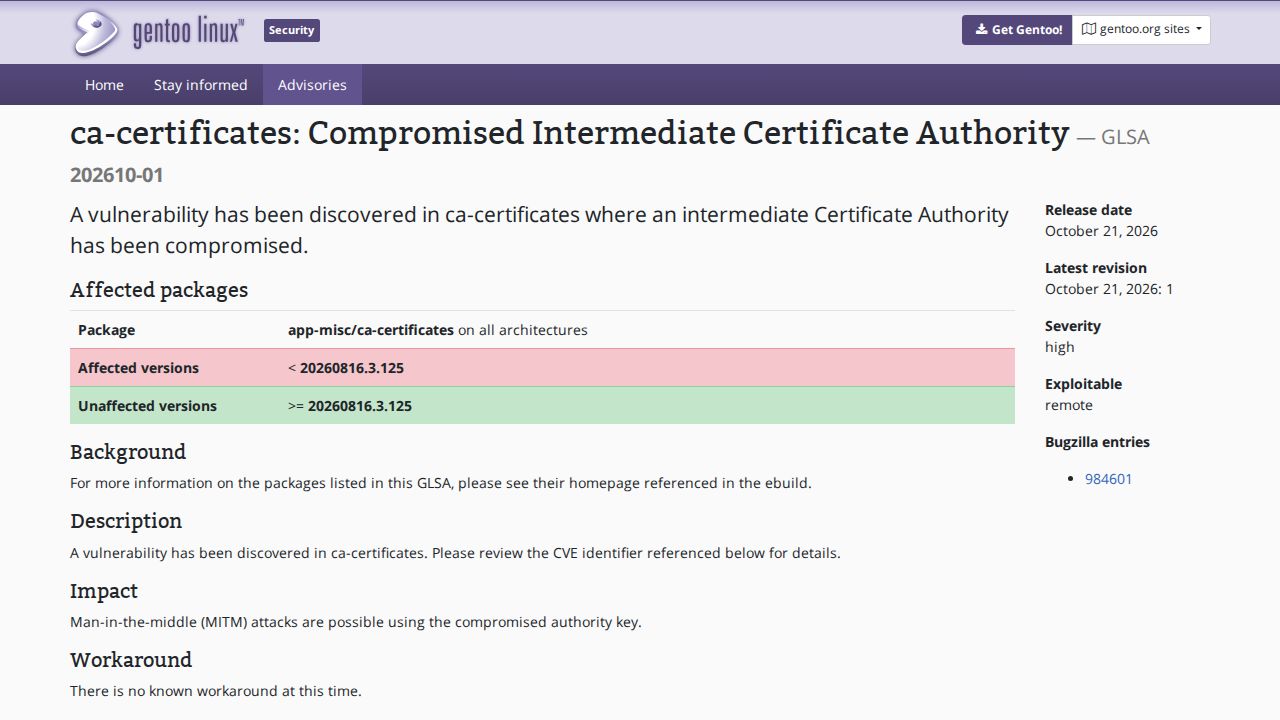
CVE-2026-111943の特定は、米国国立標準技術研究所(NIST)による侵害された中間認証局(CA)の正式な認定を意味します。認証局とは、ウェブサイトやサーバーの身元を検証するデジタル証明書を発行する信頼された機関です。ルートCAから証明書発行の権限を与えられた従属機関である中間CAが侵害された場合、ブラウザやソフトウェアに対して正当に見える不正な証明書を発行するために悪用される可能性があり、中間者攻撃を可能にする恐れがあります。
この脆弱性に関する技術的な議論では、さまざまなソフトウェアエコシステムがこの侵害にどのように対応しているかが強調されています。一部の観測者は、この問題が「eMudhra」の混乱に関連している可能性を指摘しており、このCVEはNISTにとって新しいものであっても、根本的な侵害は特定の界隈では以前から知られていた可能性を示唆しています。ソフトウェアが信頼をどのように処理するかについて重要な技術的相違が現れており、Goプログラミング言語のような一部のツールは、基礎となるオペレーティングシステムの信頼ストアがまだ更新されていない場合でも、これらの侵害された証明書を予防的にブロックする場合があります。この予防的なブロックは、アプリケーションが不正な資格情報を使用したサーバーに対してセキュアな接続を確立しないようにするための防御策です。
ユーザーおよび開発者にとって、主な修正策はシステムレベルの証明書パッケージおよび特定のソフトウェアバイナリを更新することです。例えば、Gentoo Linuxのユーザーは、ローカルの信頼ストアに侵害されたCAの失効が反映されるように、'ca-certificates'パッケージを特定のバージョンに更新するようアドバイスされました。さらに、一部のソフトウェアはOSのみに依存するのではなく、独自の信頼証明書セットをバイナリに直接バンドルしているため、'uv'や'certifi'のようなツールのユーザーは、バンドルされたデータから侵害された証明書を削除するために、それらの特定のパッケージを更新する必要があります。これはセキュリティの断片化を浮き彫りにしており、システムがOSレベルでパッチされていても、内部の古い証明書ストアを使用している個々のアプリケーションは依然として脆弱なままになる可能性があることを示しています。