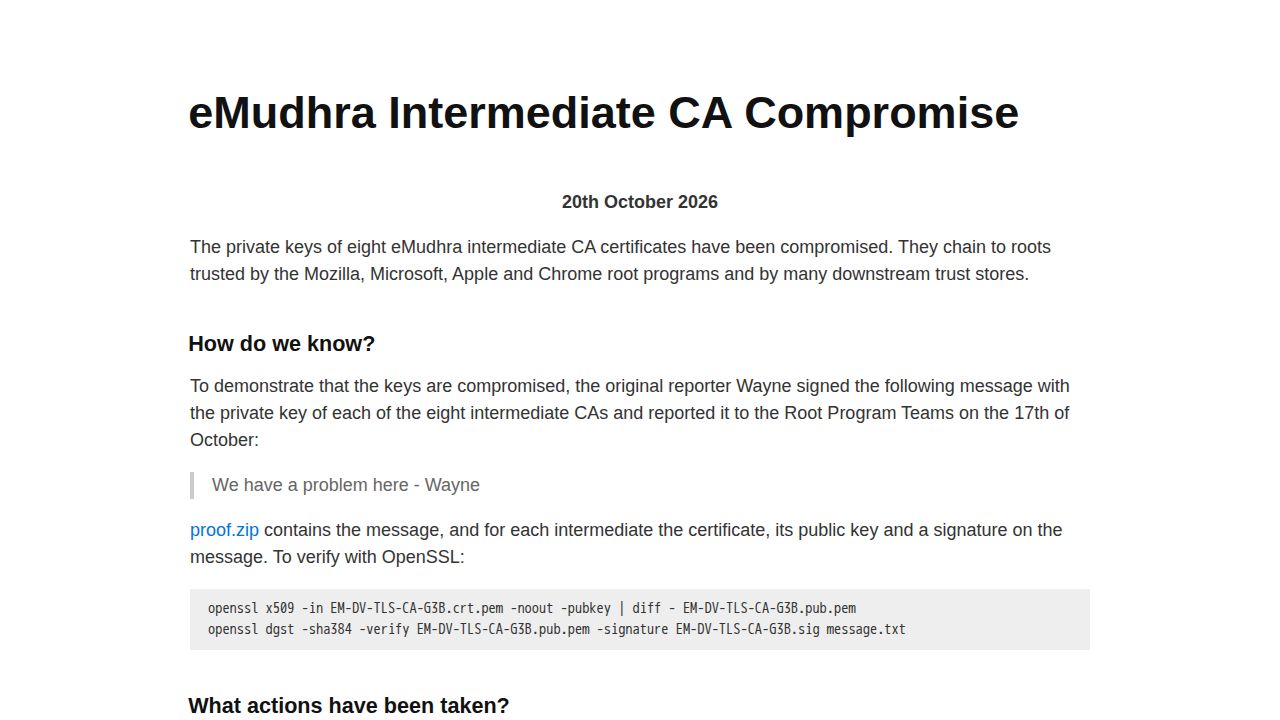
eMudhraの中間認証局(CA)証明書8件の秘密鍵が侵害されるという重大なセキュリティ脆弱性が特定されました。これらの証明書は、ウェブブラウザやオペレーティングシステムがウェブサイトの身元を検証することを可能にする信頼の連鎖における重要な構成要素です。これらの中間証明書は、Mozilla、Microsoft、Apple、Google Chromeなどの主要なテック企業によって信頼されているルートプログラムに紐付いているため、この侵害により、鍵へのアクセス権を持つ攻撃者が不正な証明書を発行し、暗号化された通信を傍受できる可能性があります。
この侵害は、2026年10月17日に一人の記者が影響を受けた8つの秘密鍵のそれぞれを使用してメッセージに署名を行うことで実証されました。この開示を受け、主要なブラウザベンダーはこれらの証明書のブロックを開始しました。例えば、FirefoxとChromeは数日以内にブロックを行い、続いてAppleデバイスが10月19日に、Microsoft製品が10月20日にブロックを実施しました。CAは侵害された証明書を失効させましたが、主な課題は失効情報を自動的に取り込まないクライアントに残っています。そのようなユーザーは、侵害された資格情報を認識しなくなるように、ソフトウェアやシステム信頼ストアを手動で更新する必要があります。
この侵害の技術的な性質は、鍵管理の実践における深刻な失敗を示唆しています。報告によると、侵害された秘密鍵の一部は極めて脆弱であったことが示されています。これは、証明書ポリシーが技術的には健全であっても、発行レベルで不適切に執行されているというシステム的な問題を浮き彫りにしています。リスクを軽減するため、開発者およびユーザーは、これらの侵害されたルートに対応するパッチをリリースしたGo(バージョン1.27.3以降)、Electron、Pythonのcertifiライブラリ、および各種Rustベースのウェブ信頼ライブラリを含む特定のソフトウェアパッケージを更新することが推奨されます。