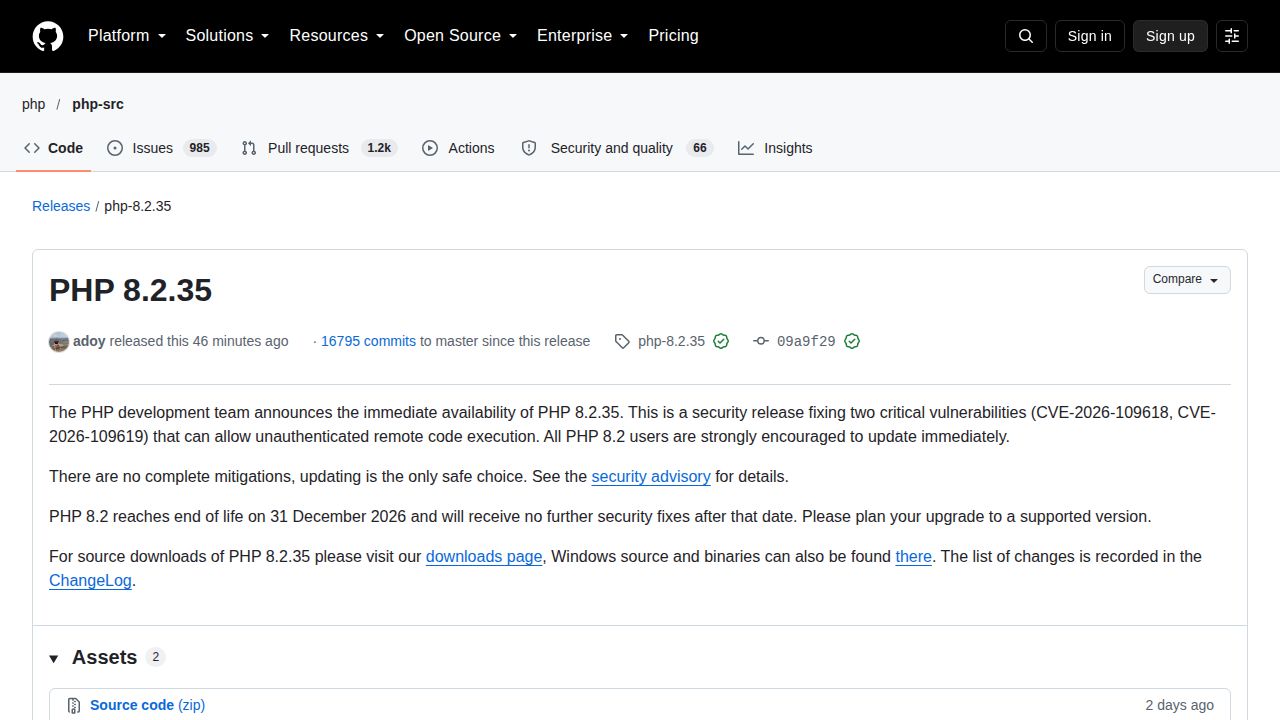
PHPプロジェクトは最近、GitHubリポジトリを通じてセキュリティアップデートを発行し、バージョン8.2.35をリリースしました。このアップデートは、WizやOpenAIを含む研究者およびセキュリティプロバイダーによる共同の取り組みによって、オープンソースのプログラミング言語における複数の高深刻度の脆弱性に対処するために行われました。これらの欠陥は、特にmod_phpのような特定のServer Application Programming Interfaces(SAPIs)を使用している場合に、リモートコード実行(RCE)を可能にする可能性があると報告されています。
技術的な対応としては、コードベース全体にmallocの失敗チェックを追加することが含まれました。しかし、この展開は一部の観測者が「不完全な」リリースと表現したことによって精査の対象となりました。あるコメントでは、一見したところ、コミットがメインリポジトリのどのブランチにも属していないように見えたと指摘されています。さらに、7.4、8.0、8.1といった古いバージョン向けのバックポートは提供されたものの、多くのユーザーがリリース直後にUbuntu LTSやFedoraといった標準的なディストリビューションチャネルを通じて新しいパッケージを入手することに困難を感じていると報告しています。
管理者は公式のパッチを待つ間、さまざまな緩和策を講じることを余儀なくされています。一部のユーザーは侵害を防ぐためにサーバーを完全にオフラインにすることを選択し、他のユーザーは手動の設定を実装しました。例えば、あるユーザーは`session.upload_progress`を無効にし、Webサーバーレベル(ApacheやCaddyなど)でマルチパートリクエストボディをブロックすることを提案しました。これらの措置は、メモリ枯渇やRCEに関連する一般的な攻撃ベクトルをブロックできる可能性がある一方で、ファイルのアップロードといった正当な機能を損なう可能性があります。この状況は、重要なインフラのパッチ適用速度と、ゼロデイ脆弱性がもたらすリスクとの間の継続的な懸念を浮き彫りにしました。