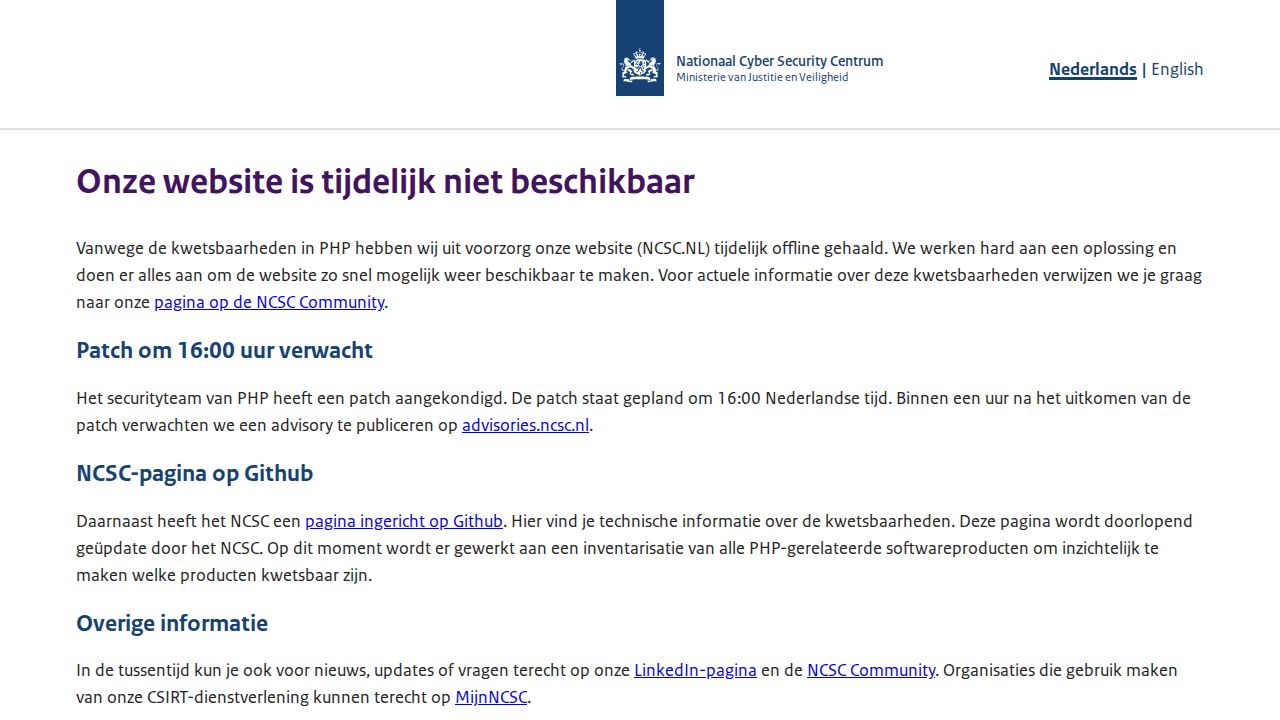
オランダ国家サイバーセキュリティセンター(NCSC)およびベルギーのサイバーセキュリティセンターは、PHPに新たに発見された脆弱性に対応するため、公開ウェブサイトをオフラインにしたと報じられています。PHPは、ウェブ開発やWordPress、Drupalなどのコンテンツ管理システムを動かすために広く利用されているオープンソースのスクリプト言語です。これらのサイトをオフラインにする決定は、管理者が基礎となるソフトウェアのパッチを適用する間、潜在的な悪用を防ぐための予防的な措置です。
Hacker Newsのコメントでは、これは孤立した事象ではないと指摘されており、OBS、TicketTailor、および様々なWikiを含む多数の他のプラットフォームもリスクを軽減するためにオフラインになったことが観察されています。議論では、この脆弱性がリモートコード実行(RCE)の欠陥であり、攻撃者がサーバー上で任意のコマンドを実行できる可能性があることが強調されました。あるコメントでは、一部の組織が一時的な回避策としてWebアプリケーションファイアウォール(WAF)を使用している一方で、主要な推奨事項はPHP環境自体のパッチ適用であると指摘されています。
この状況は、政府機関のセキュリティ体制や、古いソフトウェアを使用することのリスクに関する議論を呼び起こしました。一部の参加者は、サイバーセキュリティセンターが長年のセキュリティ問題があるプラットフォームを使用していることは重大な見落としであると主張しました。他の参加者は脆弱性の公開時期に疑問を投げかけ、脆弱性を露呈させる公開リリースよりも、主要なディストリビューターと連携したバックグラウンドでのパッチ適用の方が好ましい可能性を示唆しました。さらに、静的サイトジェネレーターを使用しているサイトであっても、公開前にPHPエンジンによって事前レンダリングされている場合は影響を受ける可能性があると指摘するユーザーもいました。