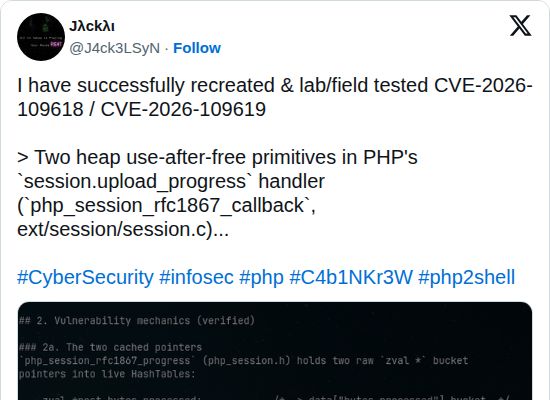
PHPプログラミング言語において、予約済みのCVE番号CVE-2026-109618およびCVE-2026-109619として特定された、2つの重大なリモートコード実行(RCE)の脆弱性が報告されました。これらの脆弱性は、最高レベルの深刻度評価であるCVSSスコア10.0を付与されており、攻撃者がサーバー上で任意のコードを実行できる可能性があることを示しています。この問題の範囲は非常に広く、報告によればPHPのバージョン5以降のすべてのバージョンに影響を及ぼすとされています。
技術的な詳細によると、これらの欠陥はPHPの`session.upload_progress`ハンドラ内にある2つのヒープ使用後解放(use-after-free)プリミティブに関連していることが示唆されています。PHPはWordPress、Laravel、Drupal、Joomla、Magentoといった主要なプラットフォームを含む、ウェブの大部分を支えているため、潜在的な影響は広範囲に及びます。一部の報告では、全ウェブサイトの約70%が脆弱である可能性があると指摘されています。さらに、古いバージョンのPHP、特にバージョン5および7については、欠陥を修正するために必要な緊急のセキュリティパッチが提供されない可能性があるという懸念も生じています。
これらの報告を受けて、さまざまな緩和策が議論されています。提案されている方法の一つは、`php.ini`設定ファイルで`session.upload_progress.enabled = Off`を設定して、影響を受ける機能を無効にすることです。しかし、一部の報告では、設定の変更だけではシステムを完全に保護するには不十分な可能性があり、PHPエンジンへのコアパッチが必要であると指摘されています。その他の提案されている対策には、ウェブサーバーレベルでのマルチパートリクエストのブロックや、極端な場合には、正式なパッチがリリースされ適用されるまで、インターネットに公開されているアプリケーションをパブリックネットワークから隔離することなどが含まれます。修正に関する公式な発表は、2026年10月後半に予定されていました。