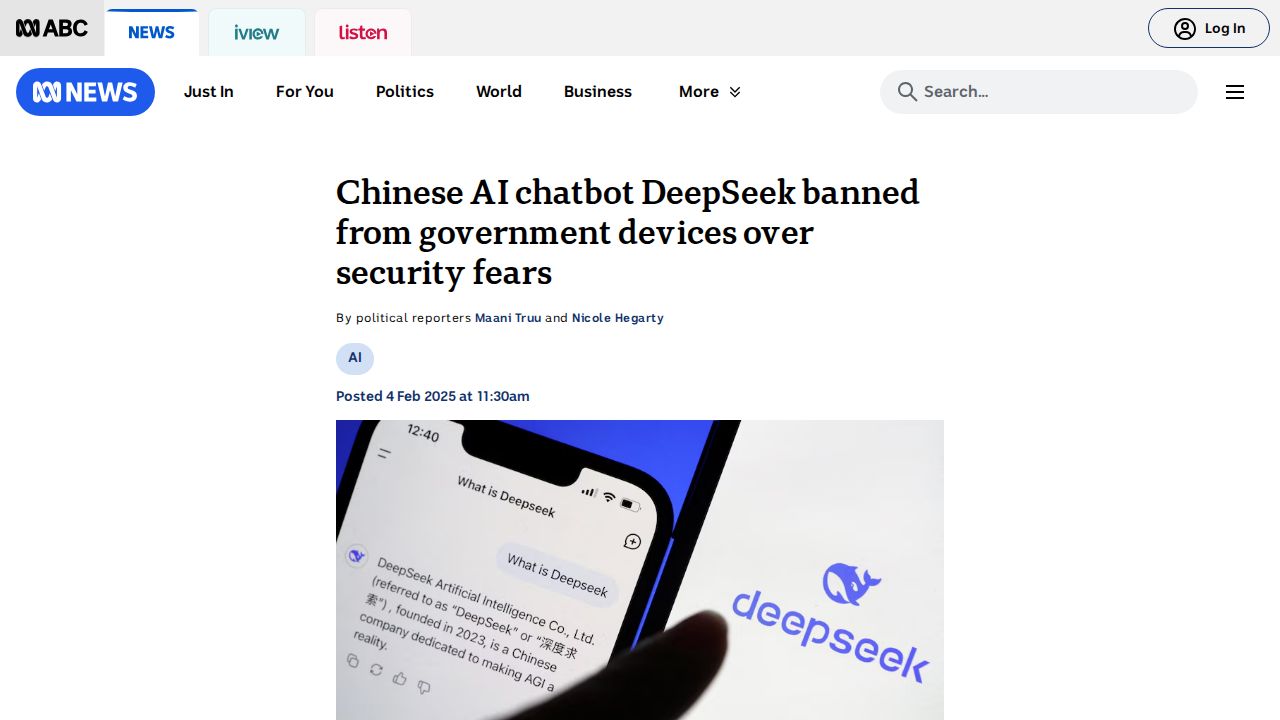
米国国土安全保障省(DHS)は、中国の人工知能企業であるDeepSeekによって開発された製品およびサービスの利用を連邦民間機関に禁止する正式な命令を発行しました。この命令は、DeepSeekの技術を組み込んだすべてのサードパーティ製品およびサービスを排除することを具体的に指示しています。この動きは、DeepSeekが提供する広範なAIアプリケーションおよびモデルを対象としており、DHSはこれらが政府のインフラに対して複数の脅威ベクトルをもたらすと特定しています。
DHSの論拠は、同社の事業運営における地理的および法的な状況に集中しています。DeepSeekのサーバーは中華人民共和国(PRC)内に位置しているため、この命令は、中国の法律が政府のサイバーおよびインテリジェンス機能に対して民間企業のインフラへの広範なアクセス権限を認めていることを強調しています。さらに、DHSはDeepSeekのアカウント作成プロセスが個人を特定できる情報(PII)を収集し、ユーザーを追跡またはデジタル指紋を記録する可能性があることを指摘しました。これらの要因は、ユーザーがモデルに対して機密情報を提示する必要があるプロンプトおよびレスポンスのプロセスにおいて、特に重大なリスクとして位置づけられています。
この命令は、一次的な利用やDeepSeekのiOSアプリのような特定のアプリケーションを対象としていますが、禁止の範囲をめぐる議論を巻き起こしています。一部の観測者は、この指示がDeepSeekモデルを使用して書かれたいかなるコードやライブラリを含むソフトウェアにもまで及ぶのか疑問を呈しており、これは普及しているオープンウェイトモデルの使用を複雑にする可能性があります。また、他の人々は、AIの重み(weights)を検査して隠れたバックドアやデータ流出を監査することの固有の困難さを指摘しており、DeepSeekの重みは検査が可能である一方で、モデルが隠れた攻撃を実行するように訓練されるリスクは、静的解析だけでは解決が困難な技術的課題のままであると述べています。