2026年10月11日から12日の夜にかけて、フランスの数百のスーパーマーケットの冷蔵システムがサイバー攻撃者によって侵害されました。侵入者はユニットを「霜取り(defrost)」モード、つまり冷却コンポーネントを加熱して氷を溶かす状態に強制的に移行させ、一部の機器は最高50°C(122°F)に達しました。この攻撃により甚大な損失が発生し、複数の小売チェーンは大量の生鮮食品および冷凍食品を廃棄せざるを得なかったと報告しています。Carrefour、Intermarché、Netto、Monoprixを含む主要な小売業者が影響を受けたことを認め、一部のチェーンでは数百の店舗が影響を受けたと報告されています。
この侵害に関与した主なハードウェアは、デンマークのDanfoss社によって製造された冷蔵コントローラーです。具体的には、AK-SM 800およびAK-SC 355モデルが標的となりましたが、これらは共にレガシー機器と見なされています。Danfoss社は2021年にAK-SM 800の製品寿命を終了し、2016年にはAK-SC 355の生産を段階的に終了しており、これらのユニットはもはやセキュリティアップデートやソフトウェアサポートを受け取っていません。一部の新しいAK-SM 800Aモデルも影響を受けましたが、これらは2023年および2025年にリリースされた重要なセキュリティパッチが適用されていない古いファームウェアで動作していました。
データ分析によると、これらのシステムは攻撃が発生するずっと前から公開インターネットに対して脆弱な状態にありました。2026年10月初旬に行われたインターネットスキャンでは、フランスには世界全体の合計よりも多くの露出した冷蔵庫ダッシュボードがオンライン上に存在しており、そのうちの85%が既知のセキュリティ上の欠陥があるソフトウェアで動作していることが示されました。これらのシステムの多くは、事件の少なくとも6ヶ月前から同じインターネット公開アドレスのまま放置されていました。攻撃の後、これらのダッシュボードの大部分がオフラインに切り替えられており、小売業者がさらなる不正アクセスを防ぐためにコントローラーを公開インターネットから切断したことを示唆しています。フランスのサイバーセキュリティ機関CERT-FRは、オペレーターに対し、これらのコントローラーを切断するか、安全なプライベートネットワーク(VPN)へのアクセスのみに制限することを勧告しています。
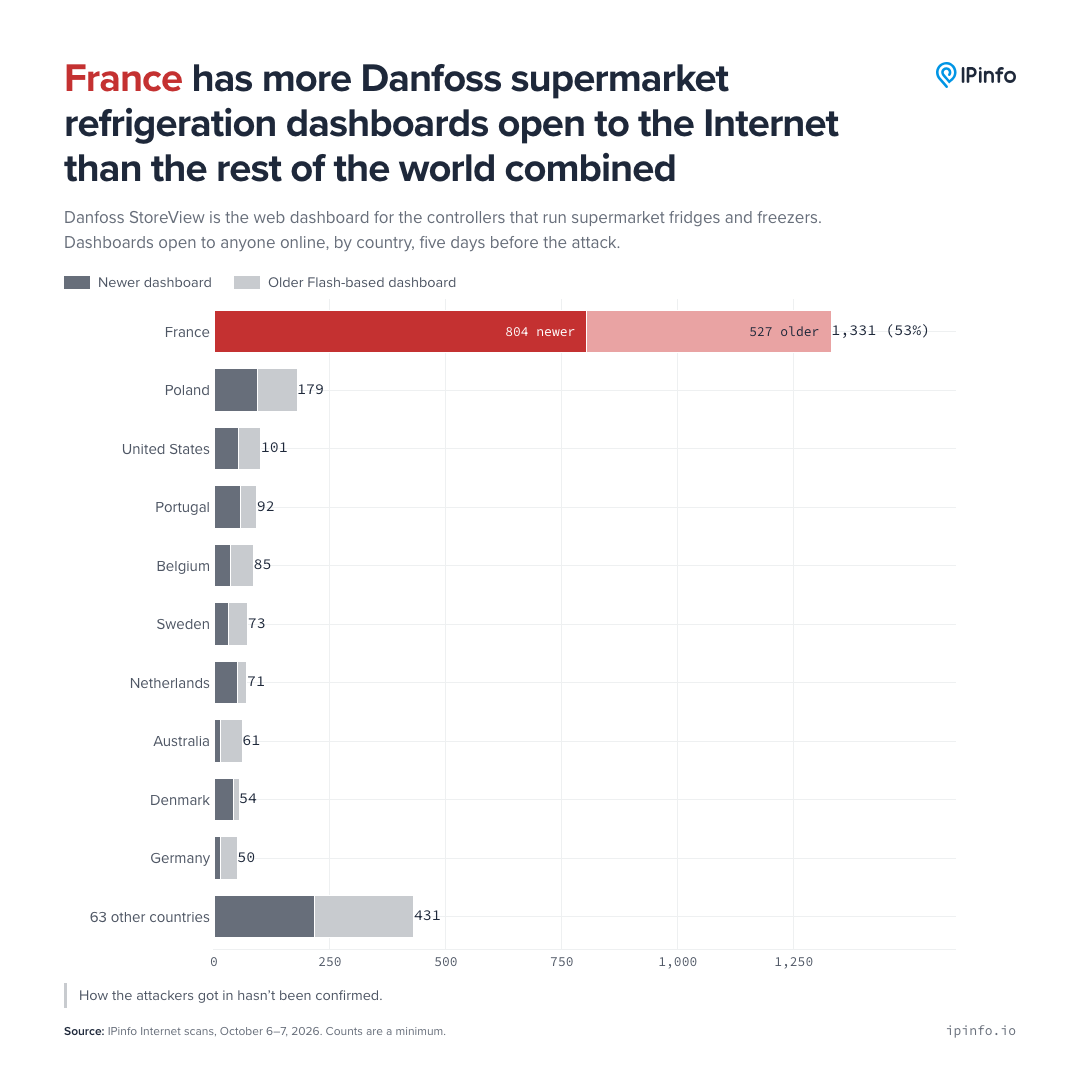
このチャートは、サイバー攻撃の前にフランスでインターネットにさらされていた冷蔵システムの高い集中度を視覚化している。
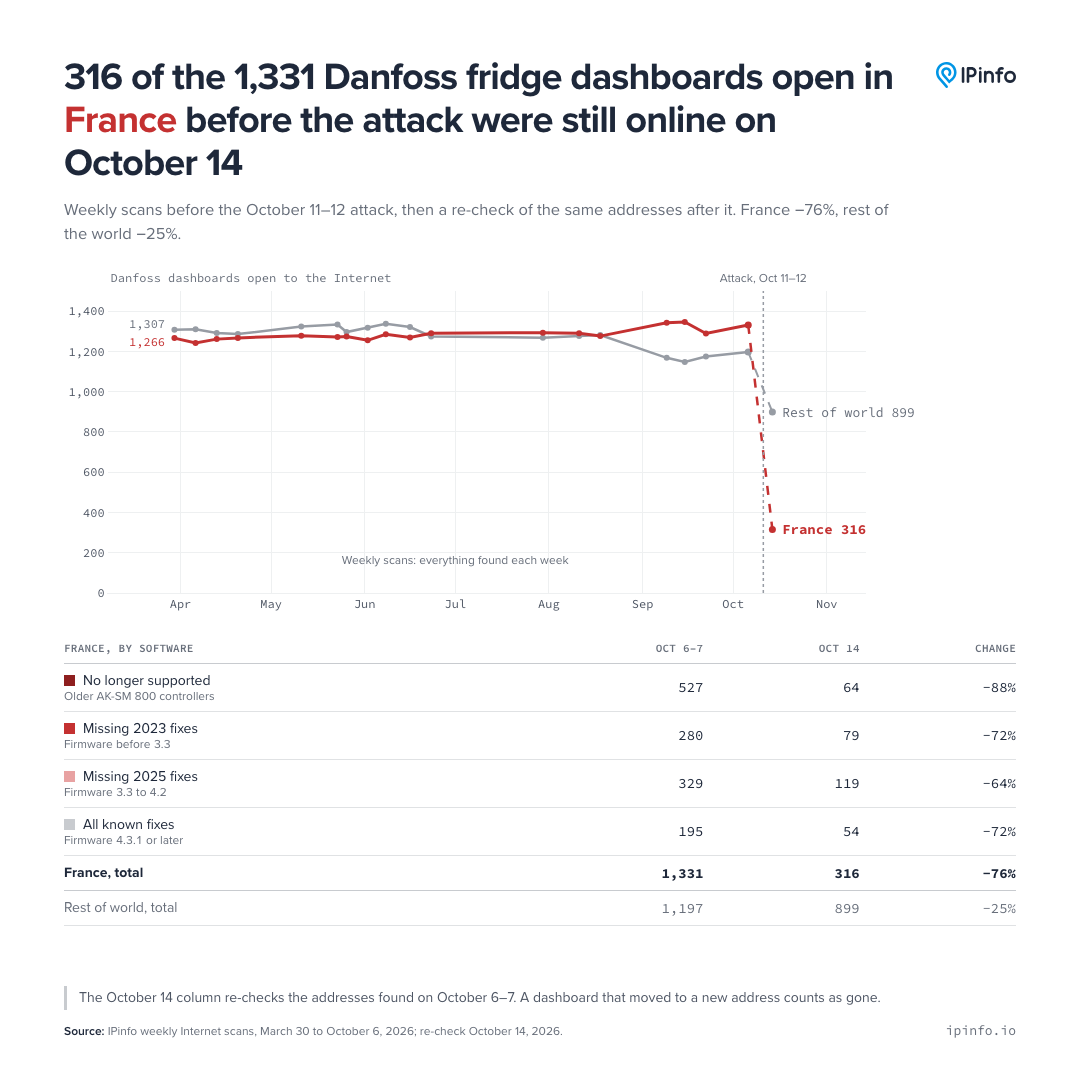
このタイムラインは、標的となった冷蔵コントローラーの長期にわたる脆弱な期間を強調している。