2026年10月初旬、Torネットワークに重大なセキュリティ事案が発生しました。当時稼働していたすべてのTor出口ノードの約10%にあたる約333の出口リレーが、協調的な攻撃の一部であることが判明したのです。攻撃者は早くも8月にはこれらのLinuxベースのホストへのアクセス権を取得しており、密かにEburyペイロード(既知のOpenSSHバックドアおよび認証情報窃取ツール)を配備していました。これらの侵害されたノードは、他の暗号化されたWebトラフィックは通常通り転送する一方で、ポート22(Secure ShellまたはSSHの標準ポート)をターゲットとするトラフィックを特別に傍受するように構成されていました。
この攻撃の仕組みは、感染した出口のいずれかを通じてSSH接続を試みたユーザーを、12台の専用傍受サーバーのいずれかへとリダイレクトすることに依存していました。もしユーザーが「Remote Host Identification Has Changed(リモートホストの識別情報が変更されました)」という警告(サーバーのフィンガープリントがクライアントの期待するものと一致しないことを示す警告)を無視した場合、攻撃者は3つのアクションを実行することができました。それは、ユーザーのパスワードをキャプチャすること、Paramiko Pythonライブラリを使用したMan-in-the-Middle(MITM)セットアップを介して入力されたコマンドをリアルタイムで観察すること、そしてターゲットマシンにEburyマルウェアを感染させようとすることです。これを容易にするために、攻撃者は非出口マシン上の`torrc`ファイルを修正し、SSHリダイレクトを実行可能な出口へと変貌させました。

この図は、トラフィックが専用の傍受サーバーにリダイレクトされた攻撃の仕組みを説明しています。
この事案は、固定された出口ノードからの実際の応答と期待されるフィンガープリントとの間の不一致を監視することによって特定されました。これらの発見をTor Projectのネットワークヘルスチームに報告すると、オペレーターは数日以内に影響を受けたリレーのシャットダウンを開始しました。10月5日までに、ほとんどの感染したサーバーがオフラインになり、公式の指標において利用可能な総出口ノード数の目に見える減少を招きました。初期の侵害がどのように発生したのかについては、ホスティングプロバイダーの侵害から個々のホストの脆弱性まで様々な説がありますが、この出来事は、堅牢なハードウェアキーや厳格な鍵ベースの認証要件なしに公共インフラを運用することのリスクを浮き彫りにしました。
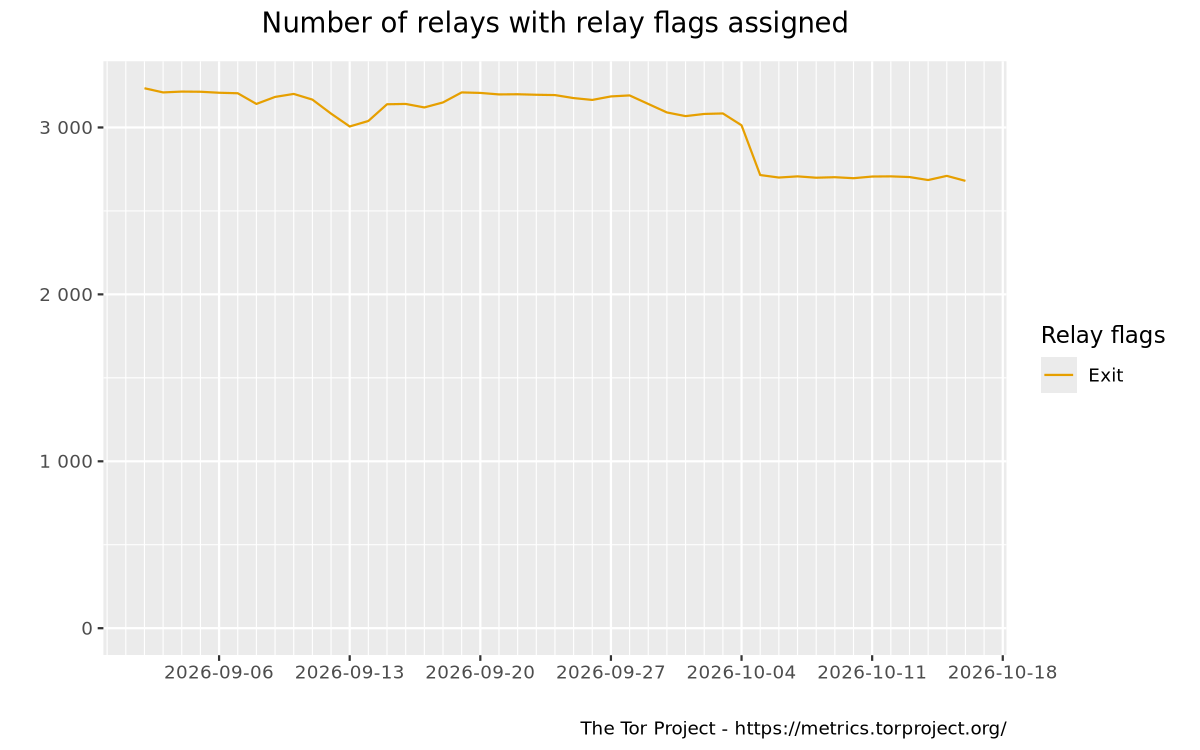
このチャートは、第3段落で言及されている利用可能な総出口ノード数の減少を視覚化したものです。