大規模言語モデル(LLM)を搭載したアプリケーションを構築する開発者にとって、主要なインターフェースは多くの場合、シンプルなフロントエンドや有料サブスクリプションです。しかし、この抽象化によって、ユーザーのプロンプトからプロバイダーの推論エンジンまでデータがどのように移動するのかという基礎的な仕組みが見えにくくなることがあります。セルフホスト型LLMプロキシは、ローカルクライアント(コーディングアシスタントやカスタムアプリケーションなど)と上流のクラウドプロバイダー(OpenAI、Anthropic、Googleなど)の間に位置する、透明性の高いミドルウェア層として機能します。このインフラを自ら所有することで、開発者は基本的な利用統計を超えて、トークン消費量やモデルのパフォーマンスに関する深い時系列のインサイトを得ることができます。
セルフホスト型プロキシの主な技術的利点の一つは、単一のエンドポイントから複雑なマルチプロバイダー環境を管理できることです。これにより、アプリケーションスタック全体を再設定することなく、異なるモデルやプロバイダー間を迅速に切り替えることが可能になります。さらに、これらのプロキシは仮想APIキーの使用を可能にし、さまざまなエージェントや開発用ハーネス間での主要な資格情報の漏洩を防ぎます。構成の面だけでなく、セルフホスト型プロキシは、機密情報(AWSキーやGitHubトークンなど)の自動的な秘匿処理や、モデルに到達する前にプロンプトインジェクションの試みを検知する「アンチポイズニング」スタックなど、重要なセキュリティ機能を提供します。これにより、ペイロードから機密情報が削除され、データ流出のリスクを低減します。
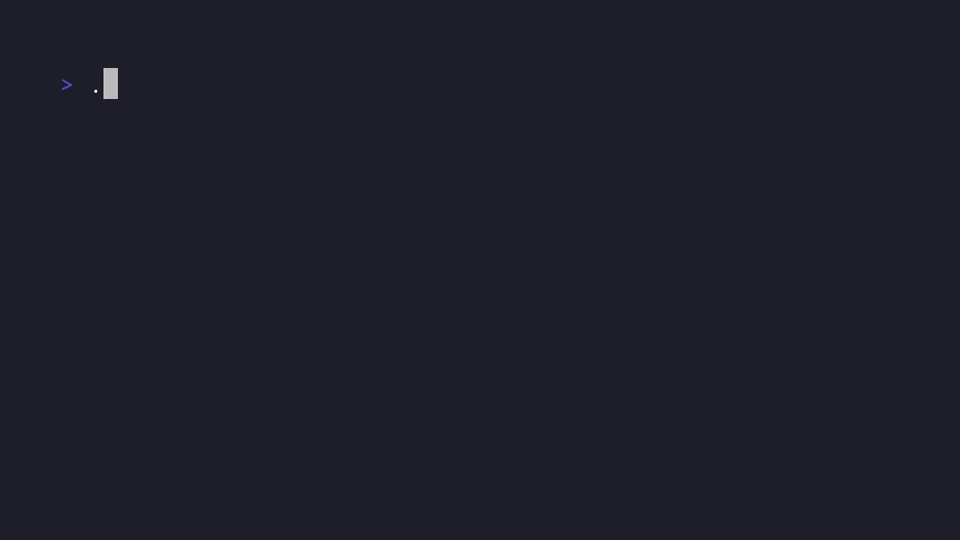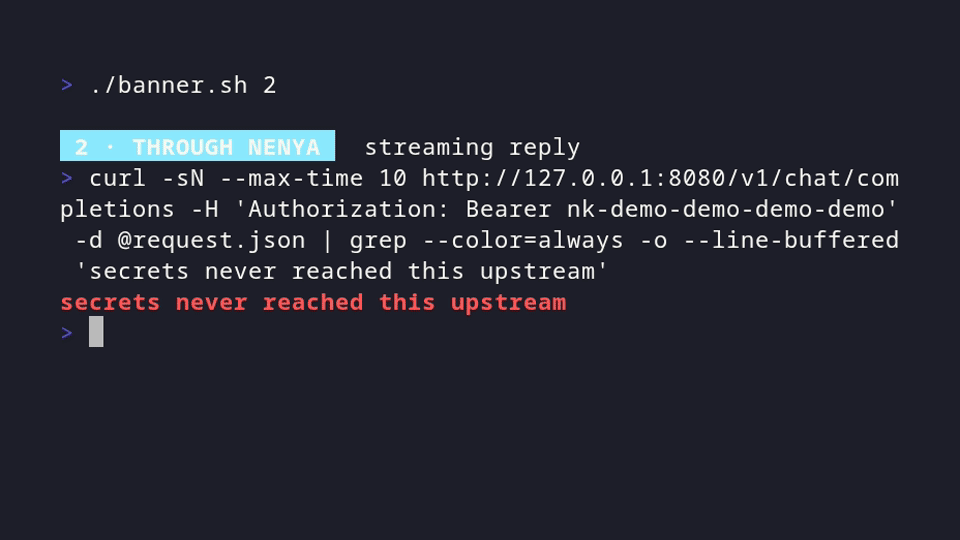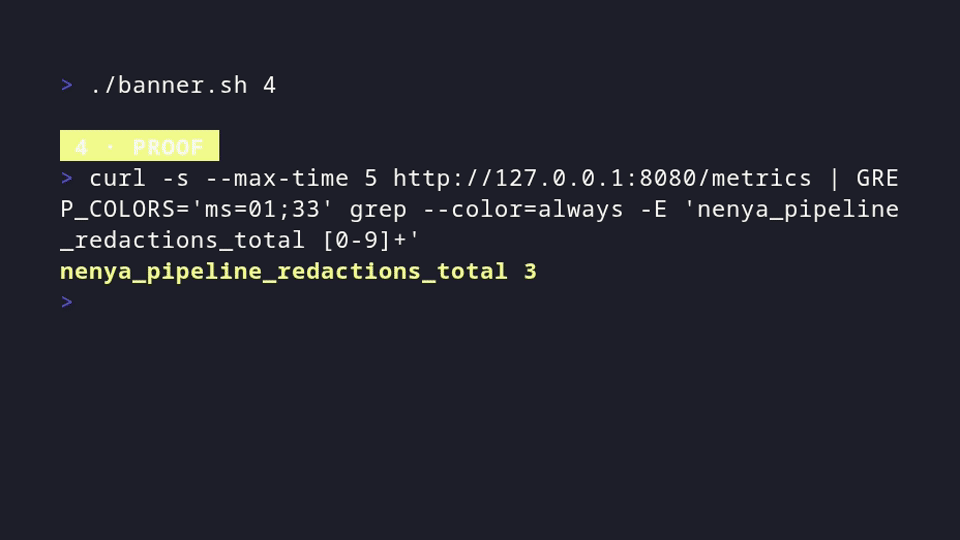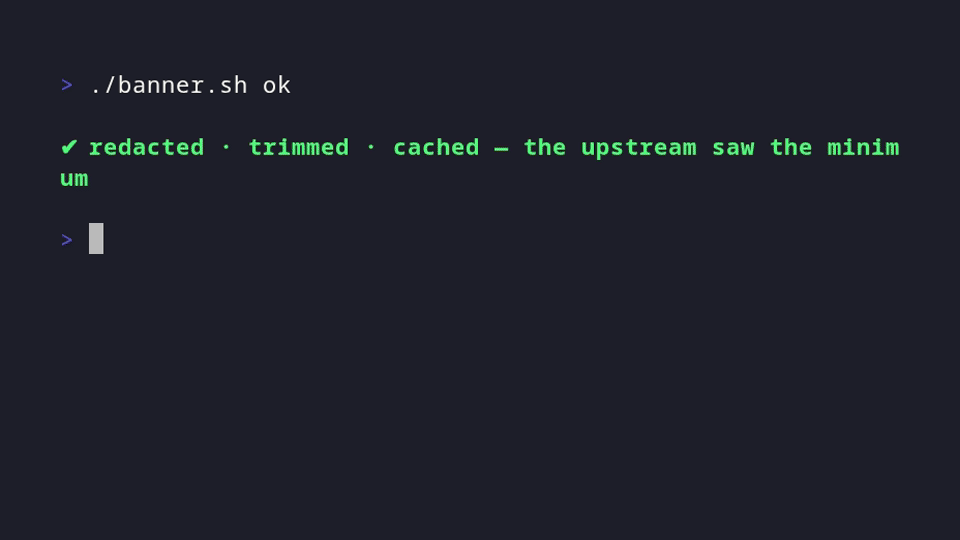
この視覚資料は、テキスト内で言及されている機密情報の自動秘匿処理とアンチポイズニングスタックを例証しています。
これらの利点がある一方で、プロキシを実行する決定には複雑性とコストに関するトレードオフが伴います。プロキシは「キャッシュミス」や特定のモデルの挙動に関する優れた可視性を提供しますが、追加のインフラを維持する必要があります。トークンごとの支払いAPIモデルではなく、定額制サブスクリプションを利用しているユーザーにとっては、その価値の提案が変わります。ローカルファイルの収集だけで監視には十分であると主張する者もいれば、組織全体におけるエージェントの挙動の全容を把握するにはプロキシが不可欠であると主張する者もいます。最終的に、セルフホスト型プロキシはLLMとのやり取りを「ブラックボックス」から計測可能なデータパスへと変貌させ、エンジニアが特定の要求がなぜ失敗したか、あるいは成功したのかをリアルタイムで正確に特定できるようにします。