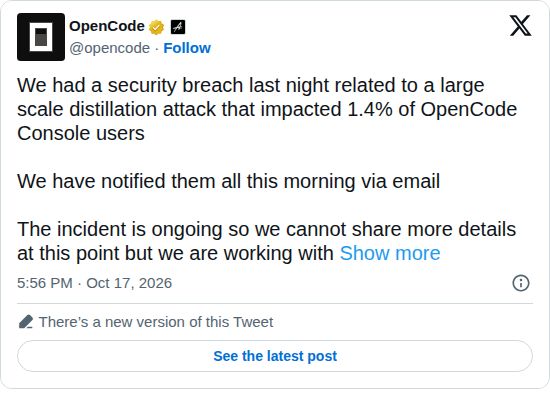
OpenCodeは、大規模な蒸留攻撃を伴うセキュリティ侵害が発生したことを確認しました。この事案は、ホスト型の推論ゲートウェイおよびサービングプラットフォームである「OpenCode Console」のユーザーの1.4%に具体的に影響を与えました。同社は影響を受けたユーザーへのメール通知を開始していますが、事案は現在進行中であると述べており、侵害の範囲や技術的な仕組みに関する具体的な詳細は限定的なものにとどめています。
重要な点として、この侵害はOpenCode CLIやデスクトップアプリケーションではなく、OpenCode Consoleに関連するものです。Consoleは、OpenRouterと同様に、ユーザーが独自のAIプラットフォームアカウントを接続できる管理プラットフォームとして機能します。これには、ユーザーがOpenAI、Anthropic、またはGoogleなどのプロバイダーから提供される独自のAPIキーを提供する「Bring Your Own Key(BYOK)」モデルが含まれます。これらのキーはConsoleのバックエンドに保存されていたため、この侵害により、ソフトウェアをローカルで独自の認証情報を使用して実行するのではなく、ホストされたサービスを利用することを選択した人々の認証情報が流出した可能性があります。
この事案をめぐる議論では、ホストされたAPIキー管理のセキュリティと、それらのキーが不正に使用される可能性に対する懸念が浮き彫りになりました。一部のユーザーは、最初の発表においてOpenCodeのさまざまな製品(CLI、Desktop、Console)の区別が明確に伝えられておらず、実際に誰がリスクにさらされているのかについて混乱が生じたと指摘しました。独自の認証情報を使用してローカルのCLIまたはデスクトップバージョンのみを利用するユーザーは影響を受けませんが、Consoleのホストされたインフラを利用したユーザーは、流出したキーを無効化するために時間との戦いを強いられています。この事案は、管理された推論ゲートウェイの利便性と、サードパーティの認証情報を中央サーバーに保存することに関連するリスクとの間のトレードオフを浮き彫りにしています。