MXC は、2026 年 6 月 2 日 の Microsoft Build 2026 で発表され、AI モデルの出力、プラグイン、開発ツールなどの信頼できないコードを実行しながら、ホストのファイルシステム、ネットワーク、クリップボード、その他のリソースへのアクセスを防止するサンドボックス化されたコード実行システムです。このシステムは、AI エージェントやサードパーティ製の拡張機能によって生成されたコードを、生産性アプリケーションやエージェント フレームワーク内で安全に実行する必要がある開発者を対象としています [primary]。
MXC のアーキテクチャは、コマンドライン ツール (wxc‑exec.exe) と TypeScript SDK を提供するアプリケーション層、JSON ベースのポリシーを管理しライフサイクル (deploy→start→execute→stop→teardown) をオーケストレーションするコア層、プラットフォーム固有のコンテインメント オプションを提供するアイソレーション バックエンド層、およびファイルシステム、ネットワーク、UI、クリップボード アクセスにポリシーを適用する実行環境(サンドボックス)からなる 4 つのレイヤーで構成されます。Windows ではデフォルトのバックエンドが ProcessContainer で、Windows Sandbox、WSL コンテナ、MicroVM、HyperLight、isolation_session が代替オプションとして利用可能です。Linux ではデフォルトが Bubblewrap で、LXC、MicroVM、HyperLight が利用可能です。macOS では Seatbelt テクノロジーが使用されます。開発者は、JSON 構成ファイルを通じて、サンドボックスがアクセスできるファイル、ネットワーク エンドポイント、UI 機能を宣言します [primary]。
この画像は、記事で説明されている MXC の 4 層アーキテクチャを示し、アプリケーション、コア、バックエンド、実行環境の各層にわたってポリシーがアイソレーションをどのように駆動するかを示しています。
名前空間と cgroups を介してホスト オペレーティング システムのカーネルを共有する従来のコンテナ テクノロジーとは異なり、MXC は MicroVM やフル VM などのカーネルを完全に分離するバックエンドを使用できるため、サンドボックスを突破してホストレベルの特権を取得しようとする悪意のあるコードによるコンテナ エスケープの脅威を軽減します。この違いは、MXC の柔軟なバックエンド選択と Docker スタイルのコンテナにおける共有カーネル モデルを対比するコミュニティのハンズオン ノートで強調されています [support-2]。
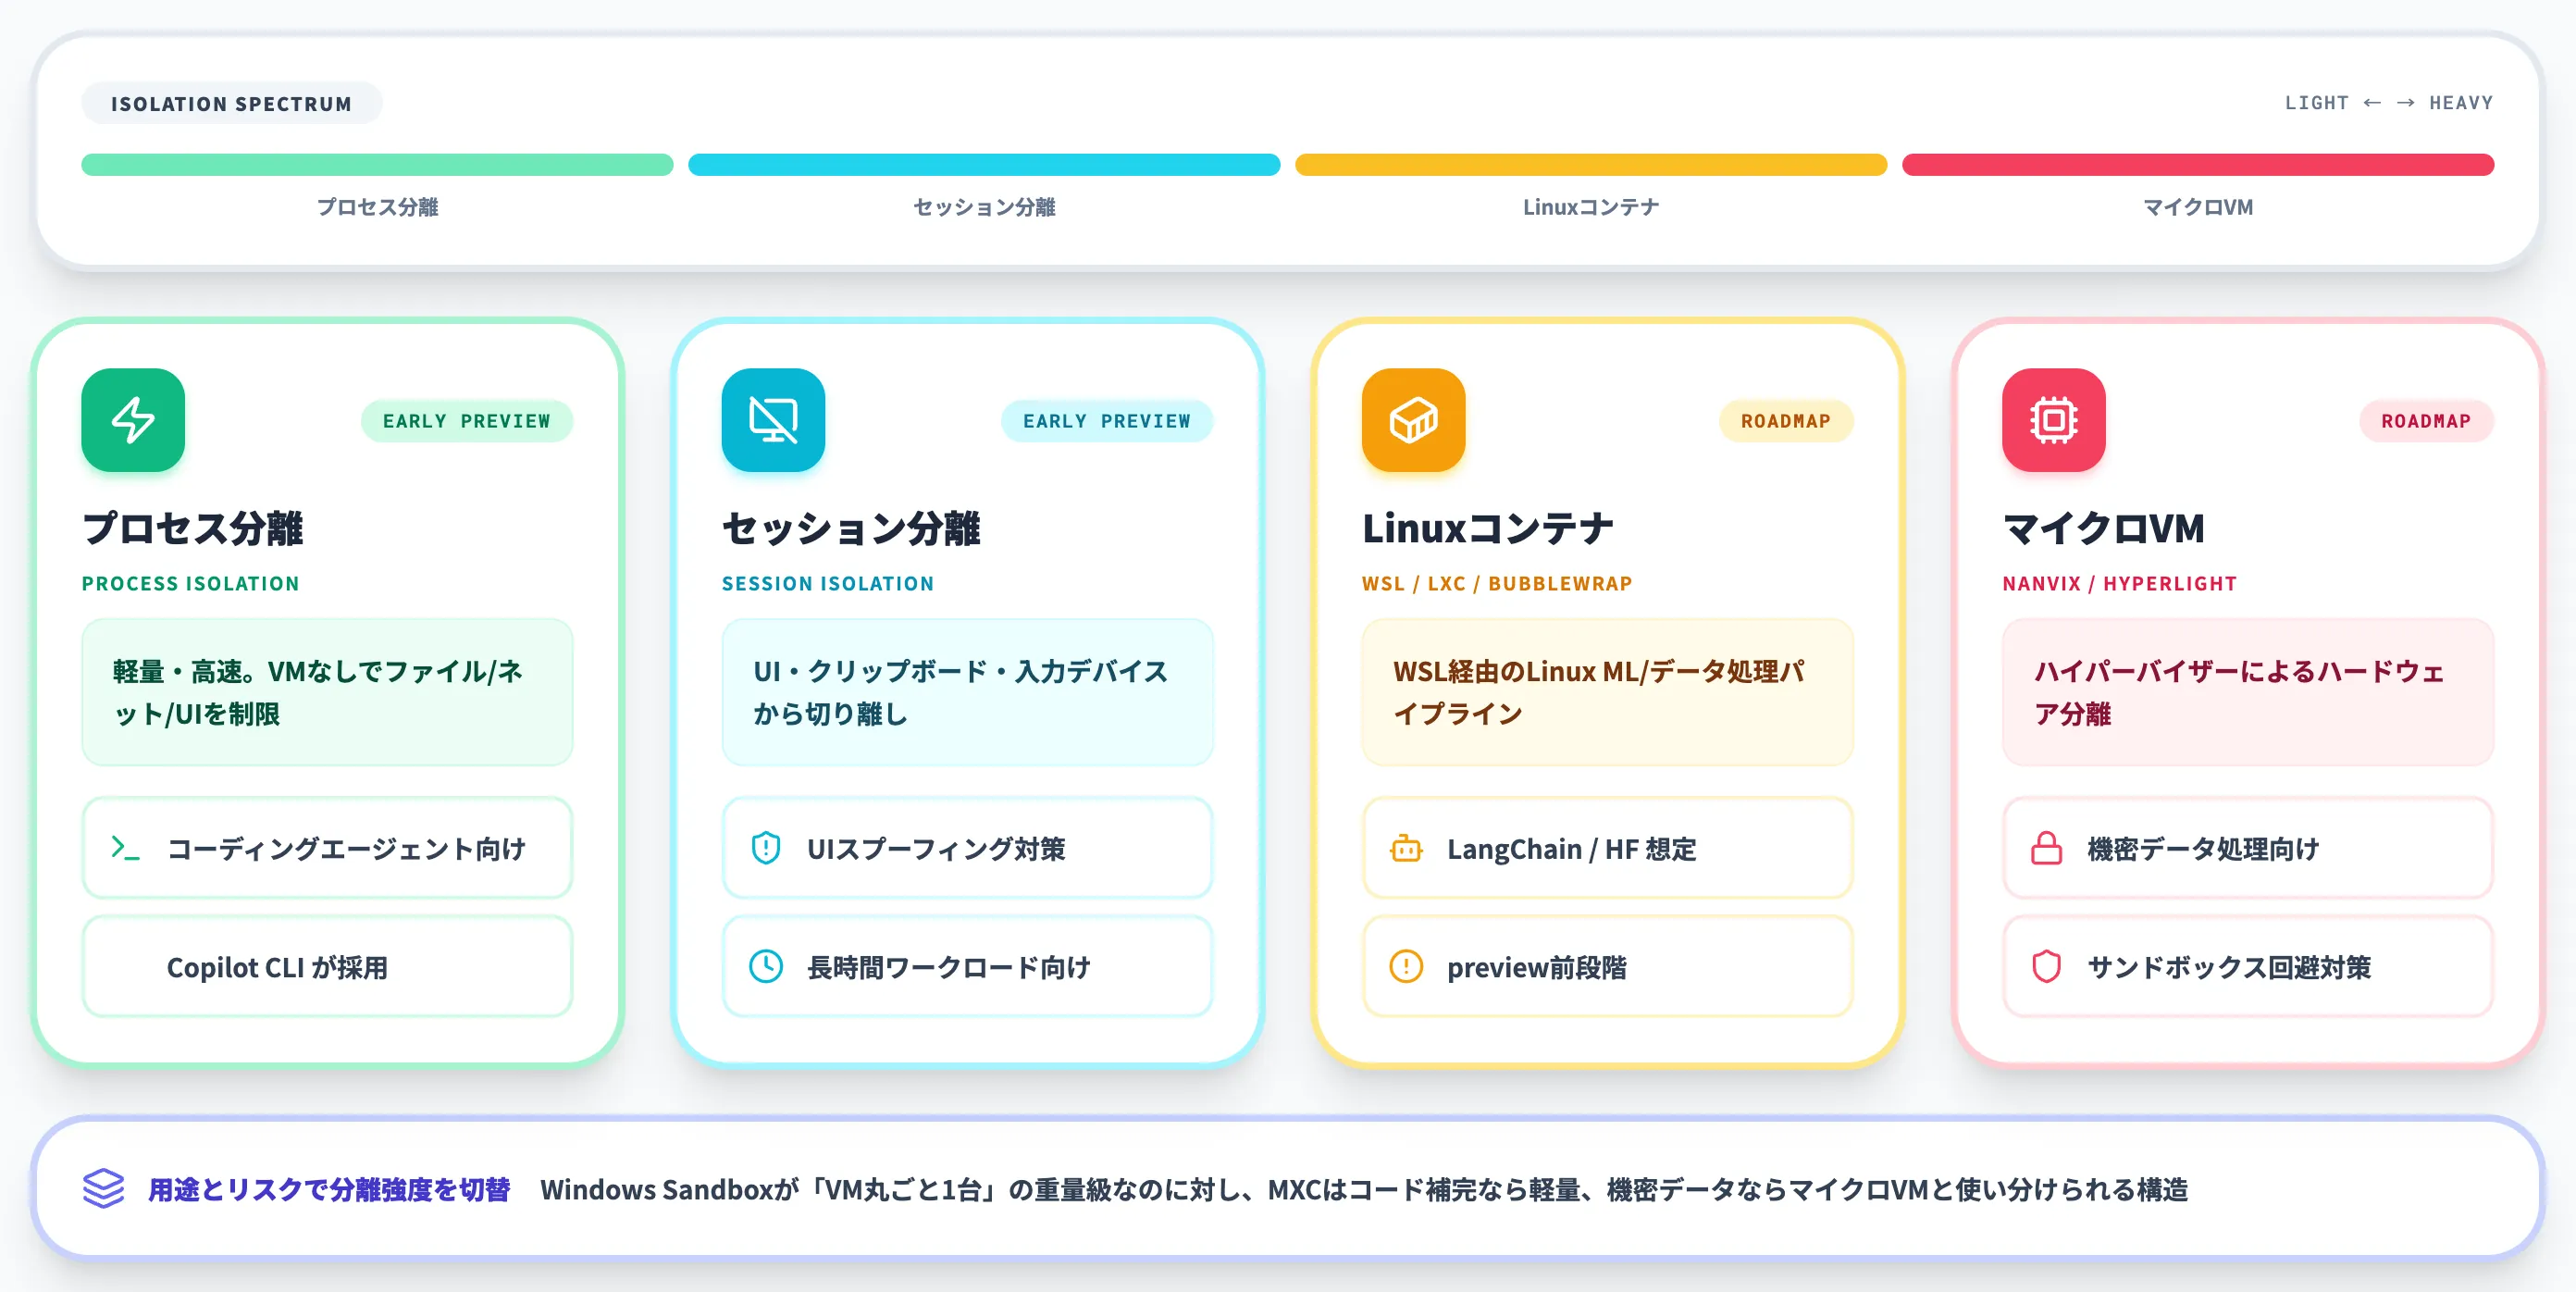
この画像は、MXC が提供するコンポーザブル サンドボックス スペクトラムを描き、記事で言及されている ProcessContainer、Windows Sandbox、WSL、MicroVM、HyperLight、Bubblewrap、LXC、Seatbelt などのアイソレーション オプションを強調しています。
Microsoft は MXC を早期プレビュー テクノロジーとして位置付けており、生成されたポリシーがときに過度に許容的になる可能性があり、仕様は変更される可能性があることを指摘しています。同社は、MXC を Agent 365 スイート (Defender、Entra、Intune、Purview) と統合してエージェントへの保護を拡張し、OpenClaw の Windows ノードとゲートウェイ、NVIDIA の OpenShell などのパートナー プロジェクトが MXC サンドボックス内で自律エージェントを実行できるようにする計画です。ただし、この段階での重要なセキュリティ設計については、追加のセーフガードがないまま MXC にのみ依存することを控えるよう Microsoft が助言しています [primary。]
この画像は、記事で言及されているように、MXC と Microsoft の Agent 365 スイート (Defender、Entra、Intune、Purview) の統合を視覚化しています。
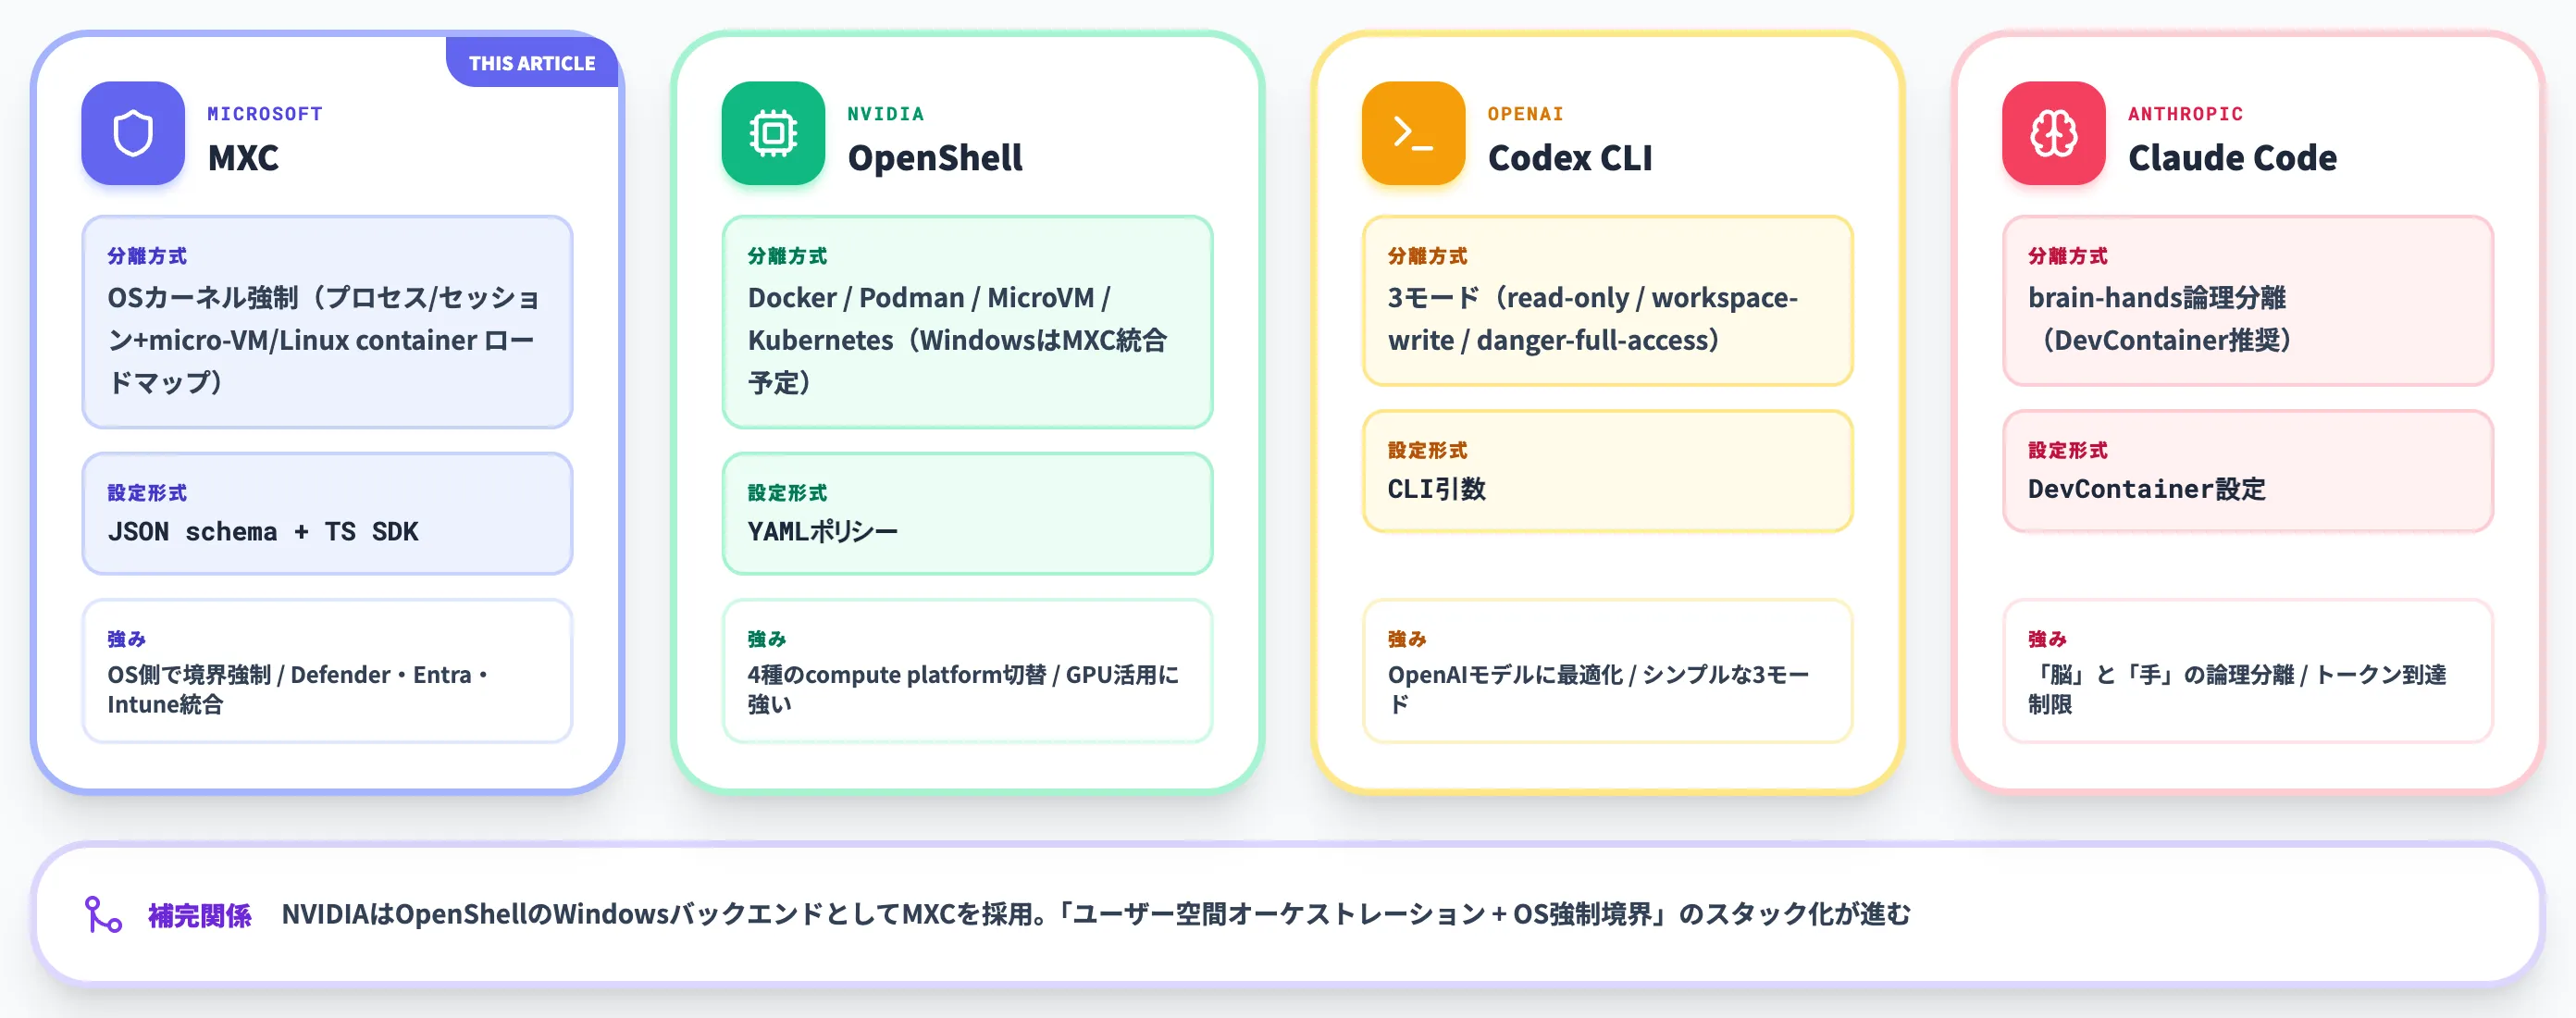
この画像は、NVIDIA OpenShell と Codex CLI、Claude Code の比較を示しており、MXC サンドボックス内で自律エージェントを実行するための NVIDIA の OpenShell に関する記事の言及に関連しています。