インターネットを支えている人々は、重要なデジタルインフラストラクチャーがごく少数のメンテナーに依存していることを示している。タイムゾーンデータベースは、約40億台のAndroidとiPhoneデバイスの時計設定を司り、UCLAの講師であるPaul Eggertが余暇を使ってメンテナンスを行っている。2026eバージョンが2026年9月29日にリリースされるまでの1年間で、Eggertは総変更数のうち多数を担当し、Tim Parentiも一部を寄与した。同様に、Todd Millerは1990年代初頭からMacとLinuxシステムでの管理者アクセスを付与するsudoコマンドをメンテナンスしており、長年にわたってその維持に携わっている。さらに、Androidスマートフォン、iPhone、Mac、Windowsシステム、主要ブラウザーに普及しているSQLiteは、過去1年間でわずか4人のみが変更を加えている。
記事では、Eggertがバージョン2026eリリース前の1年間でタイムゾーンデータベースの変更の多数を担当したことが述べられており、単一のボランティアに依存していることを強調している。
このような極めて少人数のメンテナンスチームというパターンが、xz圧縮ツール事件での脆弱性悪用をもたらした。フィンランド在住のボランティア開発者であるLasse Collinは、2023年に貢献者Jia Tanにアクセス権を与えるまでxzを長年にわたってメンテナンスしていた。その年には、Jia TanがCollinより多くの変更を行っていた(304対172)。2024年2月、Jia TanはLinuxシステムに潜ませたバックドアを含むバージョンをリリースしたが、これはマイクロソフトのエンジニアAndres Freundが2024年3月29日に異常なプロセッサー使用率に気付き発見されるまで検知されなかった。発見後、Collinは単独メンテナンスに復帰し、2025年のxz変更の97%を手掛けた。この事件は、ごく少数のボランティアに依存することが信頼の誤りからサプライチェーンリスクを招き得ることを浮き彫りにしている。
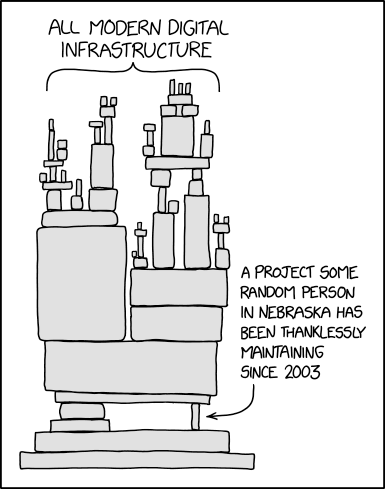
この視覚的なメタファーは、xz事件で見られたように、信頼の誤りからごく少数のボランティアに依存することがサプライチェーンリスクを生むという記事の議論と一致する。
資金と支援の格差は、このメンテナンスモデルの脆弱性をさらに浮き彫りにしている。ドイツのソブリンテックエージェンシーは2022年以降、log4j、FFmpeg、OpenSSL、OpenSSH、curlに助成金を交付している。それに対し、タイムゾーンデータベース、SQLite、zlib、libxml2、libjpeg-turbo、HarfBuzz、xz、bash、nghttp2、expatといったプロジェクトには識別可能な公的助成金が全くない。この対比はGitHub Sponsorsにも現れており、curlのDaniel Stenbergは多くのスポンサーを獲得している一方で、タイムゾーンデータベース、xz、libjpeg-turbo、zlibのメンテナーはスポンサーページを持っていない。たとえ資金が存在する場合でも、たとえばlibxml2がメンテナーNick Wellnhoferの2025年9月の離脱からボランティアのDaniel Garcia MorenoとIván Chaveroが2025年12月に引き継いだように、56億台の電話とコンピューターを支えるインフラストラクチャーは専任のメンテナンス不足による85日間の期間を経験した。
記事では、curlが公的資金を受けたプロジェクトの例として挙げられており、タイムゾーンデータベース、xz、libjpeg-turbo、zlibなど多くの重要なインフラストラクチャープロジェクトがそのような支援を受けていないことを指摘している。