Xbox 360は、Microsoftが堅牢なセキュリティアーキテクチャを設計したため、従来のソフトウェアベースのハッキングに対しては耐性があると広く考えられていました。システムの入り口として知られる1BLは、CPUのシリコンに物理的に組み込まれています。その主な役割は、フラッシュストレージからブートローダーの次のフェーズを読み込み、それが有効なMicrosoft署名を持っていることを検証することです。このプロセスはハードウェアに統合されており、特定の暗号鍵を必要とするため、署名のないコードを実行するためのソフトウェアのみのアプローチはほとんど効果がありません。コンソールが起動するにつれて、システムはさまざまなセキュリティフェーズを順次通過し、それぞれがブートチェーンにさらなる保護レイヤーを追加します。
これらの保護を回避するために、研究者は計算の根本的な物理的要件である安定したエネルギー条件を標的にするフォールト注入へと目を向けました。CPUのリセット信号(CPU_RESET)を非常に素早く切り替えることで、研究者はプロセッサをリセットするのではなく、命令を誤って実行させるようにできることを発見しました。これにより、署名検証プロセスを標的にする原始的な手法が可能となりました。具体的には、「mr」(レジスタ移動)命令をグリッチ(一時的な不具合)を起こさせることで、意図した値を無視し、代わりにゼロを宛先レジスタに移動させることができます。これらの「グリッチ」を精密にタイミングを合わせて行うことで、攻撃者はソフトウェアの完全性を検証するロジックを覆し、任意のコード実行を獲得することができます。
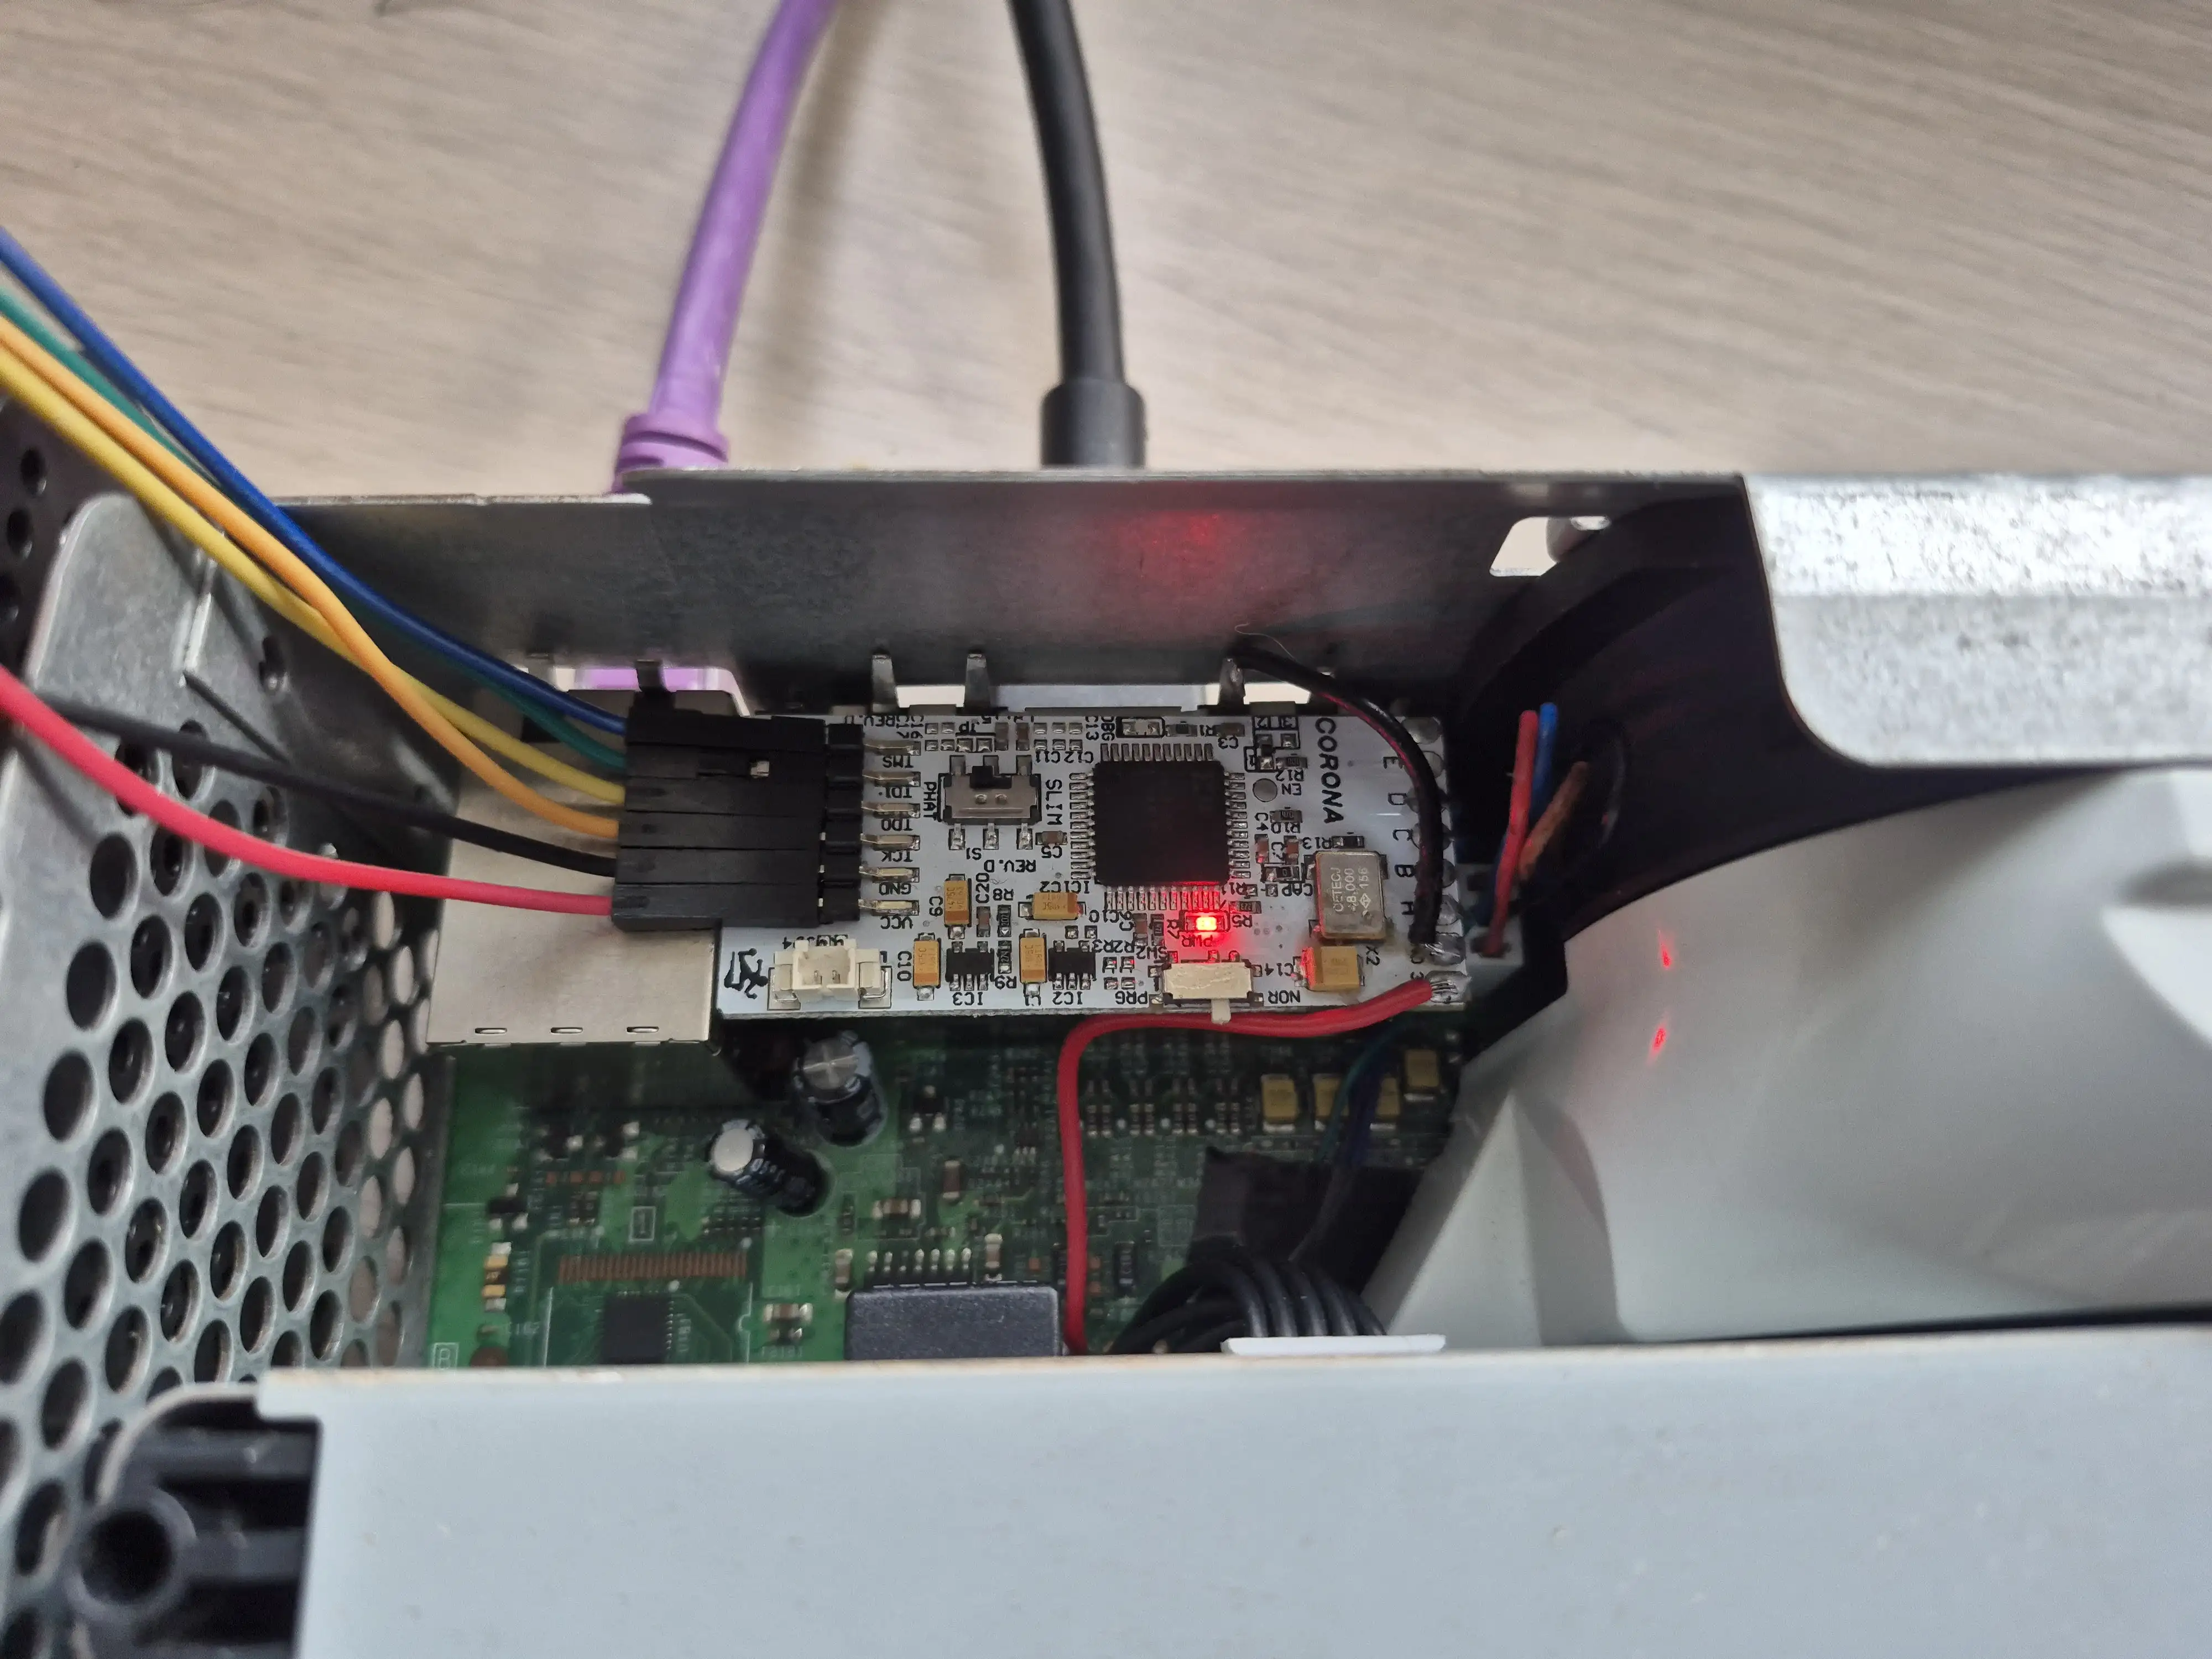
この画像は、Xbox 360のハードウェアに対してフォールト注入を実行するために必要な物理的なセットアップを説明しています。
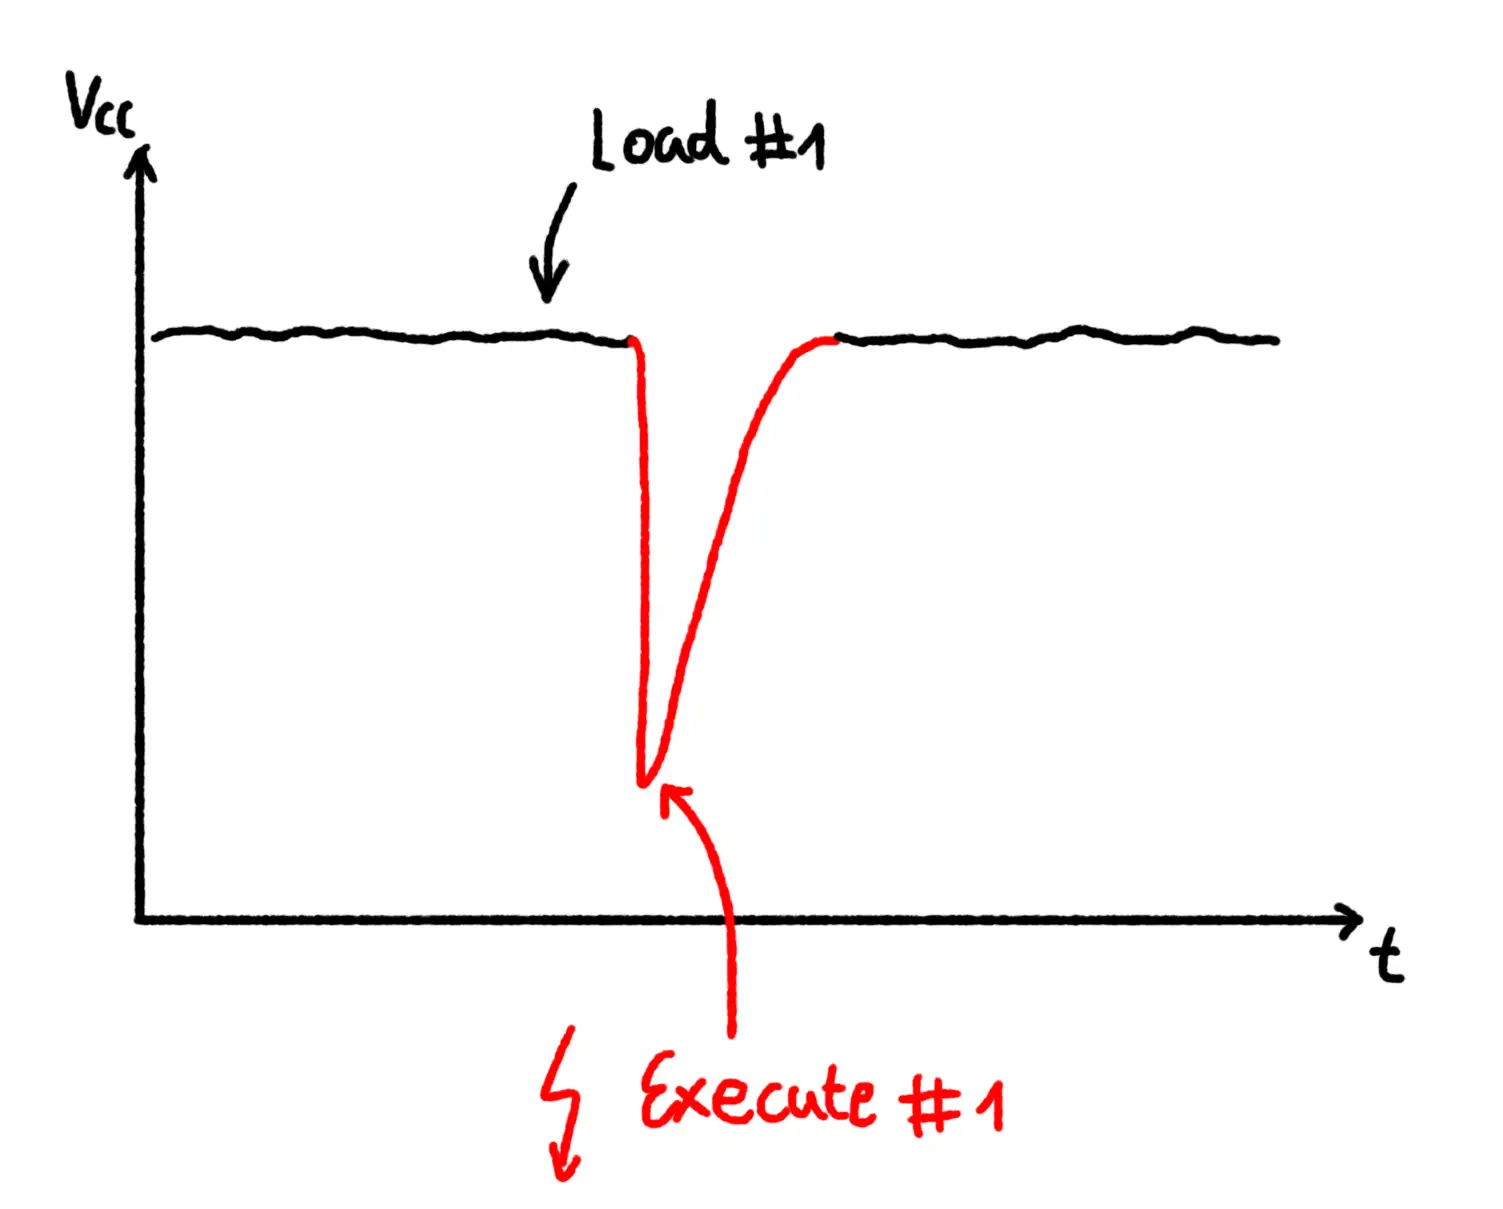
この視覚資料は、第2段落で議論されているフォールト注入の一般的な概念を表しています。
この特定の脆弱性は数年前に達成されましたが、著者はソフトウェアのセキュリティが強化されるにつれて、フォールト注入がより顕著な脅威になっていると指摘しています。ESP32 v3やさまざまなRaspberry Pi Picoの実装を含む現代のシステムにおいて、同様のフォールト注入攻撃に対する脆弱性が示されています。低コストで高精度なマイクロコントローラーの普及により、これらの攻撃のアクセシビリティは大幅に向上しました。例えば、Raspberry Pi PicoのPIOブロックは約7.5ナノ秒のタイミング分解能を可能にし、DIYのフォールト注入のための多用途なツールとなっています。この変化は、ソフトウェアベースの「鍵」がより高度になるにつれて、攻撃者が基礎となるハードウェアの物理的安定性を乱すことで「警備員を叩く」方法をますます模索していることを示唆しています。