brand.ioの新しい論説は、メディアに埋め込まれる隠し信号の一つの形態を「スパイマーク」と呼ぶことを提案しています。中心になる区別は、ファイルに何らかの印があるかどうかではありません。そのファイルを扱う人が、印を確認し、意味を理解し、制御し、必要なら削除できるかどうかです。論説は目に見える所有権表示や真正性確認の印を「ウォーターマーク」と呼び、利用者の十分な同意なく、ファイルや利用者自身を追跡する隠し信号を「スパイマーク」と呼ぼうとしています。
これは新しい技術標準の名称というより、議論の焦点を変えるための提案です。それでも言葉の選択には実質的な意味があります。現在「ウォーターマーク」には、目に見える著作権表示、偽造防止の仕組み、編集可能なメタデータ、そして加工に耐える不可視信号までが含まれています。これらを一つの言葉でまとめると、追跡機能を単なる所有権の表示と同じものとして受け止めさせる可能性があります。 brand.ioは、目に見える印の例として、米国の20ドル紙幣にある薄い肖像の透かしを挙げています。読者が目で確認でき、偽造防止の仕組みだと分かるマークです。 さらに、ドロシア・ラングの写真『移民の母』に重ねられたGettyの可視透かしを、隠れた追跡信号とは異なる所有権表示の例として示しています。
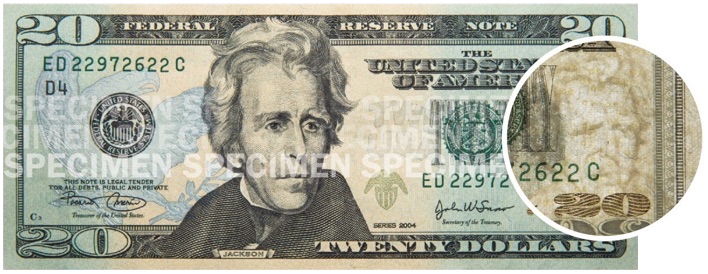
この画像は、目に見える偽造防止の透かしと、隠れた追跡信号との違いを示す。出典には利用条件の記載がない。出典・クレジット:brand.io。
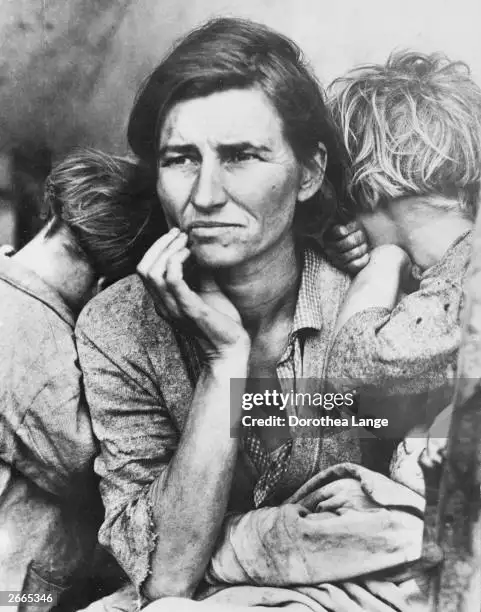
出典はGettyの表示を、可視の所有権マークの例として紹介しており、SynthIDの証拠として扱ってはいない。利用条件の記載はない。出典・クレジット:brand.io。
論説が代表的な例として挙げるのがGoogleのSynthIDです。Googleは、SynthIDが生成された画像、音声、テキスト、動画に直接信号を埋め込み、人間には知覚できないこと、さらに切り抜き、フィルター、フレームレートの変更、非可逆圧縮といった一般的な編集後も検出できるように設計されていることを説明しています。ただし、これはシステム目的と性能に関するGoogle自身の説明であり、すべての導入にプライバシー上の問題がないことを証明する独立評価ではありません。
併せて示されたSynthID-Imageの技術論文は、技術面と運用面の主張を補足しています。論文は、SynthIDがGoogleの各サービスで100億を超える画像と動画フレームに適用され、検証サービスが信頼されたテスターに提供されたと報告しています。また、SynthID-Oを既存の後処理型ウォーターマーキング手法と比較した実験について、視覚品質と一般的な画像加工への堅牢性で良好な結果を示したと述べています。
このベンチマークも独立した第三者評価と見ることはできません。あくまで論文著者による実験設定、脅威モデル、選ばれた評価条件に基づく結果です。提供された資料が裏づけるのは、大規模な導入が報告され、堅牢性の試験が行われたという点に限られます。あらゆる除去攻撃への耐性、すべての条件での検出精度、そしてプライバシー侵害や悪用の可能性がないことまでは立証されていません。
特に重要なのは、信号が生成AIコンテンツの判別だけでなく、データベース上の記録や個人と結び付き得る場合です。brand.ioの論説は、ペイロードにデータベース識別子を入れ、その記録をユーザー情報と関連付け得ると説明し、信号の普及によってファイルのコピーが人とプラットフォームをどう移動したかの再構築が可能になると警告しています。一方、提供されたGoogleの概要ページは、こうした個人紐付けの具体例を確認するものではありません。したがって、これは論説が提示するリスクであり、すべてのSynthID導入で実証済みの性質だと扱うべきではありません。 同記事は、プリンターの追跡ドットも古くからある例として紹介しています。小さな黄色い点の並びに印刷日やプリンターの製造番号を符号化し、目立たない印から文書の出所をたどれる場合があります。
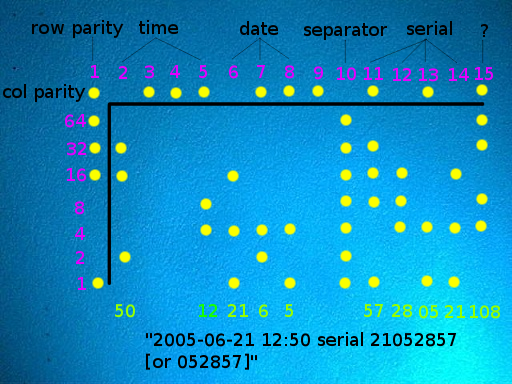
プリンター追跡ドットを説明する段落の直後に置き、同記事が挙げる歴史的な例を具体化する。出典には利用条件の記載がない。出典・クレジット:brand.io。
論説は、隠し信号と通常のメタデータも区別します。画像のEXIFや音声のID3には機密情報が含まれることがありますが、これらは文書化されたフィールドで、利用者が管理するファイルでは確認、編集、削除ができる場合があります。一方、画素、音声波形、統計的な言葉の選択に埋め込まれた信号は、メタデータの削除や一般的な編集後も残る可能性があります。この違いが、利用者の管理を難しくし、監視の存在に気づきにくくする要因になります。
読者にとって実用的な問いは、不可視のマーキングが生成メディアの識別に役立つかだけではありません。誰が信号を埋め込めるのか、どのような識別子を含むのか、誰が復号・照合できるのか、影響を受ける人に通知されるのか、保存期間と利用目的をどう管理するのかを問う必要があります。堅牢性を示す数値や、それをウォーターマークと呼ぶことだけでは、こうした統治上の問題は解決しません。
提供された資料が示す結論は三つに絞れます。brand.ioはプライバシー上の懸念を名前に反映させるため「スパイマーク」を提案しました。GoogleはSynthIDを、生成または編集されたAIコンテンツを識別する不可視ツールとして紹介しています。技術論文は大規模利用と、著者らの評価における良好な堅牢性結果を報告しています。しかし、すべての隠し信号が危険だと実証したわけでも、報告された性能があらゆる環境で成り立つわけでも、復号された識別子へのアクセスを組織がどう規制するかも決めていません。この論説の価値は、不可視の追跡が日常機能になる前に、未解決の問いを明確に可視化した点にあります。