Windows 11 包含一个组件,用于监控并报告特定 AI 编程代理和开发者工具的使用情况,例如 `claude.exe`、`cursor.exe` 和 `gcc.exe`。这些遥测数据由一个系统 DLL 捕获,该 DLL 会识别这些应用程序并将它们的使用情况以位图形式传输到 Microsoft 服务器。
识别编程代理和工具
对 `MissionControlAggregator.dll` 的分析揭示了嵌入在组件中的明确可执行文件名。这些包括专注于 AI 的代理,如 `codex.exe`、`claude.exe`、`copilot.exe` 和 `cursor.exe`,以及标准的开发者工具,如 `python.exe`、`dotnet.exe`、`gcc.exe` 和 `code.exe`。
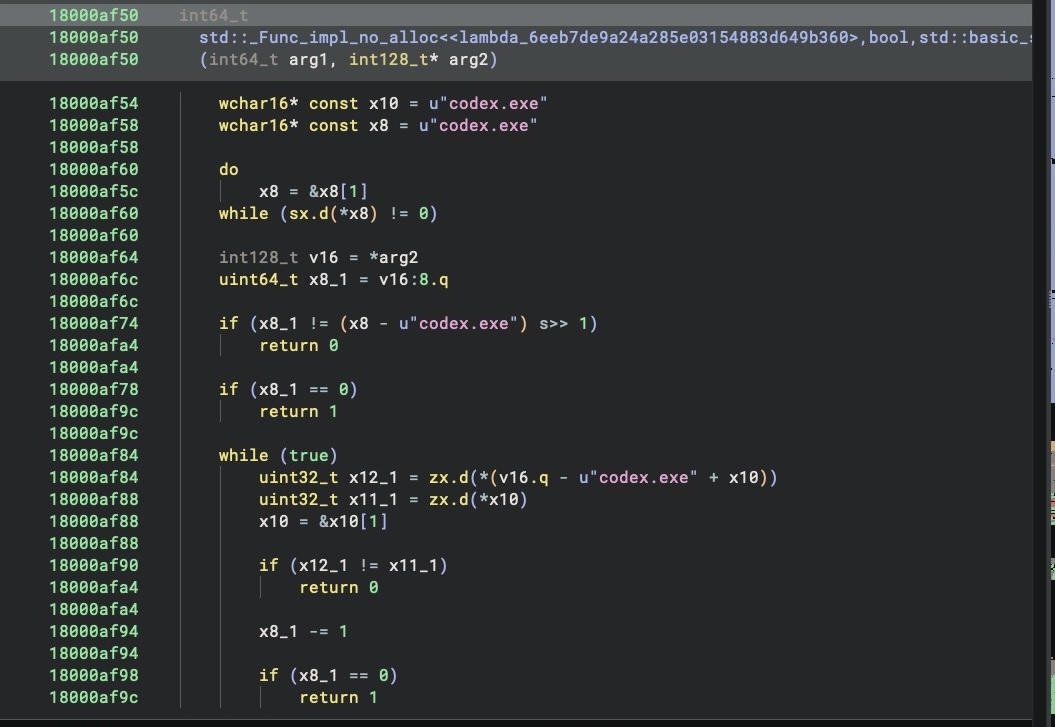
这张图片展示了对 MissionControlAggregator.dll 组件及其内部嵌入的明确可执行文件名的分析。
该组件将这些工具归类到特定的槽位中。例如,它会检查 Node.js Foundation、Python Software Foundation 和 Microsoft Corporation 是否为各自工具槽位的发布者。
数据收集机制
该组件并非主动扫描运行中的进程,而是订阅标准的 Windows 诊断事件。它消耗 `KernelProcess.AppStateChangeSummary` 和 `Win32kTraceLogging.AppInteractivitySummary` 来识别应用程序身份。
当找到匹配项时,系统会在本地状态中设置一个位。此状态会定期刷新到 `Segments.SubCohorts` 报告中。该报告使用位图,其中每个位代表一个特定的工具类别,例如 GCC 和 Clang 共用的“编译器/调试器”组。
遥测传输与隐私
`DiagTrack` 服务(连接用户体验和遥测)作为这些报告的监听器。如果用户启用了“可选诊断数据”,系统会将这些代理使用报告排队上传到 Microsoft。
测试证实,在标准的美国设置中,此可选诊断开关默认处于启用状态。用户可以通过导航至“设置” > “隐私和安全性” > “诊断和反馈”来禁用可选数据的传输。
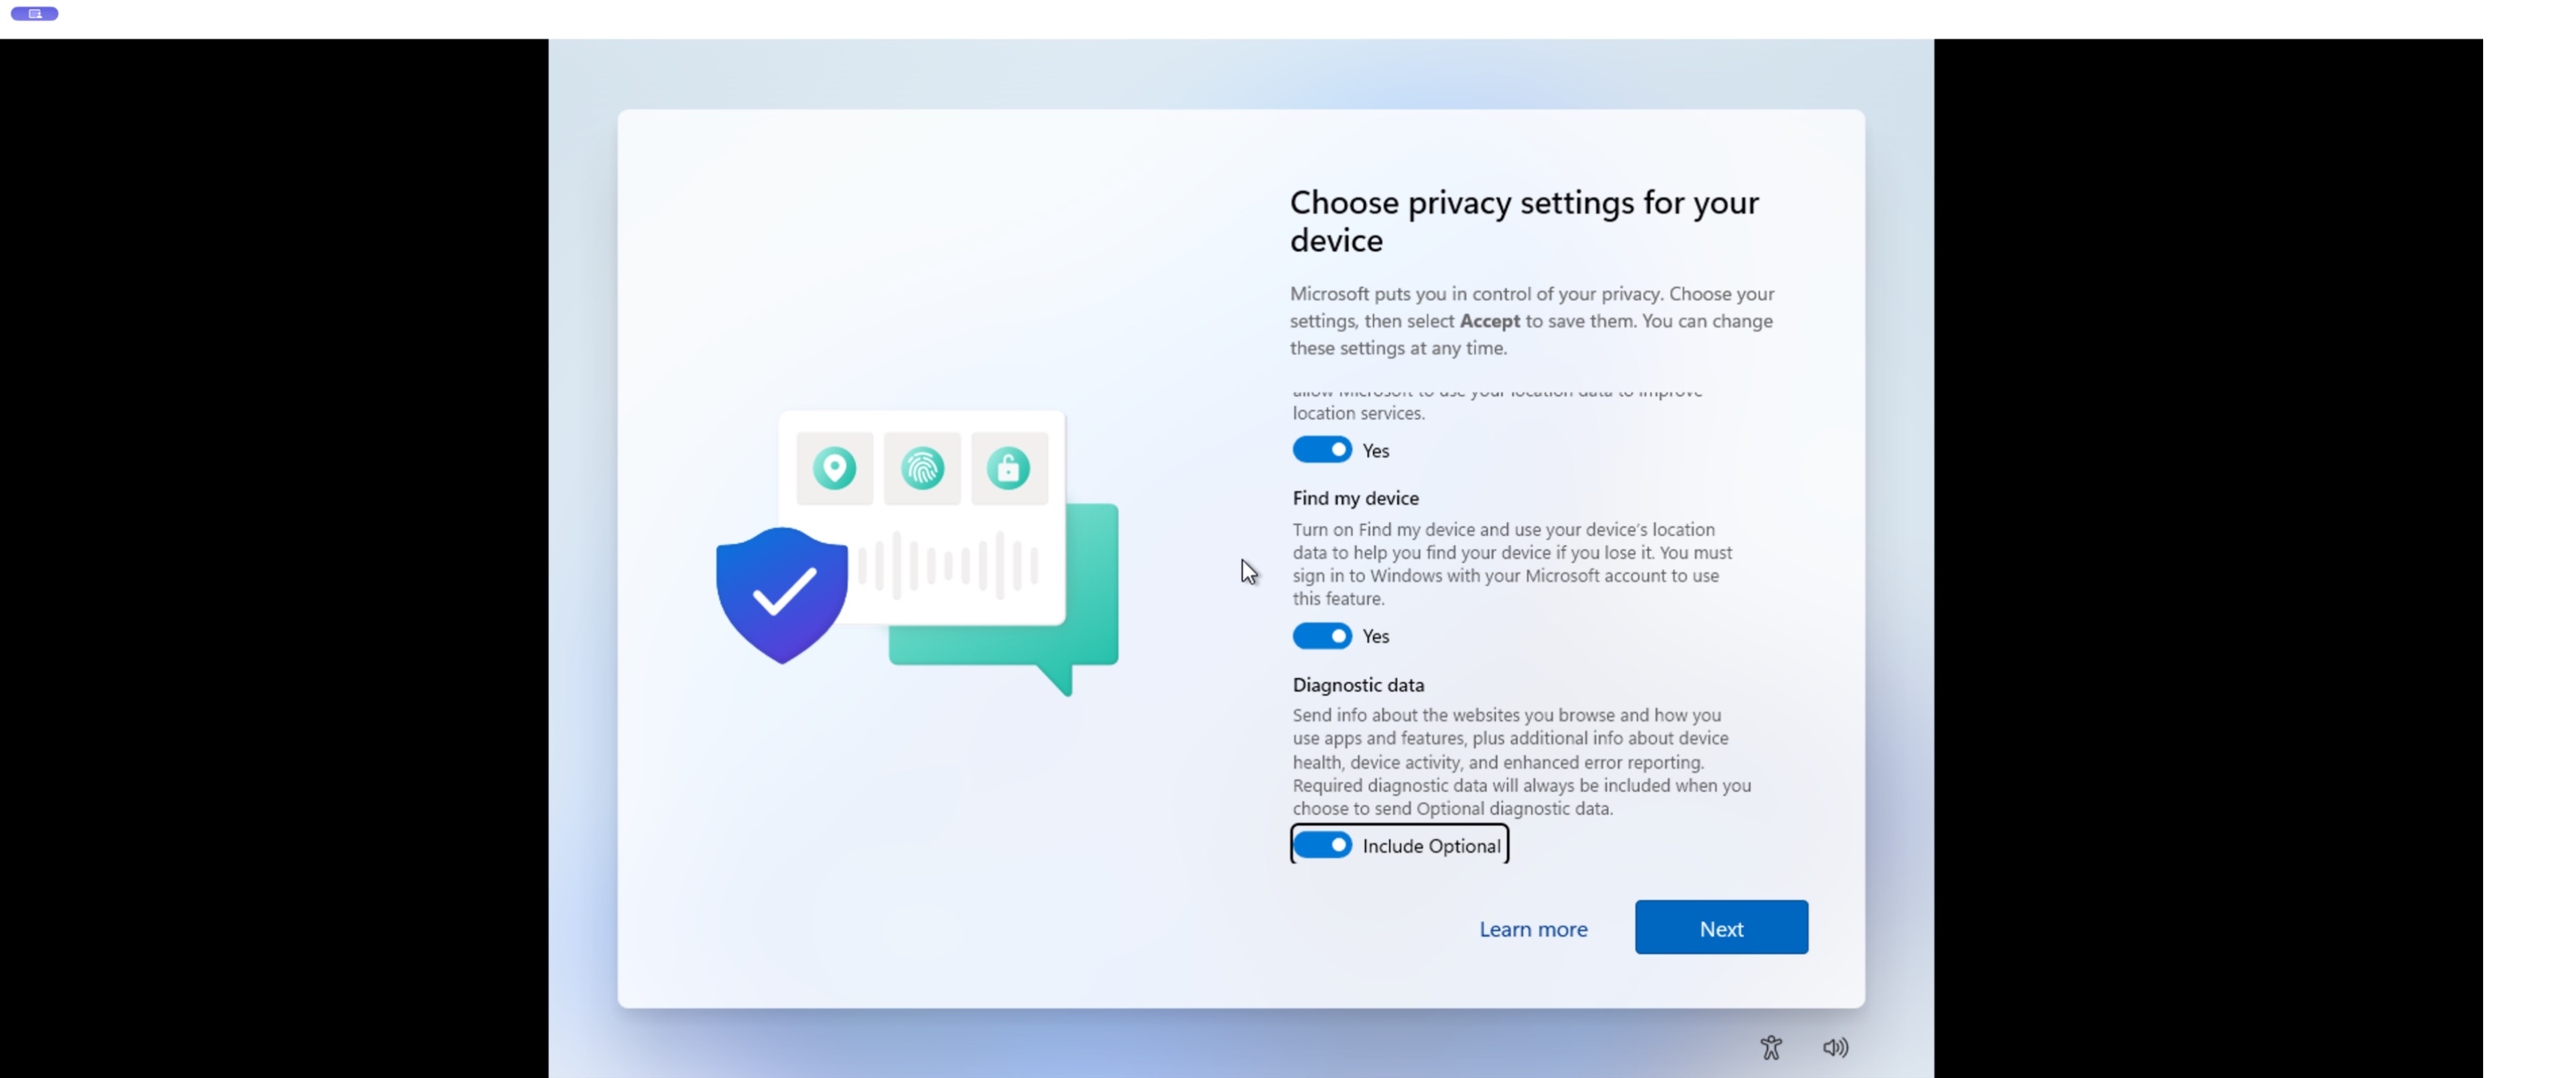
此视觉效果确认了在标准美国设置中默认启用可选诊断数据的发现。
Hacker News 读者的反应
- 替代方案: 一位评论者建议切换到 Linux 作为可行的游戏平台,并指出许多单人游戏在系统上运行完美。 评论 ↗
- 质疑: 一位评论者指出,Microsoft 收集的数据可能会产生偏差,因为它仅包含选择加入遥测的用户。 评论 ↗
- 替代方案: 另一位用户为那些希望避开 Windows 环境的人推荐了一个特定的 Linux 发行版作为替代方案。 评论 ↗
以上为 Hacker News 讨论中观点的摘要,并非经过核实的事实。 阅读完整讨论 ↗