Burger King 在 2011 年发布的一条推文最初旨在引导客户前往餐厅定位页面,但突然开始将用户发送到列出纳粹集中营的 Wikipedia 页面。这并非 Burger King 社交媒体账号被黑的结果,而是由于第三方成功重新夺取了该十年前帖子中所使用的唯一 Bitly 标识符,导致发生了“链接劫持”事件。
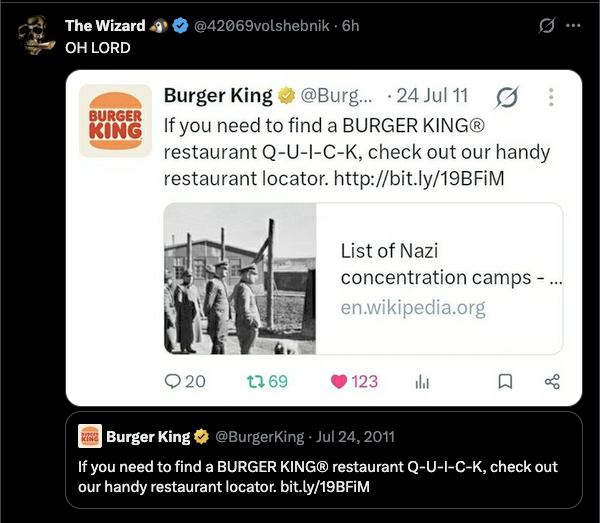
这张图片展示了涉及 Burger King 历史社交媒体内容的特定劫持事件。
链接劫持的机制
Bitly 短链接由前缀和“后半部分”组成——即决定目的地的唯一字符字符串。在正常情况下,Bitly 的政策规定,即使创建这些后半部分的账户被删除,这些后半部分也不能被重复使用。
然而,一个漏洞允许恶意行为者再次注册这些相同的后半部分。当链接以这种方式被“劫持”时,原始推文或广告保持不变,但目的地被更换。这允许攻击者在无需破解原始品牌凭证的情况下,将高权威历史帖的流量重定向到恶意网站、垃圾信息或无关内容。
由 HN Digest 根据 ransomnews.com 报告的数据绘制;数值按来源所示。
“链接在 Bitly 端易手,因此旧推文会将读者发送到新所有者选择的任何地方。”
— Old Bitly links hijacked in Burger King, McDonald’s and Trump tweets
历史劫持的证据
对历史推文的分析揭示了几个此类行为的高知名度案例。一条 2011 年 6 月的 McDonald's 推文被发现重定向到关于 9 月 11 日袭击的 Wikipedia 文章,而一条 2011 年 7 月的 Burger King 推文被重定向到纳粹集中营列表。
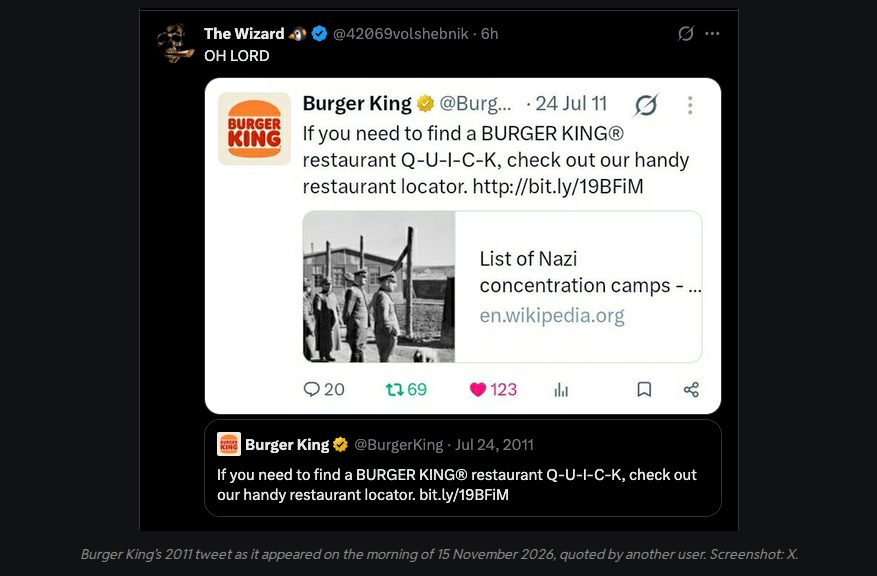
此视觉效果提供了用户在 2026 年底观察到的被劫持链接目的地的证据。
对 Donald Trump 在 2009 年至 2013 年间推文中的 97 个 Bitly 链接进行审查显示,其中 49 个在稍晚日期被重新创建,大部分发生在 2023 年 5 月的一个 17 分钟窗口内。其他链接最近在 2026 年 11 月被劫持,指向 Roblox 个人资料、YouTube 视频以及关于 Jeffrey Epstein 的 Wikipedia 页面。
技术差异与品牌影响
研究人员通过检查 Bitly 的公共信息页面验证了劫持行为,这些页面显示了链接的创建日期。对于被劫持的 Burger King 链接,尽管推文出现在 2011 年,但其创建日期被列为 2026 年 11 月 15 日。这一差异证实了该标识符被第二次发放。
这一事件突显了使用链接缩短服务的重大权衡:虽然它们提供了简洁性和追踪功能,但也引入了“僵尸链接”风险。如果品牌不维护其短链接,或者服务提供商未能锁定标识符,旧内容就可能成为将流量重定向到意外目的地的媒介。
Hacker News 读者的反应
- 替代方案: 一位评论者分享说,他们的公司使用自托管的链接缩短器,以确保安全性并提高在弱光环境下的 QR 码可靠性,并指出此类服务在内部构建相对简单。 评论 ↗
- 亲身经验: 另一位用户描述了从以前由知名机构通过 CNAME 使用的旧域名的垃圾信息中遭受攻击的经历,建议域名管理员应主动监控并停用这些链接。 评论 ↗
- 质疑: 一位评论者质疑在当前环境下,公司或客户使用链接缩短器的实际价值主张。 评论 ↗
以上为 Hacker News 讨论中观点的摘要,并非经过核实的事实。 阅读完整讨论 ↗