现代云基础设施会自动为 Kubernetes Pod 和 Azure 实例等资源断言机器身份,这一过程绕过了 Active Directory (AD) 的传统人工批准模型。虽然 AD 仍然是人类身份管理的核心组件,但它对统一目录和手动注册的依赖,使其越来越难以适应当代软件开发的规模。
人工批准身份的崩溃
Active Directory 作为 LDAP 目录和 Kerberos 实现来管理身份。它被设计用于机器作为物理资产交付到房间,并由人类管理员进行注册的时代。
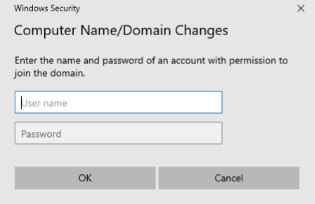
这张图片展示了 Active Directory 最初设计的、由人工批准的注册过程。
在现代云环境中,开发人员可以随意创建和废弃测试数据库、Kubernetes 集群和 CI 运行器。由于人工批准无法扩展到这种速度,许多组织不得不求助于使用管理员令牌来自动将新身份加入目录。
这种权宜之计破坏了目录的核心安全原则:即每个受信任的设备都由人类明确知晓。即使建立了这些自动化流程,生成的目录也缺乏真正的权威,因为它自动批准了短寿命的云资源。
“Active Directory 是为人类批准长期运行的基础设施而构建的,但现在经常自动批准短寿命的云资源。”
— The Active Directory Era Is Over: Machine Identity for AD Admins
从统一边界到微边界
Active Directory 时代依赖于大型身份边界,其中单个目录条目即可授予访问广泛企业基础设施的权限。在这种模型中,目标是尽可能扩大边界,以确保所有有效身份的统一目录。
现代云架构已转向零信任模型,其中机器不断相互进行身份验证。这创建了数百个独立的边界,因为每个 API 密钥、数据库字符串或身份验证令牌都代表了特定服务的凭据。
由于这些凭据通常存在于中央目录之外,它们可能变成难以追踪和保护的“影子身份”。这对于 GitHub 自动化等服务尤为真实,这些服务需要个人访问令牌或私钥,且无法与目录身份配合工作。
联合与代理作为现代解决方案
为了管理这些碎片化的身份,组织正转向身份联合和密钥代理。身份联合通常使用 OpenID Connect (OIDC),允许一个平台信任另一个平台的批准,例如 AWS 为 EC2 实例签署令牌以访问 Azure 中的数据库。
当无法进行联合时——例如当服务仅接受明文 API 密钥时——组织会采用代理方法。在这种模型中,密钥管理器充当代理:机器向代理进行身份验证,然后由代理在运行时安全地向工作负载交付必要的凭据。
此图表提供了用于在传统目录之外处理机器身份的密钥管理工具的视觉对比。
这些模式提供了一种检查 Active Directory 曾经负责的任务的方法:识别哪些身份存在、谁为它们背书以及它们在何处有效。随着组织采用需要独立身份和安全策略的 AI 代理,这一点变得越来越重要。
Hacker News 读者的反应
- 亲身经验: 一位评论者认为 Active Directory 仍具备这些用例所需的必要能力,并指出即使 AWS 也建议通过组管理服务账户在 Kubernetes 服务账户中使用它。 评论 ↗
- 质疑: 另一位用户建议 Active Directory 不太可能完全消失,特别是对于依赖其进行 LDAP、DNS 和主机策略的大型本地机构。 评论 ↗
- 质疑: 一位评论者对系统的安全性表示强烈怀疑,将 Active Directory 描述为应当被消除而非整合到组织中心的供应商锁定。 评论 ↗
- 质疑: 一位读者质疑使用组管理服务账户的逻辑,暗示这可能是由于标准密码轮换策略在实际操作中不可行而采取的权宜之计。 评论 ↗
以上为 Hacker News 讨论中观点的摘要,并非经过核实的事实。 阅读完整讨论 ↗