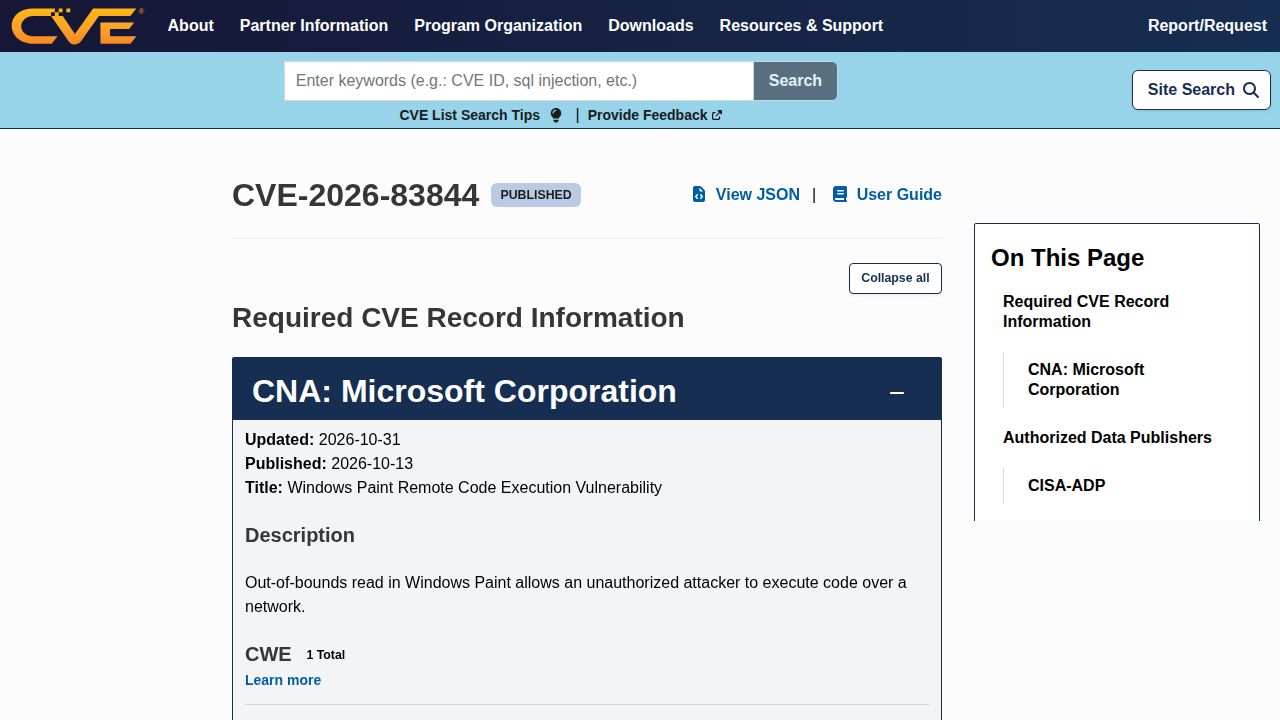
现代版本的 MS Paint 应用程序与经典的“mspaint.exe”工具显著不同,目前已被发现存在远程代码执行(RCE)漏洞(CVE-2026-83844)。与旧版本不同,当前的“Paint”应用包含了图层和背景移除等高级功能,这使其演变成了一个更复杂的软件组件。该漏洞具体影响从 11.0.0.0 到(但不包括)11.2605.91.0 的版本。
根据 CVE 披露,未经身份验证的攻击者可以通过在网络上向受影响的服务发送特制的数据包来利用此漏洞。这一描述意味着该应用程序——或与其相关的服务——可以通过网络访问,这一特征引起了用户的极大怀疑。一些观察人士指出,该漏洞似乎不需要用户交互也不需要身份验证,这引发了人们的疑问:该漏洞的“远程”性质是由于应用程序的现代架构造成的,还是 CVE 文档中潜在的模板报告错误。
该漏洞的修复方法包括将应用程序更新到已修复的版本。一些用户报告称,该修复并未通过标准的 Windows Update 自动出现,而是需要通过 Microsoft Store 进行手动更新。虽然从提供的数据中尚不清楚绘图应用程序如何暴露网络可访问的服务,但该漏洞突显了在传统桌面工具中引入网络功能时所带来的安全影响。