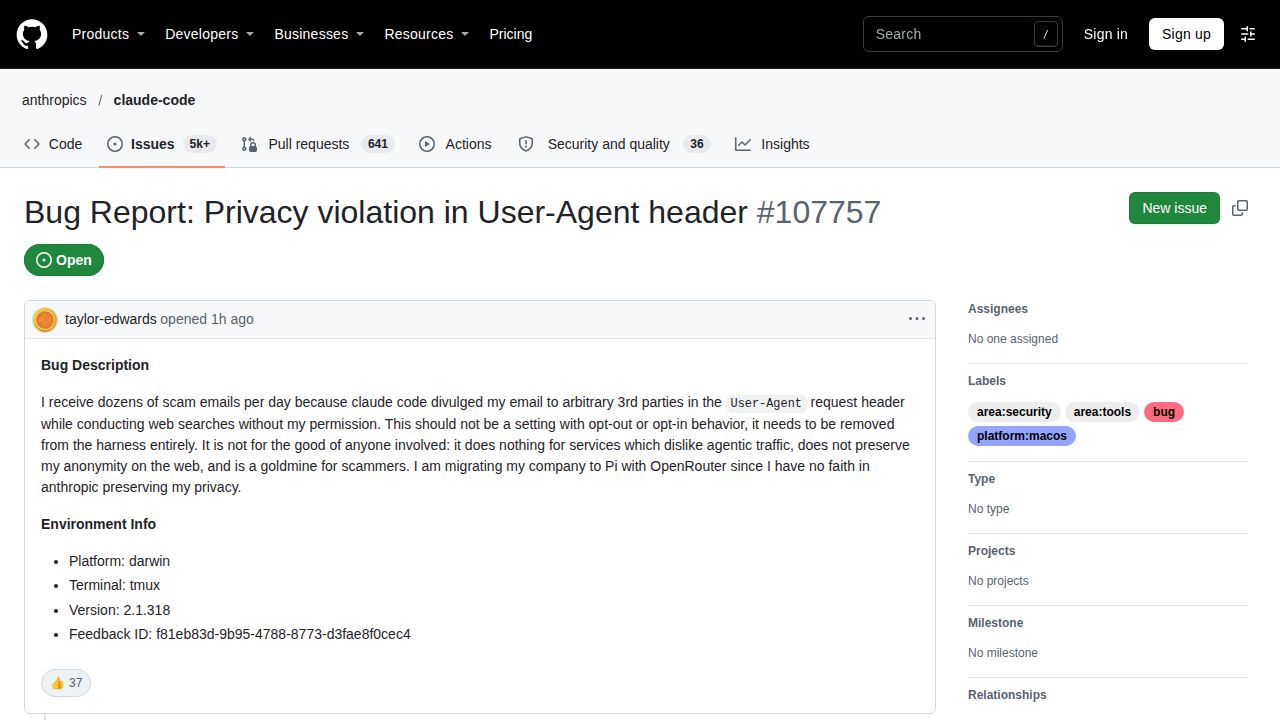
GitHub 上提交的一份错误报告指出,Anthropic 为其 AI 模型提供的官方命令行界面(CLI)工具 Claude Code 可能正在损害用户隐私,因为它会将电子邮件地址泄露给第三方网站。该问题集中在工具执行自动化网络搜索时的行为,据报道,它会在 User-Agent 请求头中包含用户的电子邮件地址。该请求头是 Web 浏览器和工具发送的标准元数据,用于识别发起请求的软件,但在这种情况下,它似乎携带了个人身份信息(PII)。
这种行为带来的实际后果是受影响用户面临大量的垃圾邮件和诈骗信息。一名报告者指出,他每天收到数十封诈骗邮件,其中一些甚至包含了他的全名。这表明第三方网站正成功从请求头中收集电子邮件地址。报告强调,这并非用户偏好或可选功能,而是该工具当前架构中的结构性行为,缺乏在执行自动化任务期间保护匿名性或对用户身份进行去标识化的机制。
来自社区的技术观察表明,这种行为可能是不一致的或取决于具体上下文。一些用户报告称,即使他们在登录私人账户时,该工具甚至还会利用公司电子邮件地址,这引发了人们对该工具如何管理会话数据和身份的担忧。虽然该工具旨在提供执行复杂任务的“机器速度”和自主性,但目前的实现似乎为了这些能力而牺牲了用户隐私。由于这些担忧,一些用户表示对该工具的隐私保护失去了信任,并开始迁移到 Pi 或 OpenRouter 等替代服务。该错误报告仍处于开启状态,凸显了在工具的网络搜索功能中建立隐私保护机制的紧迫需求。
目前尚不确定具体有多少用户受到影响,或者代码库中构建 User-Agent 请求头的具体逻辑是什么。此外,源材料并未澄清是否存在任何现有的配置设置来退出此行为,或者开发团队是否已将修复工作列为优先事项。在发布补丁之前,该工具的自动化网络搜索功能仍存在已记录的风险,可能会将用户身份泄露给代理程序交互的任何网站。