OpenAI 开发了一套自动化漏洞研究流水线,旨在系统地识别并修复 Linux 内核中的安全缺陷。该项目代表了从传统的、手动的安全调查(通常需要为每个发现投入持续的人力)向可扩展、自动化流程的转变。通过利用前沿 AI 模型,该流水线能够处理 Linux 内核的巨大复杂性,该代码库超过 4000 万行,是支撑从 Android 设备到云基础设施等各种系统的核心基础。
该流水线通过五个不同阶段运行:发现、动态验证、可利用性评估、补丁生成和人工审查。在发现阶段,“Scout”代理根据低权限用户的可达性识别高价值审计目标,而“Analyst”代理则扫描这些目标以寻找潜在缺陷。经过验证的发现随后在隔离的虚拟机中进行测试,以生成导致崩溃的概念验证(PoC)。系统随后评估这些缺陷是否可能导致本地权限提升(LPE)或信息泄露,最终生成候选补丁。在 2026 年 10 月中旬的一次运行中,该过程识别出 2,308 个候选发现,成功重现了 1,724 个漏洞,并生成了 948 个可运行的 LPE 漏洞利用程序。
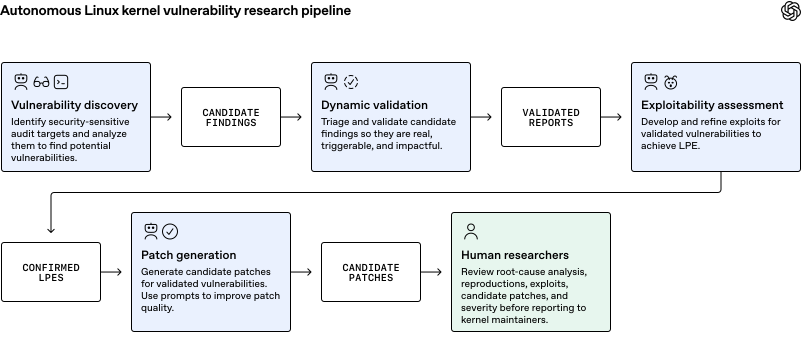
该流水线通过五个不同阶段运行:发现、动态验证、可利用性评估、补丁生成和人工审查。
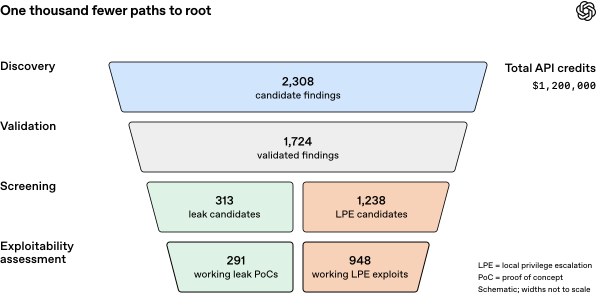
在 2026 年 10 月中旬的一次运行中,该过程识别出 2,308 个候选发现,成功重现了 1,724 个漏洞,并生成了 948 个可运行的 LPE 漏洞利用程序。
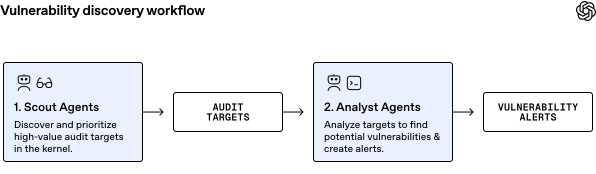
在发现阶段,“Scout”代理根据低权限用户的可达性识别高价值审计目标,而“Analyst”代理则扫描这些目标以寻找潜在缺陷。
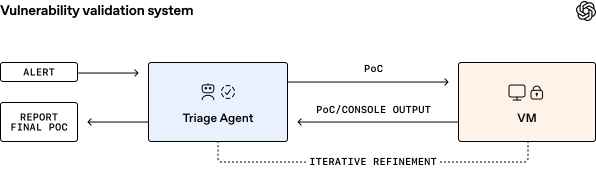
经过验证的发现随后在隔离的虚拟机中进行测试,以生成导致崩溃的概念验证。
这种自动化的经济影响是显著的。该流水线的运行成本约为 120 万美元的 API 积分,导致每个 LPE 漏洞利用程序的平均成本约为 1,279 美元。OpenAI 指出,这仅是传统漏洞赏金的一小部分;例如,历史上 Linux 内核 LPE 漏洞利用程序的赏金范围在 20,000 美元到 70,000 美元之间,这意味着所发现的漏洞假设估值在 1,890 万美元到 6,630 万美元之间。然而,OpenAI 强调,人工专家审查仍是关键的最后一步,以确保补丁在提交给维护者之前在功能上是正确的,并符合现有的编码风格。虽然该流水线可以大规模发现新颖的利用技术,但研究人员指出,复杂的软件可能仍需要多次迭代扫描才能彻底挖掘出潜伏的漏洞。就近期而言,OpenAI 认为对于资源充足的攻击者,获得未修复系统的低权限访问可能在功能上等同于拥有 root 权限,这突显了高保障软件和沙箱等深度防御策略的必要性。