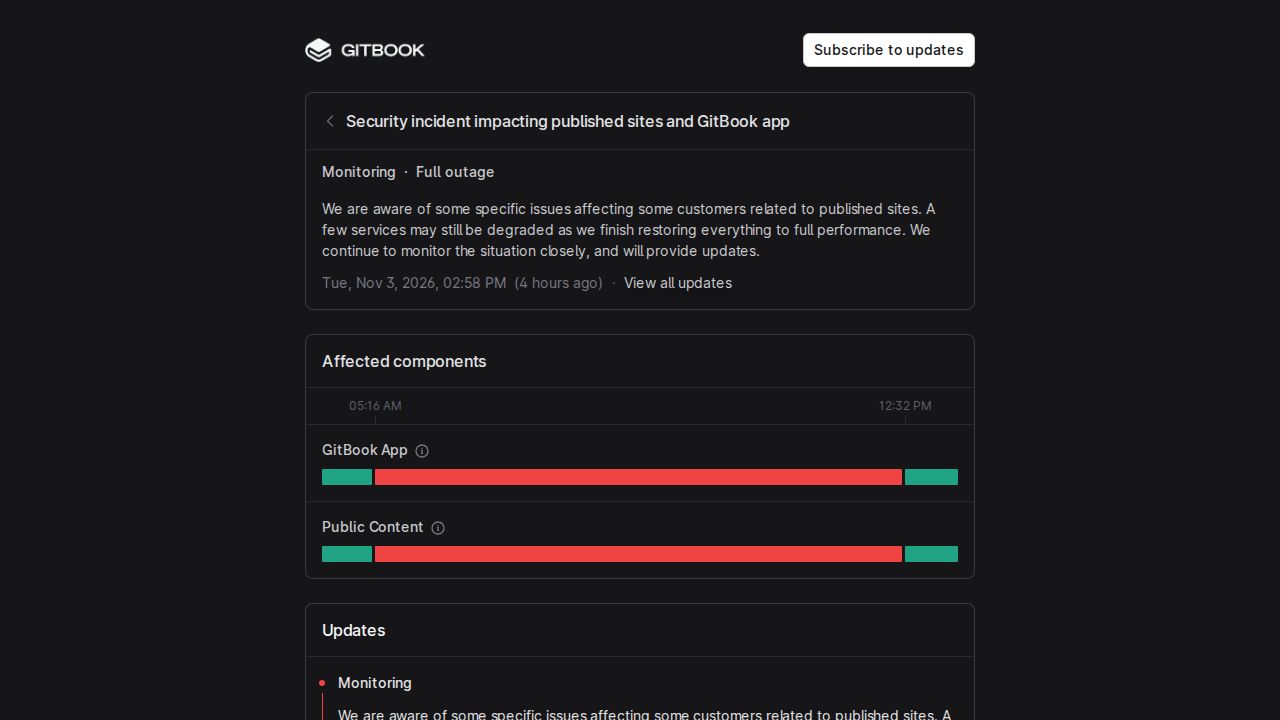
GitBook 是一个用于托管和管理文档的平台,它在 2024 年 11 月 2 日开始经历了一次复杂的安全泄露。根据公司的披露,该事件涉及一起高度针对性的攻击,利用 AI 代理获取了某些基础设施凭证的未经授权访问。在发现情况后,GitBook 将应用程序和经过身份验证的文档站点下线,以阻止攻击者并保护环境安全。此后,公司已更换了所有基础设施密钥,并正在逐步恢复服务的全部性能。
针对此次泄露的调查表明,攻击者可能访问了多种类型的敏感数据。这些数据包括 Git Sync 密钥、GitBook API 令牌,以及用于将外部工具连接到平台的第三方 API 令牌。此外,公司指出,网站访问者向 GitBook Assistant 提出的问题可能已被访问。虽然 GitBook 表示他们没有发现任何文档内实际内容被修改的证据,但这些身份验证令牌的泄露对与该平台绑定的集成和自动化工作流构成了重大风险。
为了减轻影响,GitBook 已使所有客户 API 令牌失效,并建议所有用户立即采取行动。用户被指示轮换任何现有的 GitBook API 令牌,以及任何用于连接外部工具的第三方 API 令牌或密钥。此外,那些使用密钥发布的集成,或使用 GitBook MCP 服务器的用户,被要求轮换这些密钥并重新验证其服务器。虽然公司正在准备完整的事后分析报告,但一些用户注意到官方安全事件页面提供的信息与公司状态页面之间存在差异,并表达了希望获得有关基础设施凭证最初如何被攻破的更具体技术细节的愿望。