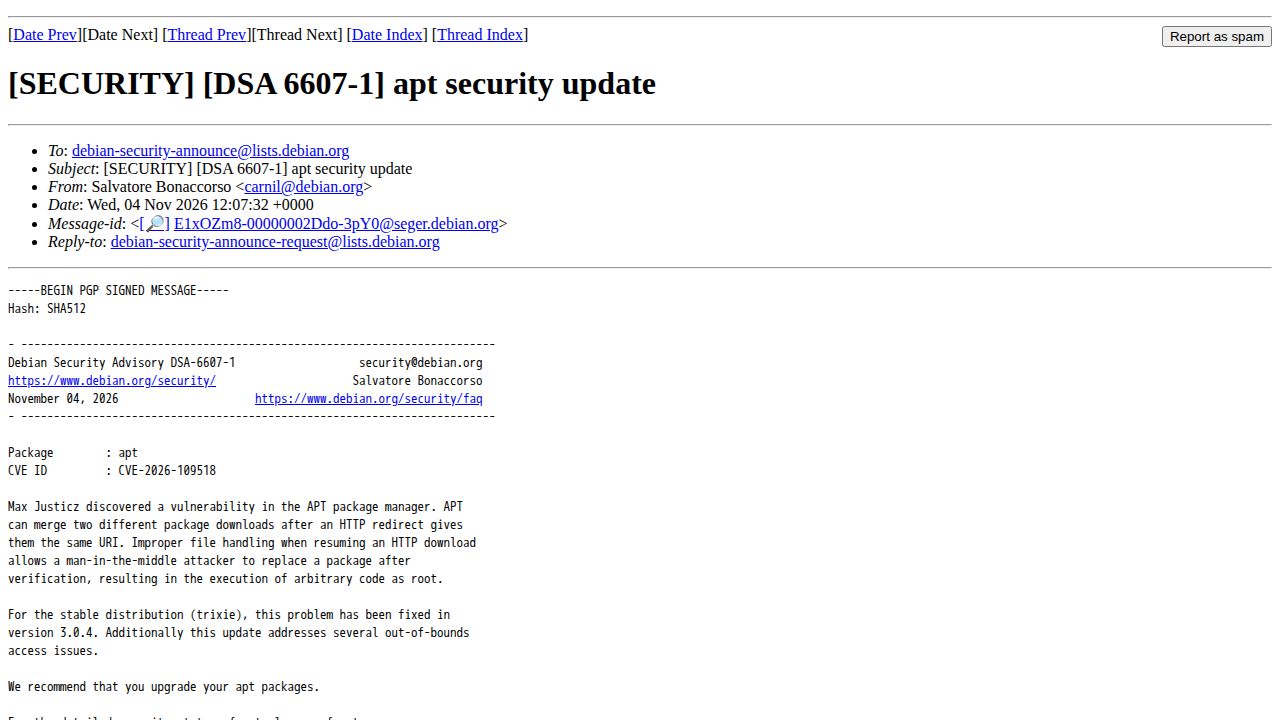
Debian 项目发布了一项安全更新,旨在修复 'apt' 包管理器中被识别为 CVE-2026-109518 的漏洞。该缺陷源于 'apt' 在处理 HTTP 下载恢复过程中的文件合并方式。具体而言,如果 HTTP 重定向导致两个不同的软件包下载共享相同的统一资源标识符 (URI),'apt' 可能会错误地将这些不同的下载内容合并到同一个文件中。这种行为为中间人攻击者在下载过程中介入提供了机会。
利用此漏洞的攻击者可以在初始验证完成后、下载完成之前,将合法的软件包替换为恶意软件包。由于 'apt' 可能会将恶意数据合并到现有的文件结构中,系统最终可能会以 root 权限执行任意代码。这一风险在依赖标准 HTTP 而非加密协议的软件包交付环境中尤为突出,因为位于用户和服务器之间的实体可以操纵重定向机制。
为了缓解此问题,Debian 为 'trixie' 发行版发布了 'apt' 软件包的 3.0.4 版本,该版本修正了合并逻辑并解决了若干越界访问问题。虽然 Debian 的安全政策通常侧重于通过回移植修复来维持现有版本的稳定性,但此次更新对于确保软件包安装过程的完整性至关重要。建议用户立即升级其软件包。虽然像 'unattended-upgrades' 这样的自动化工具可以帮助维护安全性,但该漏洞强调了验证下载路径本身完整性的重要性。