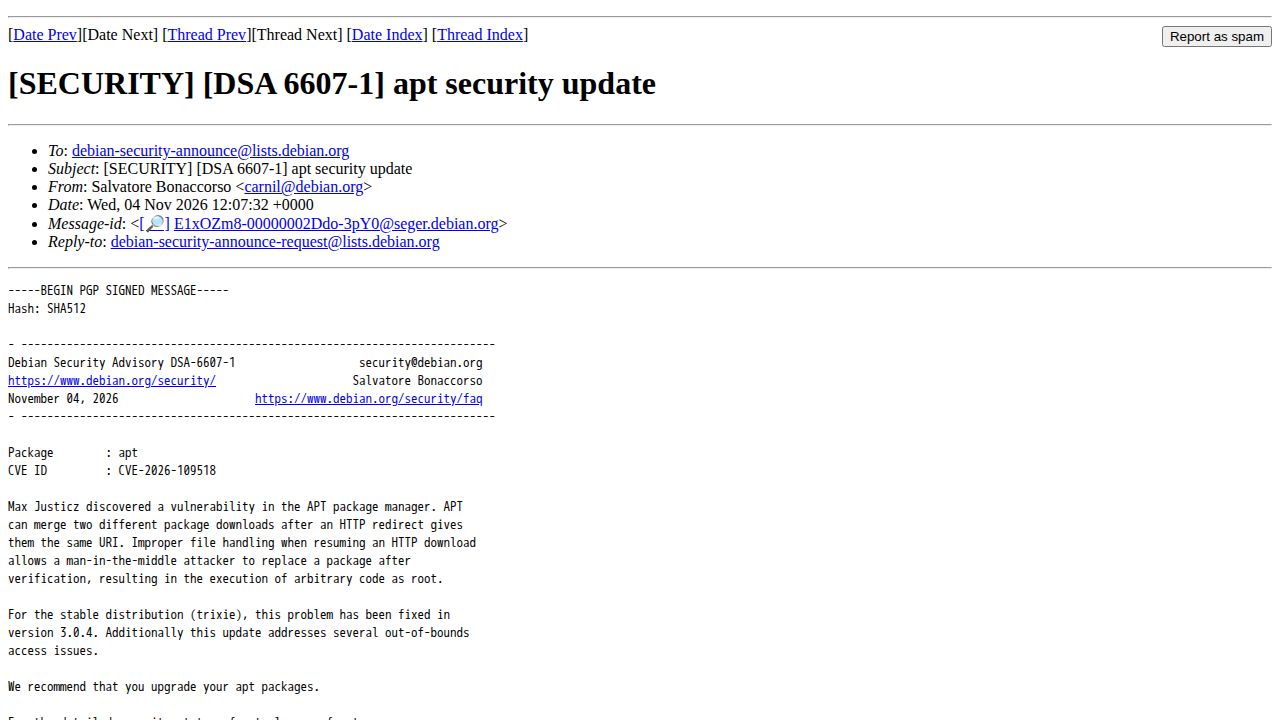
Debian 安全团队发布了一项关于 APT 包管理器的严重漏洞公告 (DSA-6607-1),APT 是在基于 Debian 的系统中安装和管理软件的主要工具。该漏洞被标识为 CVE-2026-109518,允许中间人 (MITM) 攻击者以 root 权限执行任意代码。这是因为如果 HTTP 重定向导致两个不同的包下载共享相同的统一资源标识符 (URI),APT 就可能被诱骗去合并这两个不同的包下载。当与 HTTP 下载恢复期间不当的文件处理相结合时,攻击者可以在初始验证发生后,将合法包替换为恶意包。
该技术机制依赖于 APT 处理非加密连接上的分段下载的方式。由于传输层未加密,中间人攻击者可以观察流量并操纵重定向过程。通过确保恶意文件与 APT 预期为合法包的 URI 相关联,攻击者可以绕过标准下载期间正常发生的完整性检查。这一特定漏洞突显了依赖纯 HTTP 进行包分发的系统的重大风险,因为缺乏传输层加密允许在最终文件组装之前操纵下载流。
Debian 已通过为稳定发行版 (trixie) 发布 3.0.4 版本解决了此问题。该更新还修复了多个越界访问问题。虽然 Debian 项目长期以来一直认为 PGP 签名为包提供了足够的完整性,但此漏洞是使用未加密 HTTP 相关风险的一个实际例子。仅依赖签名意味着虽然可以检查最终文件的真实性,但获取和合并这些文件的过程仍暴露在拦截风险之下。强烈建议用户立即升级其 APT 包,以降低未经授权的代码执行风险。