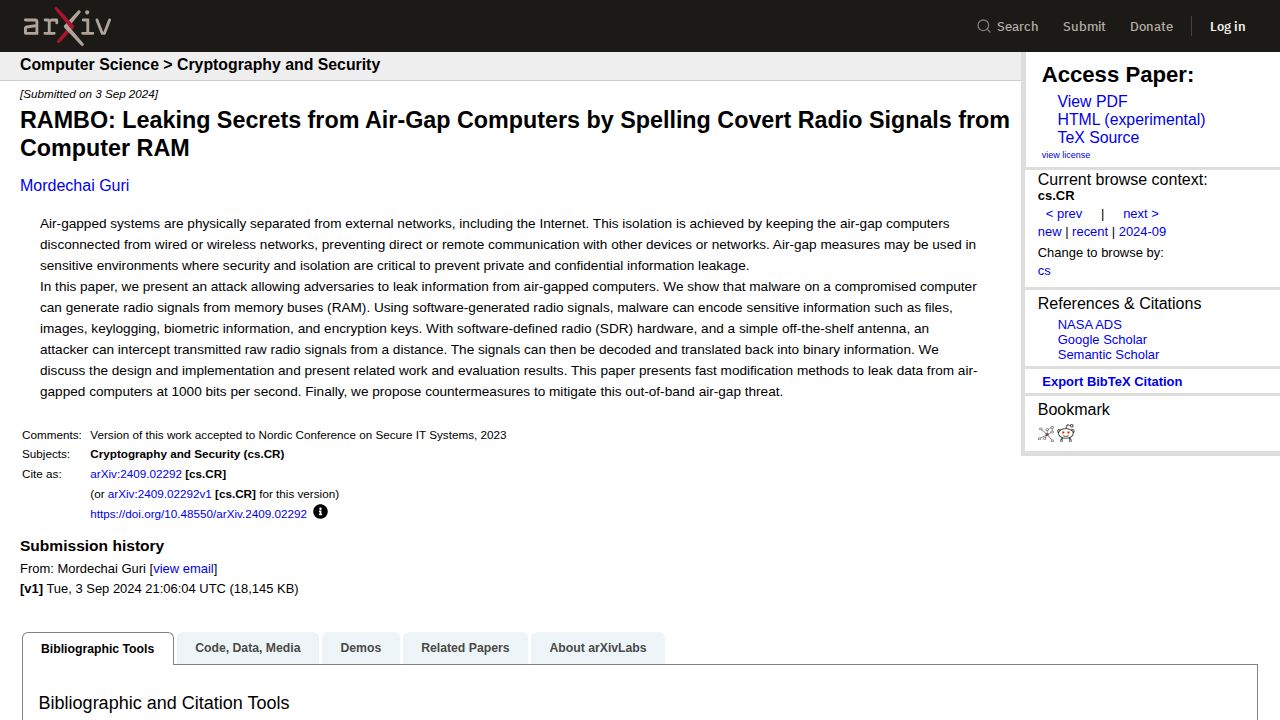
物理隔离系统是指在物理上与外部网络(如互联网)隔绝的计算机,旨在保护敏感信息免受远程网络攻击。这种隔离是高安全性环境中的标准安全措施,因为在这些环境中,通过有线或无线连接遭受未经授权访问的风险是不可接受的。然而,一篇题为“RAMBO”的新研究论文表明,通过利用计算机本身的硬件组件,这种物理隔离是可以被绕过的。
RAMBO 攻击的原理是在受感染的物理隔离计算机上部署恶意软件。该恶意软件旨在直接从计算机的内存总线(RAM)生成射频信号。通过操纵这些信号,恶意软件可以将各种敏感数据编码进去,包括文件、图像、键盘记录数据、生物识别信息和加密密钥。这些信号本质上是作为从机器内部硬件发出的隐蔽无线电传输而被“拼写”出来的。
为了截获这些信息,攻击者不需要与计算机进行物理连接。相反,他们可以使用现成的软件定义无线电(SDR)硬件和简单的天线,从远处捕捉原始射频信号。一旦捕捉到这些信号,就可以将其解码并转换回原始的二进制信息。研究人员展示了这种方法可以以每秒 1000 比特的速度泄露数据。虽然这种攻击对物理隔离安全构成了重大威胁,但论文也提出了具体的对策来减轻这些带外射频威胁。
尽管这种攻击在技术上可行,但实际应用面临环境限制。例如,射频信号的有效性可能会受到计算机物理外壳的影响;具有大窗户或塑料外壳的现代设计,可能比旧式的全金属机箱提供更少的辐射发射保护。此外,使用法拉第笼——一种阻挡电磁场的屏蔽装置——仍然是防御此类带外传输的主要物理手段。该研究强调了一个日益增长的现实:软件驱动的硬件漏洞可以弥合隔离系统与外部观察者之间的鸿沟。