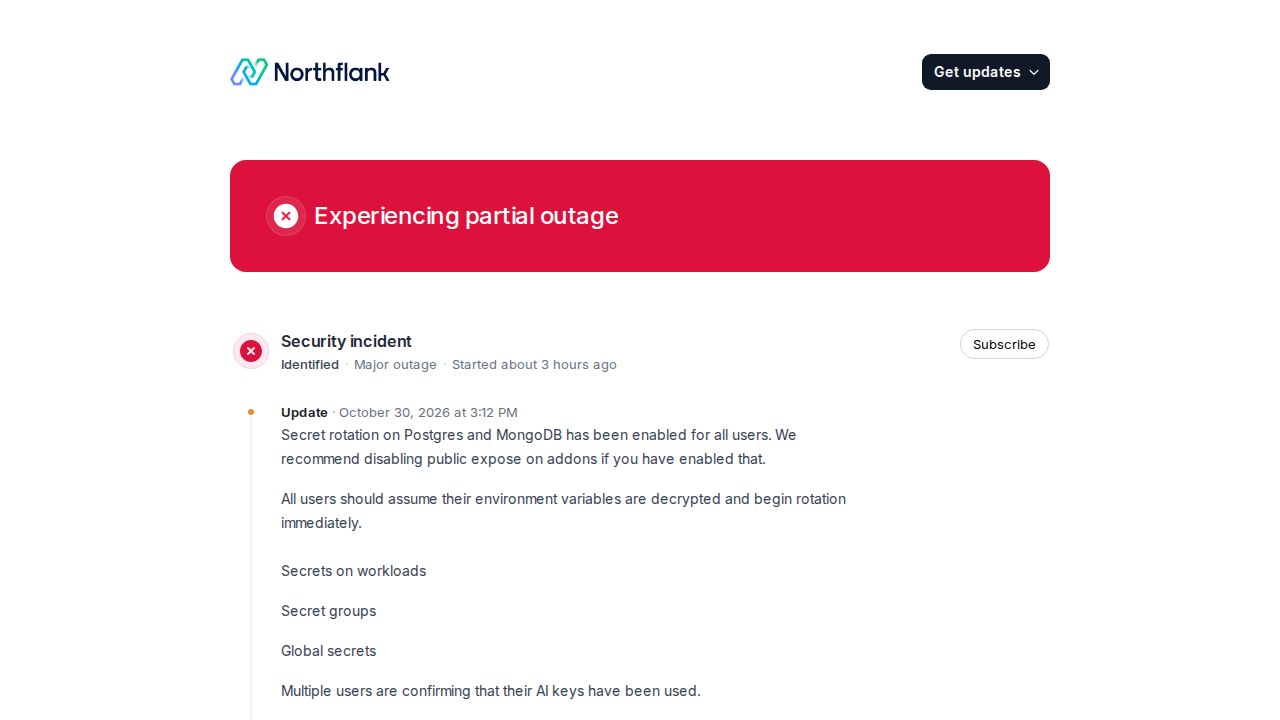
Northflank 是一家旨在简化应用程序部署的平台即服务(PaaS)提供商,近期报告称其遭受了安全入侵。此次事件引发了关于现代 PaaS 产品(通常被称为“新云”)安全态势的广泛讨论。这些平台旨在提供比传统云基础设施更用户友好的体验,但此次入侵突显了将核心基础设施管理外包给第三方初创公司所带来的风险。
Hacker News 上的评论者讨论了保障 PaaS 环境安全的结构性挑战。一位名为 btown 的评论者指出了一个根本性的架构难题:由于用户和自动化代理期望直接通过管理 UI 或命令行界面(CLI)查看环境变量(如 API 密钥和密钥),这些凭据无法轻易地与面向公众的 Web 环境隔离。虽然静态加密是标准防御手段,但由于需要显示这些值,这意味着管理或 API Web 服务器一旦被攻破,攻击者就可能通过冒充身份获取密钥。
此次入侵还引发了一场关于用户是否应该迁移回成熟超大规模云服务商的辩论。一位名为 dangoodmanUT 的评论者建议,基础设施初创公司提供的“更易于使用”的体验可能不足以抵消安全要求,特别是对于企业客户而言。其他人则质疑超大规模云服务商在安全性上的实际优越性,而另一些人则认为 AI 的进步正在降低管理 Linux 系统的技术门槛,从而使自托管变得更容易。尽管观点不一,但此次事件强调了现代 PaaS 提供的易用性与生产环境严苛的安全需求之间的紧张关系。