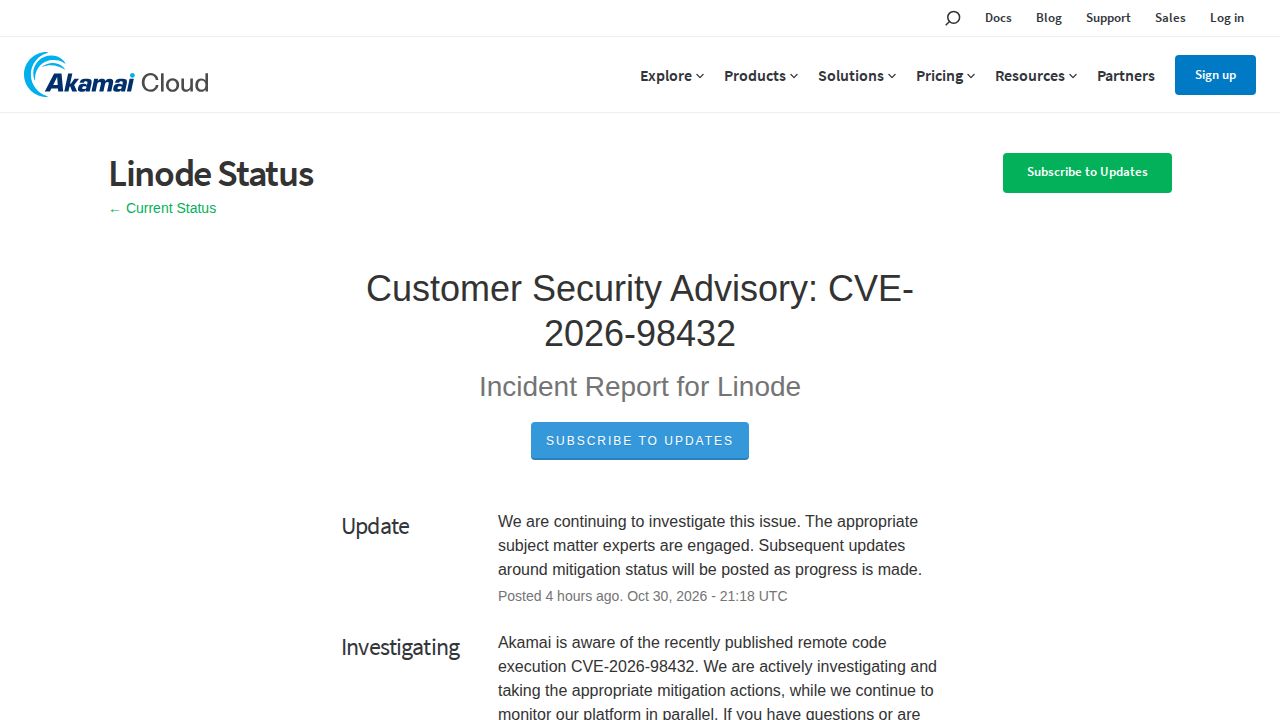
云基础设施提供商 Linode 已通过其状态页面正式报告了一起安全事件。虽然初步报告中关于此次入侵的具体技术细节仍然有限,但这一公告引发了人们对事件性质和当前基础设施安全现状的广泛关注。一些观察人士指出,缺乏具体细节可能表明该公司目前正处于修复新发现的漏洞的过程中,而非在应对已确认的大规模数据外泄。
在随后的讨论中,评论者对网络安全领域感知到的“拐点”表示担忧,即报告的黑客攻击频率正开始淹没新闻周期。对话中反复出现的一个主题是人工智能在现代威胁中的作用。一些参与者建议,AI 驱动的攻击正从针对加密货币等高流动性资产转向针对更广泛的基础设施和软件即服务(SaaS)平台。这些评论者认为,这一趋势的下一阶段可能会看到针对传统基础设施、银行和小企业的攻击激增,这可能迫使人们转向“防御性 AI”来对抗自动化、高速的威胁。
尽管存在警报,该帖中的其他观点强调,标准的安全最佳实践——如使用密钥管理器、加密、强大的防火墙规则和备份——对于大多数并非高价值目标的用户仍然有效。一位评论者认为,感知到的“安全末日”可能是由于用户将关键的安全思考外包给 LLM 而加剧的,这可能导致安全生命周期中的步骤被跳过。此次讨论突显了对自动化、高频 AI 攻击的恐惧与对于普通服务提供商而言基础安全卫生持续相关性之间的紧张关系。