内容分发网络(CDN)提供商 Bunny CDN 最近处理了一起涉及其基础设施节点的安全事件。根据公司的状态更新,一家第三方基础设施提供商报告称,有人使用第三方管理软件对一台服务器进行了未经授权的访问。该特定服务器托管了 Bunny 在亚美尼亚的一个 CDN 节点。在收到警报后,Bunny 的工程团队采取行动,在 20 分钟内停止了通过受影响服务器的流量路由。随后,公司保留了安全日志以供调查,清除了该服务器,并撤销了其对所有其他内部系统的访问权限。该节点已从其基础设施中永久移除。
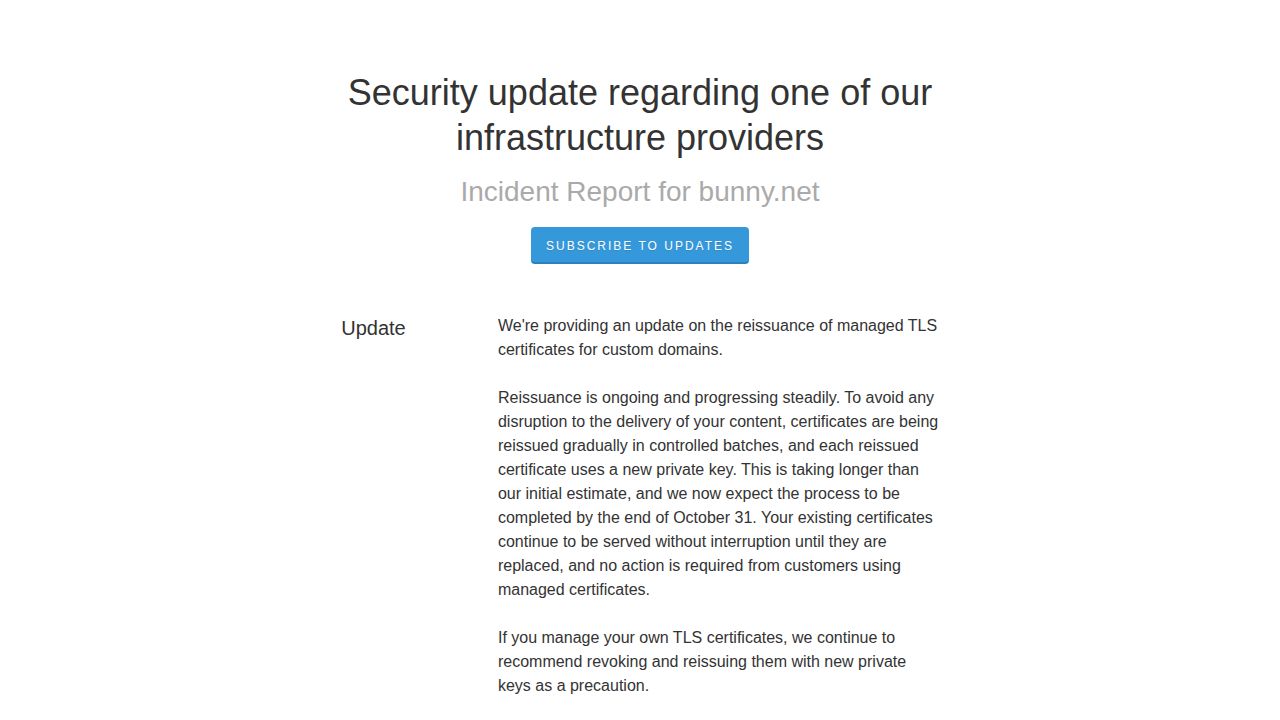
虽然 Bunny CDN 表示调查尚未发现其特定服务器被未经授权访问的明确证据,但他们承认存在泄露的可能性。如果发生了入侵,可能受损的数据可能包括临时缓存的 CDN 内容、Pull Zone 配置以及存储在该特定节点上的 TLS 证书。作为应对措施,公司已主动撤销并重新颁发其主要平台域名的 TLS 证书,包括 b-cdn.net 和 bunny.run。对于使用托管证书的客户,Bunny 正在自动处理重新颁发;然而,对于自行管理证书的客户,建议他们作为预防措施撤销并使用新的私钥重新颁发证书。
此次事件引发了关于第三方基础设施提供商的安全态势以及对下游用户影响的讨论。一些观察人士指出,该事件似乎源于基础设施提供商(被一些人识别为 Gcore)的漏洞,而非 Bunny 自身系统的直接入侵。然而,客户需要手动轮换自身证书的必要性引发了对客户密钥可能被泄露的担忧。此次事件突显了多层基础设施中固有的风险,即提供商管理软件中的漏洞可能会影响托管在该硬件上的服务的安全性。在事件报告中,未报告有其他客户数据受到损害。