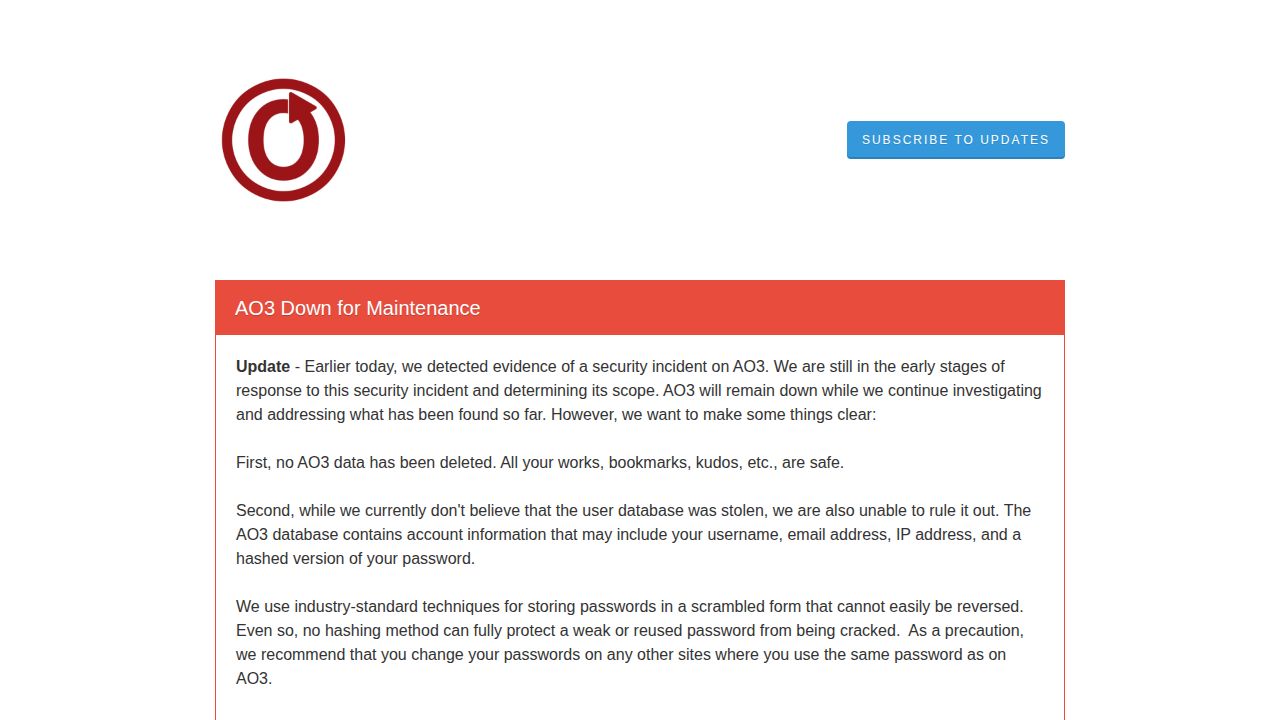
Archive of Our Own (AO3) 是一个流行的托管同人小说和原创作品的平台,在检测到安全事件后,该平台已暂停服务进行维护。根据平台管理员的声明,在团队调查泄露范围并修复已识别的漏洞期间,网站将保持离线状态。管理员澄清,在本次事件中,没有任何用户生成的内容(如故事、书签或“kudos”——一种社交认可形式)被删除或遭到破坏。
主要担忧涉及用户数据库的潜在泄露。虽然管理员表示他们目前不认为数据库被盗,但他们指出不能排除这种可能性。该数据库包含敏感的账户信息,包括用户名、电子邮件地址、IP 地址以及用户密码的哈希版本。该平台使用行业标准的哈希技术来加密密码,但管理员警告说,如果数据被未经授权的第三方获取,这些方法无法完全保护弱密码或重复使用的密码免受破解。
在随后的讨论中,用户强调了此类泄露可能带来的社交和隐私后果,将暴露个人兴趣和阅读习惯的风险与其他高知名度的数据泄露事件进行了对比。一些参与者建议,转向更强大的身份验证方法(例如允许使用物理安全密钥的 WebAuthn)可以减轻与密码哈希相关的风险。然而,其他人指出这种转变存在实际限制,指出许多用户可能无法获得或没有意愿使用 YubiKeys 等专用硬件。此次事件凸显了在大型社区平台中平衡用户易用性与个人元数据安全之间的持续挑战。