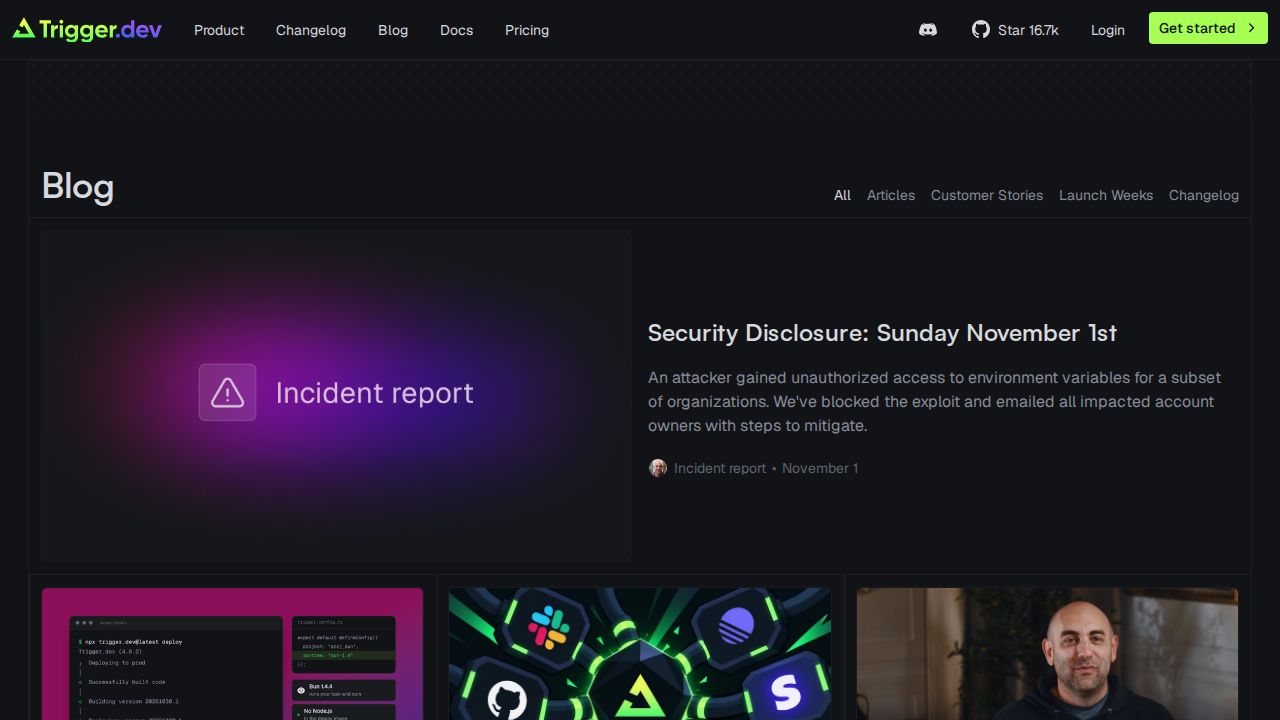
Trigger.dev 是一个用于运行后台任务和工作流的平台,该公司于 2026 年 11 月 1 日发布了一份关于未经授权入侵的安全披露。根据公司官方博客的说法,攻击者成功获取了使用该平台的一定数量组织的环境变量。环境变量是服务的关键组成部分,因为它们通常存储敏感的配置数据,例如 API 密钥、数据库凭据以及其他用于让任务与外部服务交互的秘密信息。
针对这一发现,Trigger.dev 表示他们已成功封锁了攻击者使用的漏洞。公司启动了一项直接联系计划,旨在通知所有受影响的账户所有者。这些沟通内容包括用户为减轻泄露可能后果而需要采取的具体步骤。虽然该平台管理这些变量是为了促进与 Vercel 或各种数据库集群的无缝集成,但此次入侵突显了云端任务执行环境中集中式秘密管理的敏感性。
此次公开披露提供了关于漏洞性质或受影响组织确切数量的有限技术细节。由于源材料未详细说明具体的漏洞机制或泄露的变量类型,主要焦点仍集中在修复工作和保护剩余用户群上。对于该平台的用户来说,此次事件强调了即使在使用托管基础设施进行后台处理时,定期更换密钥和监控未经授权访问的重要性。公司的路线图继续专注于安全和基础设施,包括未来旨在减少对长期静态密钥依赖的 OIDC 支持等功能。