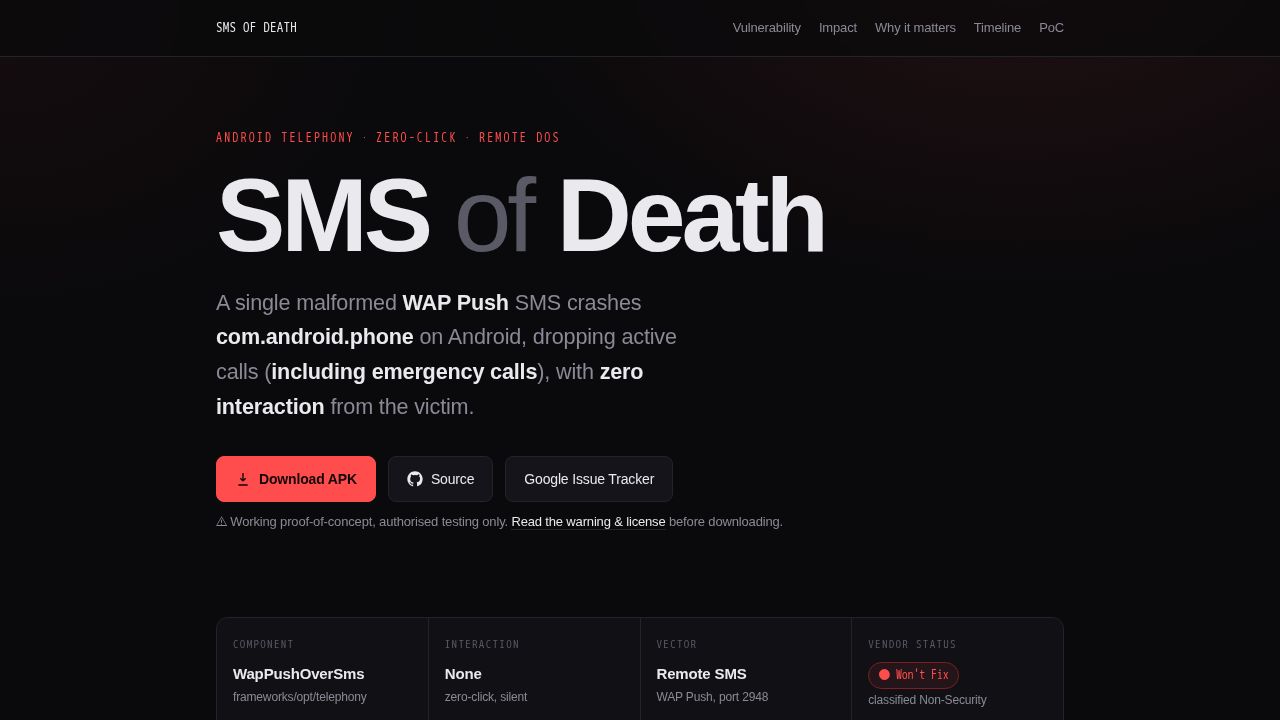
安全研究人员 Mark Blaszczyk 发布了一份报告,详细阐述了一个可对 Android 设备进行远程零点击拒绝服务(DoS)攻击的漏洞。根据报告,该攻击利用 WAP 推送(一种向移动设备发送数据的手段)来触发系统级故障。研究人员将此漏洞描述为“静默”的,因为它不需要受害者进行任何交互;消息不会出现在标准的短信应用中,且攻击者的号码永远不会显示。主要机制涉及向目标电话号码发送特定的有效负载,研究人员声称这会导致设备失去响应或崩溃。
虽然研究人员提供了技术细节甚至提供了一个用于演示的 APK,但据报道,制造商已将此问题标记为“不予修复”。这在安全社区内引发了关于该缺陷严重程度的重大辩论。一些观察人士质疑制造商如何能为远程零点击漏洞给出“不予修复”的判定。另一些人则指出了此类攻击在实践中的障碍,特别是移动网络运营商是否会接受或转发到达设备所需的特定 WAP 推送有效负载。讨论还涉及了标准 SMS 文本消息与 WAP 推送等特殊协议之间的区别,这些协议在网络基础设施中的处理方式不同。
此次披露还引发了关于当前漏洞报告状态以及在研究过程中使用自动化工具的问题。一些评论者批评了研究结果的呈现方式,指出使用 AI 生成的摘要有时会掩盖发现中的技术细微差别。尽管存在这些批评,该报告仍作为“不予修复”漏洞的一个案例研究——即漏洞被承认但未被修复的情况。这种情况通常发生在成功利用的技术要求被认为过高而无法广泛使用,或者风险被认为可由现有的网络级防御措施管理时。研究人员建议,公开此漏洞可能是迫使运营商或制造商实施更广泛的有效负载拦截的必要步骤。