CVE Tracker 是一个数据可视化工具,用于追踪自 1999 年以来每月发布的通用漏洞和披露(CVE)数量。CVE 是软件和硬件中公开披露的网络安全漏洞的标准标识符。该追踪器提供多种视图,包括累计计数、每日趋势,以及针对“NSA 0-Days”和“Shigure”模型的特定过滤器。通过绘制数十年的这些数字,该工具突显了近年来漏洞披露频率的显著加速。
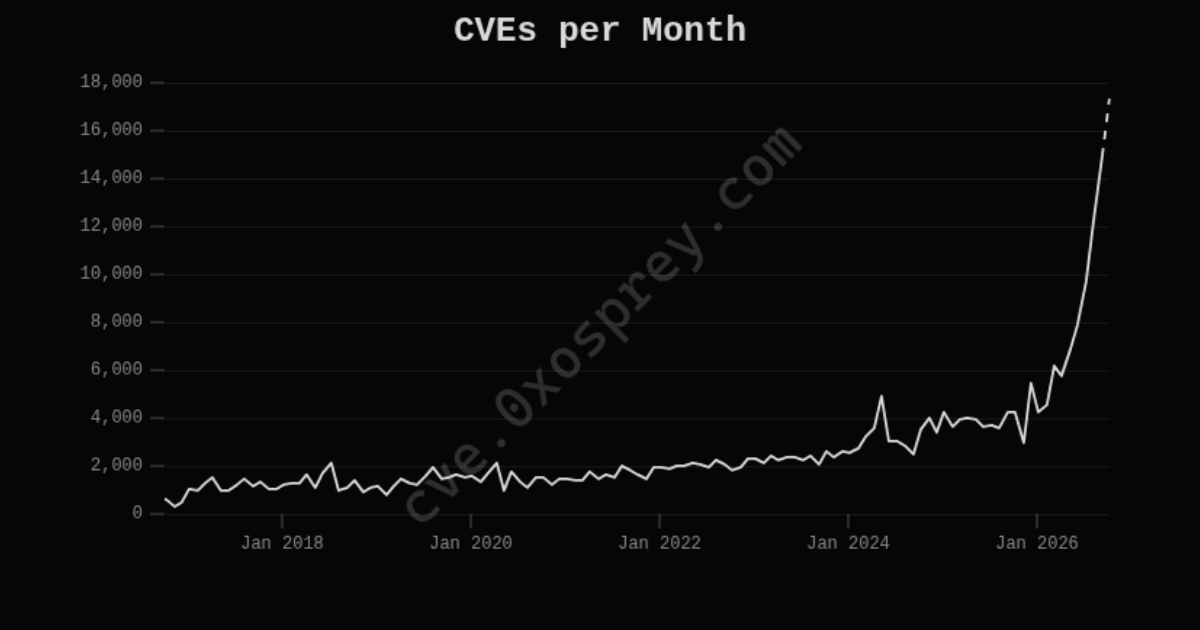
该追踪器提供包括累计计数和每日趋势在内的多种视图,以突出漏洞披露的加速。
围绕该追踪器的讨论表明,近期 CVE 数量的激增可能受到除实际安全缺陷增加之外的多种因素影响。一个突出的理论是,人工智能正被用于挖掘数十年来现有人类编写的代码中的漏洞,而不仅仅是创建新漏洞。其他人则指向“古德哈特定律”——即当一个指标变成目标时,它就会失去其原本的意义——这表明 CVE 的庞大数量可能反映了报告行为的变化。例如,某些组织可能会申请 CVE 以在标准请求被拒绝时强制软件升级。此外,一些项目(如 Linux 内核)以过度谨慎而闻名,几乎为任何理论上可能被利用的错误修复分配 CVE,这可能会推高总计数。
技术限制和数据细微差别也增加了对这一趋势解释的复杂性。评论者指出,“严重”级别的 CVE 增长速度可能比普通漏洞群体的增长速度快得多。此外,还有关于数据一致性的担忧;一些用户报告了网站显示的数字与原始 JSON 文件之间的差异,另一些用户注意到网站的对数比例切换偶尔无法正确渲染。此外,一些人认为当前的 CVE/CVSS 系统对于快速的、受 AI 影响的现代软件开发时代已经过时,因为从发现到披露的时间已显著缩短。这些因素表明,虽然该追踪器提供了增长趋势的清晰视觉呈现,但其增长背后的根本原因是技术进步、报告政策和系统分类选择的综合影响。