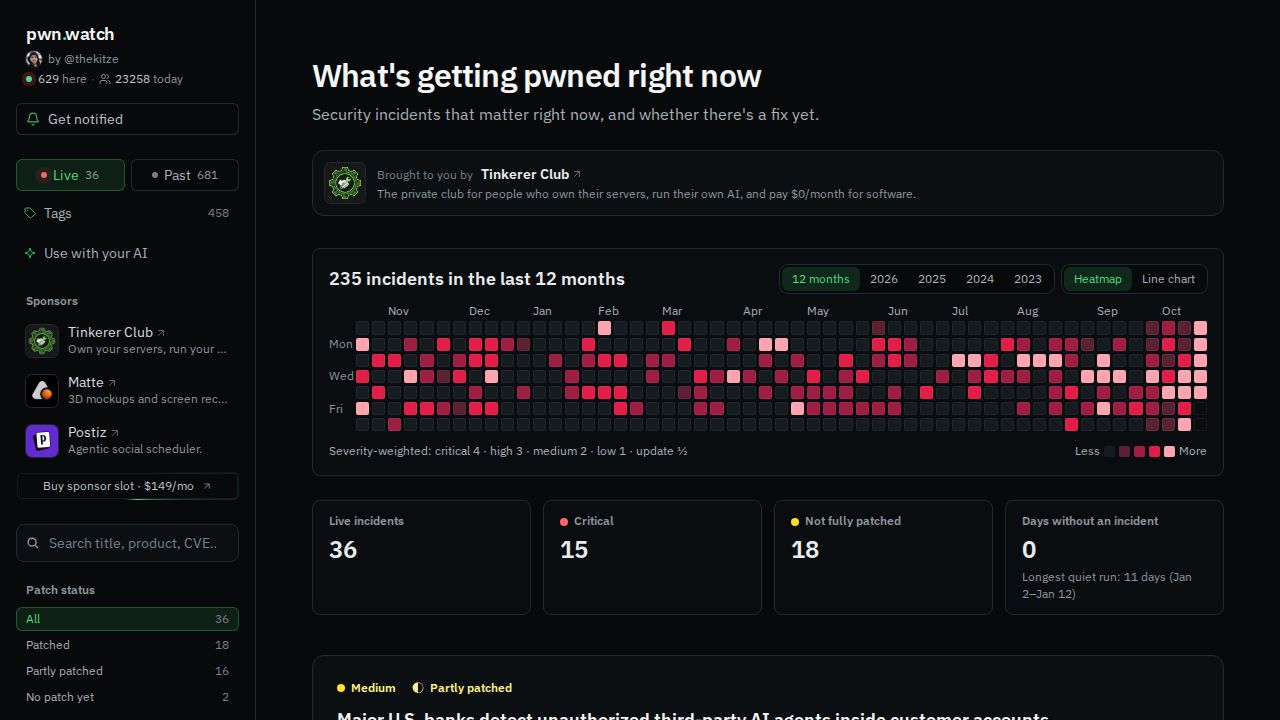
pwn.watch 平台作为安全事件的实时追踪器,提供了漏洞和活跃漏洞利用的热力图。通过汇总当前正在被“pwned”(网络安全中用于描述系统被攻破的术语)的数据,该网站提供了当前威胁格局的视觉呈现。该项目旨在提供各种实体安全态势的高层概览,尽管一些用户指出,目前网站上的信息密度可能导致难以快速吸收。
围绕该工具的讨论突显了人们对大型语言模型(LLMs)在网络安全生态系统中作用日益增长的担忧。一些观察人士认为,这一代 LLM 可能会引发历史上最大规模的安全事件浪潮,因为它们既为攻击者提供了工具,也提供了自动化利用的潜在途径。关于某些漏洞的“正在进行”状态存在显著争论;例如,一些用户指出,列为活跃且正在进行的漏洞可能已经被修复,这引发了关于该平台如何定义事件生命周期的疑问。
除了对漏洞的技术追踪外,该平台还引发了对数字安全未来的更广泛思考。一些评论者认为,漏洞频率的增加可能是向更复杂、集成 AI 的系统转变的副产品,而另一些人则认为,随着自动化系统开始更高效地识别和修复漏洞,我们正在见证“粗糙”的人类编写代码的最后日子。对话还涉及了 AI Agent 与传统基础设施(如银行系统)交互的实际影响,在这些系统中,区分“流氓” Agent 和客户授权工具在责任归属和安全政策方面仍是一个重要的争论点。