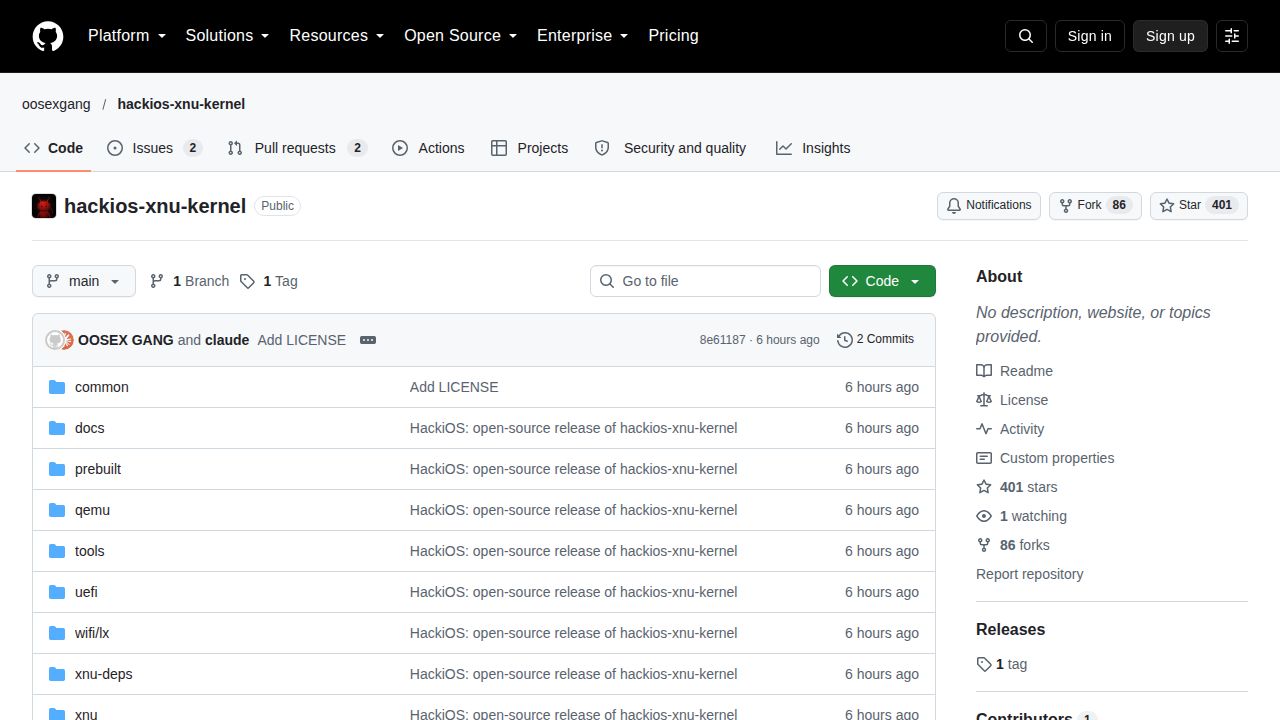
一名开发者分享了一个能够在 Android 设备上运行完整 iOS 16.5 固件的项目,这一成就与历史上将 macOS 移植到非 Apple 硬件的“Hackintosh”运动相呼应。该项目托管在 GitHub 上,名为 hackios-xnu-kernel,它利用自定义内核来弥合 Apple 专有软件与 Android 智能手机硬件架构之间的鸿沟。根据项目的文档和社区反馈,该固件已成功在 QEMU、POCO X5 Pro 5G 以及数款小米设备上启动。
技术实现涉及重大的障碍,特别是在硬件抽象和电源管理方面。报告中的一个限制是当前的内核版本尚不支持充电;虽然操作系统可以运行,但设备在使用的过程中只会耗电。此外,该项目在面对 Apple 安全生态系统时面临重大阻碍。由于硬件缺乏 Secure Enclave(iPhone 中的专用安全芯片),App Store 内容和 Apple ID 登录等功能目前无法正常工作,因为当 FairPlay 守护进程找不到所需的安全硬件时就会退出。
围绕该项目的社区讨论突显了其研究潜力和实际局限性。一些用户指出,虽然这是研究领域的一个重要里程碑,但由于固件版本(16.5)较旧,许多现代 iOS 应用可能仍无法运行。其他人对市场影响表示担忧,认为此类技术可能会促进制造更具说服力的“仿制”手机,这些手机可以模仿 iOS 界面。尽管存在这些担忧,一些人仍将该项目视为通往完全越狱 iOS 环境的潜在路径,在这种环境下内核可以被自由修改,而这在标准的 iPhone 硬件上是受限的。该项目还通过 BNB Chain 上的代币维持社区资助模式,以支持持续的开发。
虽然该项目证明了硬件边界正变得日益模糊,但缺乏与 Apple 专有安全协议的集成仍然是实现无缝用户体验的主要障碍。目前,该项目主要作为跨平台操作系统执行的概念验证,以及为对 XNU 内核内部运作感兴趣的研究人员提供的工具。