互联网依赖边界网关协议(BGP)来交换路由信息,这一系统在历史上一直运行在高度信任的基础上。这种信任模型允许发生“路由劫持”,即一个网络宣布其并不拥有的 IP 地址,从而可能重定向全球流量。为了缓解这一问题,资源公钥基础设施(RPKI)作为一种加密框架被开发出来。它允许 IP 地址块的持有者发布路由源授权(ROA),这些是经过签名的记录,指明被授权宣布这些地址的特定自治系统(AS)。网络运营商随后可以执行路由源验证(ROV),以自动拒绝未经授权的公告。
IPinfo 最近的分析显示,目前 70.3% 的路由前缀是 RPKI 有效的,比前一年增加了 30%。这一增长受到中国的影响非常显著,在中国,有效路由中的 IPv4 地址占比从 2025 年的 3.7% 跃升至 2026 年的 83.0%。相反,IPv6 对 RPKI 的采用速度甚至比 IPv4 更快,目前 79% 的 IPv6 路由前缀已被标记为有效。尽管这种扩张迅速,但该系统并非完整的安全解决方案。RPKI 仅验证路由的源头,并不验证数据到达该源头所经过的路径。为了解决这一问题,自治系统提供商授权(ASPA)正在被部署以验证授权的上游提供商,尽管目前它仅验证了约 3.5% 的路由。
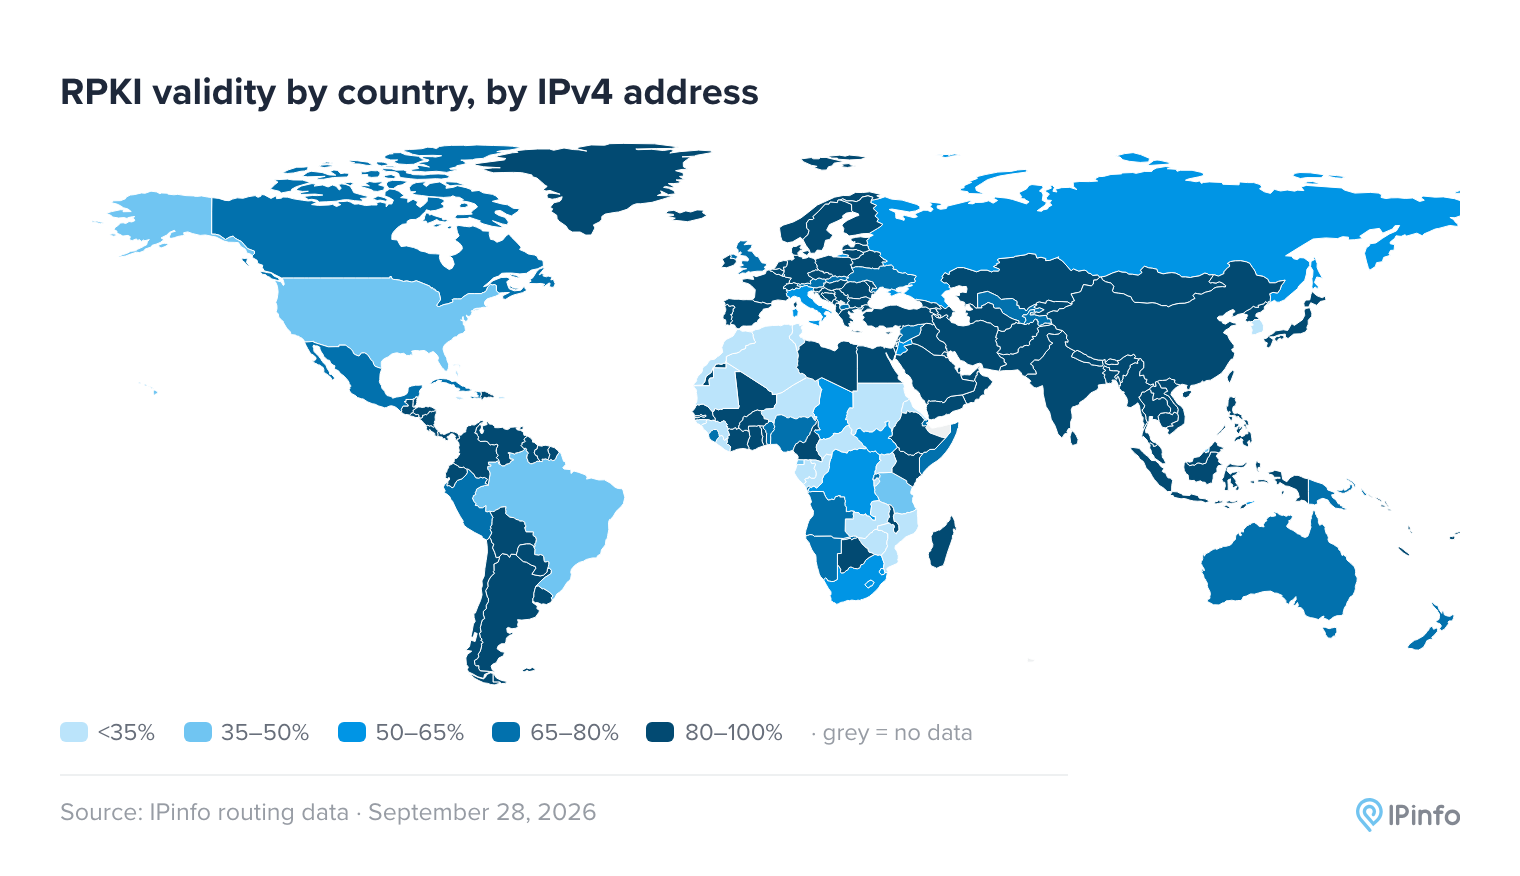
数据显示中国 RPKI 采用率大幅跃升,其中 IPv4 有效路由在 2026 年达到了 83%。
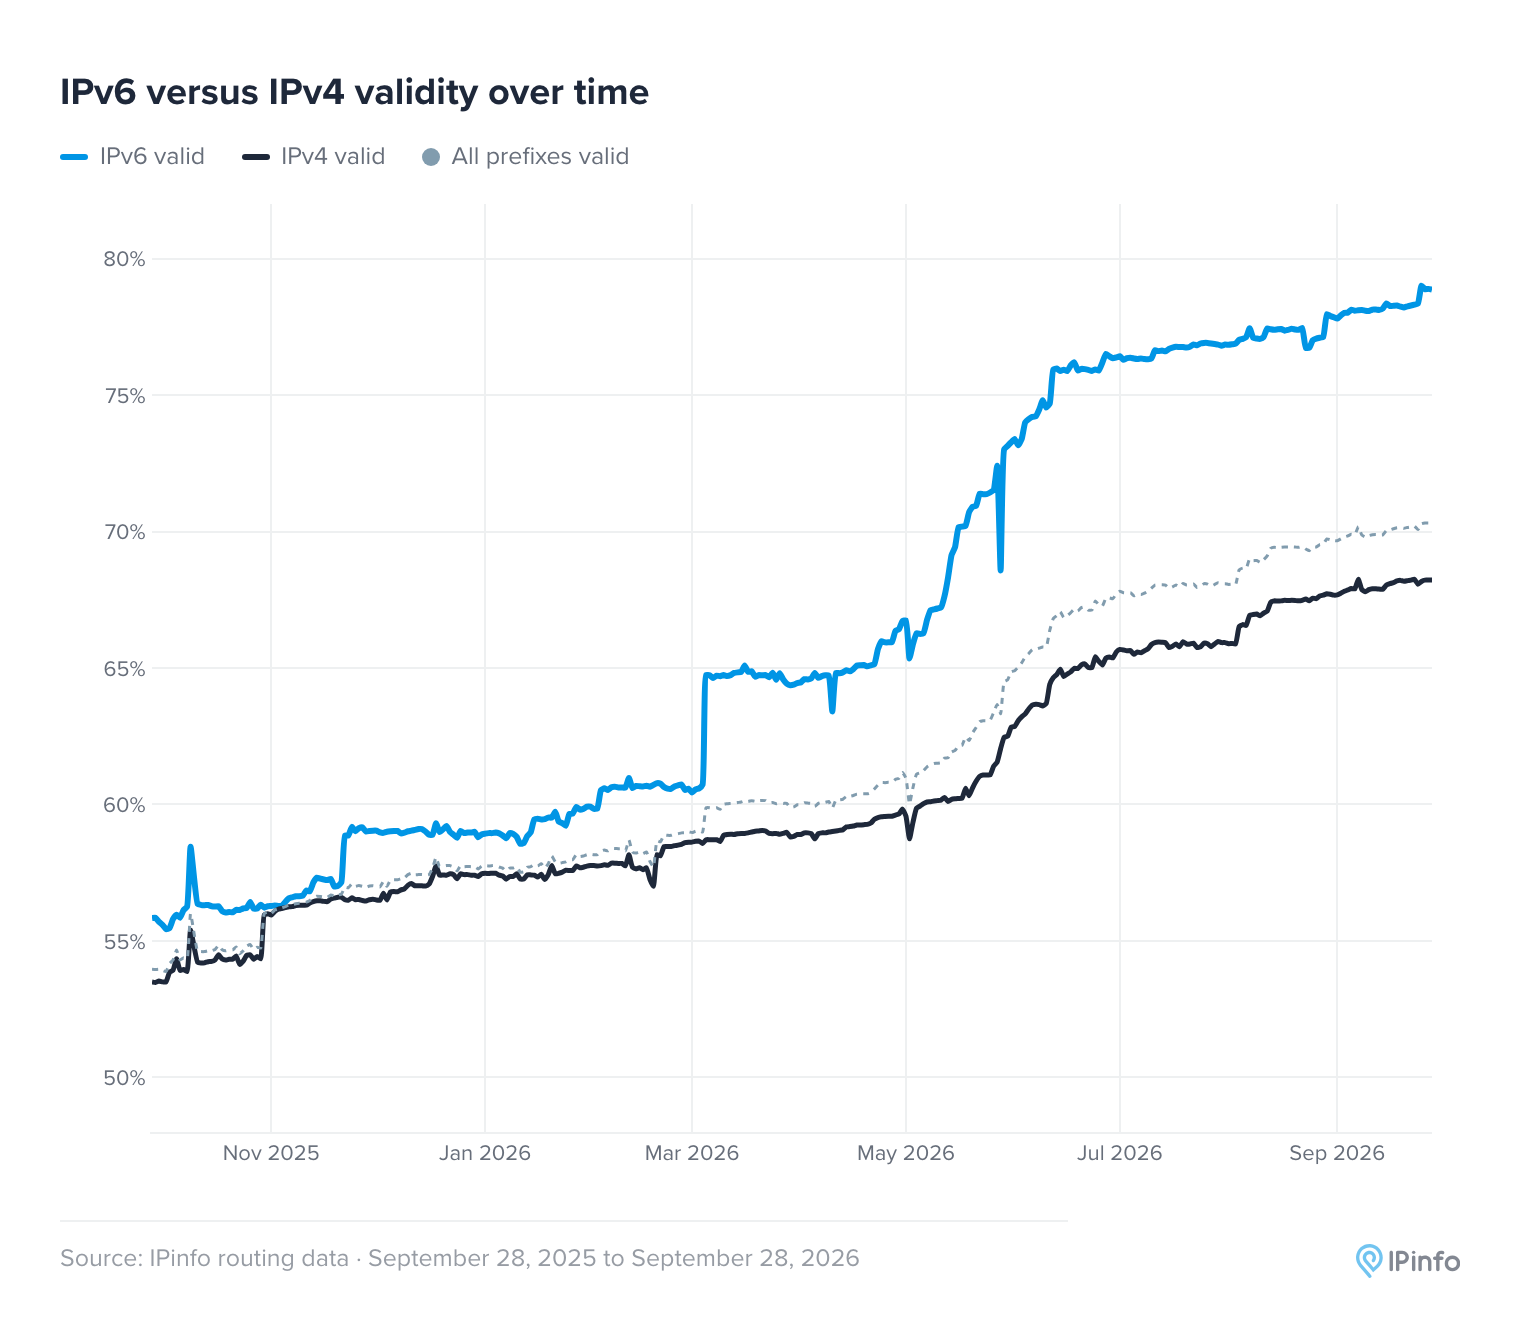
IPv6 对 RPKI 的采用速度甚至比 IPv4 更快,目前 79% 的 IPv6 路由前缀已被标记为有效。
由于“宽松”的 ROA 配置,仍存在显著的安全漏洞。大约 16.2% 的 RPKI 覆盖的 IPv4 路由允许伪造的 RPKI 有效路由,因为 ROA 允许的范围大于实际宣布的范围。这种特定的配置在 2026 年 8 月被利用以获取虚假的 TLS 证书。此外,如果运营商的 ROA 过期或被移除,RPKI 保护可能会悄无声息地丢失,正如在涉及 SEACOM 和 Orange Maroc 的案例中所看到的。虽然互联网协会指出,与 RPKI 相关的活动仅占每日 BGP 更新量的不到 1%——这表明它不会破坏网络的稳定性——但向更具验证性的路由基础设施的转变在路径完整性和不同服务提供商之间的统一配置方面仍面临挑战。
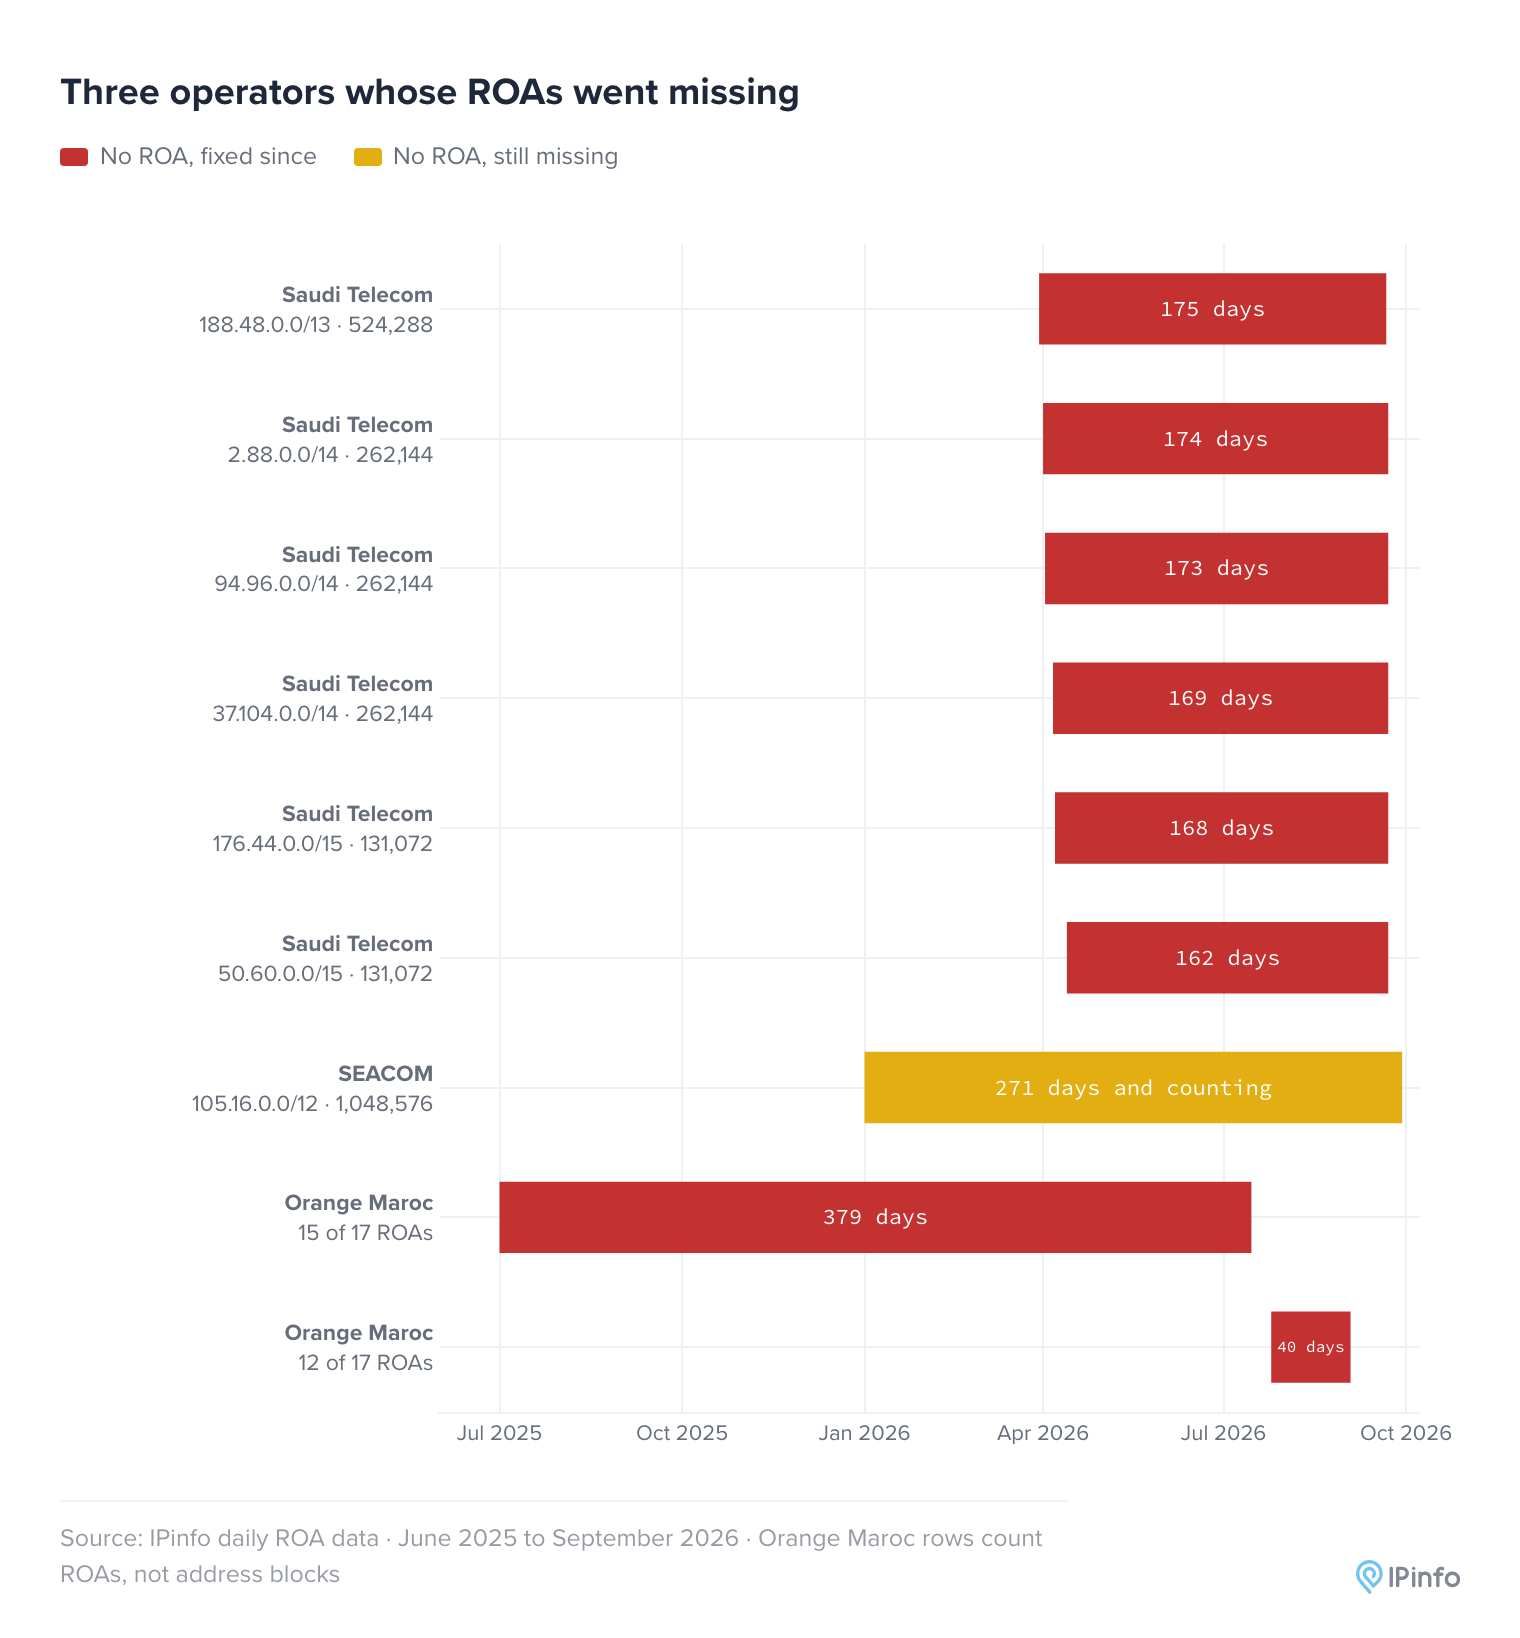
如果运营商的 ROA 过期或被移除,RPKI 保护可能会悄无声息地丢失,正如在涉及 SEACOM 和 Orange Maroc 的案例中所看到的。