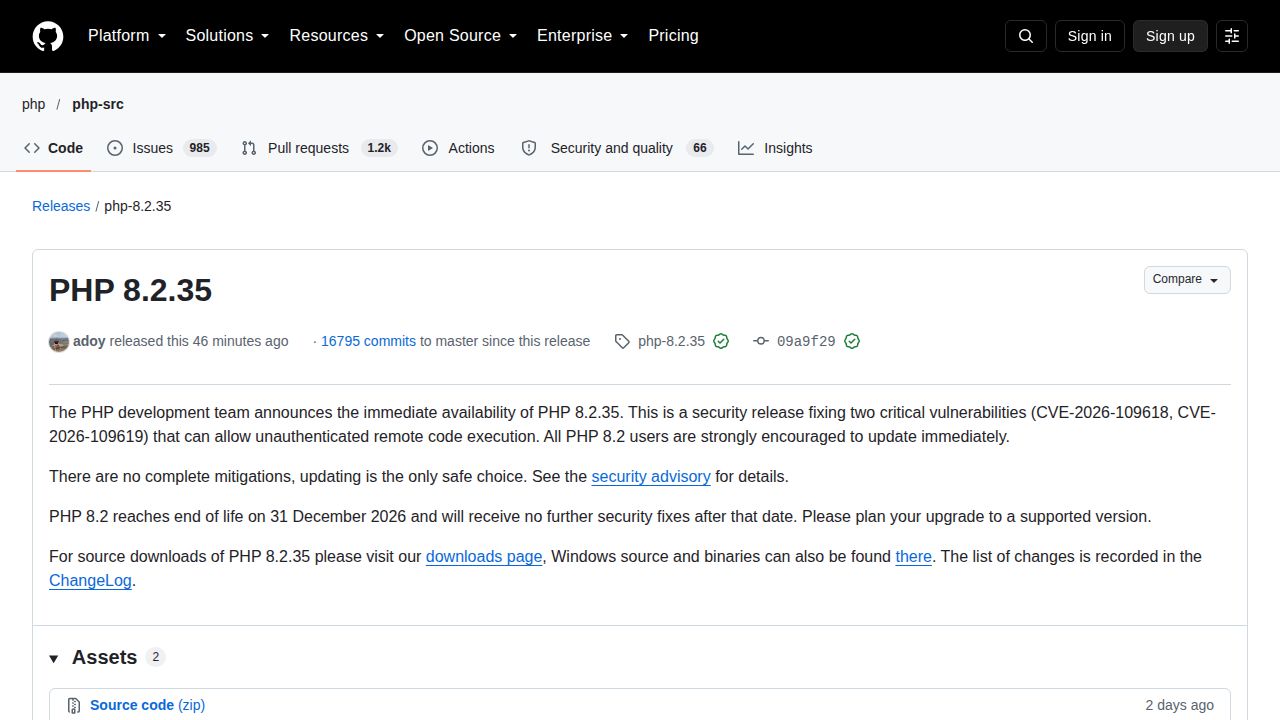
PHP 项目最近通过其 GitHub 仓库发布了安全更新,推出了 8.2.35 版本。此次更新是由于研究人员和安全提供商(包括 Wiz 和 OpenAI)之间的协同努力促成的,旨在解决该开源编程语言中的多个高严重性漏洞。这些缺陷据报告可能允许远程代码执行 (RCE),特别是在使用某些服务器应用程序编程接口 (SAPI)(如 mod_php)时。
技术上的应对措施包括在整个代码库中添加 malloc 失败检查。然而,由于一些观察者将其描述为“搞砸了”的发布,该版本的推出受到了审查;一位评论者指出,乍一看该提交似乎不属于主仓库的任何分支。此外,虽然为 7.4、8.0 和 8.1 等旧版本提供了回移植,但许多用户报告称,在发布后立即通过 Ubuntu LTS 或 Fedora 等标准发行渠道获取新软件包存在困难。
在等待官方补丁期间,管理员被迫采取各种缓解策略。一些人选择完全关闭服务器以防止入侵,而另一些人则实施了手动配置。例如,一位用户建议禁用 `session.upload_progress` 并在 Web 服务器级别(如 Apache 或 Caddy)拦截多部分请求体。虽然这些措施可以阻止与内存耗尽和 RCE 相关的常见攻击向量,但它们可能会破坏合法功能,例如文件上传。这种情况凸显了关于修复关键基础设施的速度与零日漏洞带来的风险之间的持续担忧。