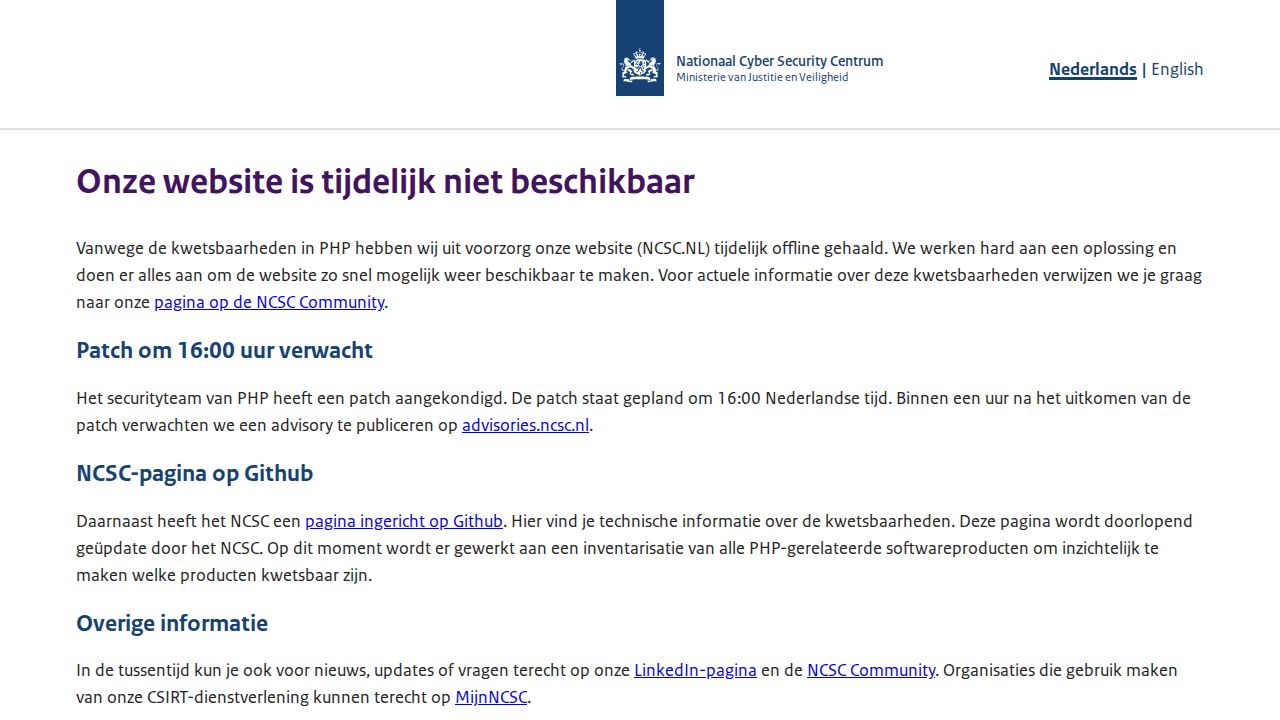
据报道,荷兰国家网络安全中心 (NCSC) 和比利时网络安全中心已因 PHP 中新发现的漏洞而将其面向公众的网站下线。PHP 是一种广泛使用的开源脚本语言,常用于 Web 开发,并为 WordPress 和 Drupal 等内容管理系统提供支持。将这些网站下线的决定是一项主动措施,旨在防止潜在的利用,同时管理员致力于修复底层软件。
Hacker News 上的评论者指出,这并非孤立事件,他们观察到许多其他平台——包括 OBS、TicketTailor 和各种 Wiki——也已下线以降低风险。讨论强调,该漏洞似乎是一个远程代码执行 (RCE) 缺陷,可能允许攻击者在服务器上运行任意命令。一位评论者指出,虽然一些组织正在使用 Web 应用防火墙 (WAF) 提供临时补救措施,但主要的建议仍然是修复 PHP 环境本身。
这种情况引发了关于政府机构安全态势以及使用陈旧软件风险的辩论。一些参与者认为,网络安全中心使用存在长期安全问题的平台是一个重大疏忽。其他人对漏洞披露的时机提出了质疑,认为与主要分销商进行协调的后台补丁可能比公开披露漏洞(从而暴露利用手段)的做法更佳。此外,一些用户指出,即使是使用静态网站生成器的网站也可能受到影响,如果这些网站在提供给公众之前是由 PHP 引擎预渲染的。