在2026年10月11日至12日夜间,数百家法国超市的制冷系统遭到网络攻击者入侵。入侵者将设备推入“除霜”模式——即加热制冷组件以融化冰块的状态——导致部分设备温度高达50°C(122°F)。此次攻击造成了重大损失,多家零售连锁店报告称,他们被迫丢弃大量的生鲜和冷冻食品。包括Carrefour、Intermarché、Netto和Monoprix在内的主要零售商均确认受到影响,部分连锁店报告受影响门店达数百家。
此次入侵涉及的主要硬件是丹麦公司Danfoss制造的制冷控制器。具体而言,攻击目标是AK-SM 800和AK-SC 355型号,这两款型号均被视为旧式设备。Danfoss已在2021年宣布AK-SM 800停止生产,并在2016年逐步淘汰AK-SC 355,这意味着这些设备不再接收安全更新或软件支持。虽然一些较新的AK-SM 800A型号也受到影响,但它们运行的是过时的固件,缺乏2023年和2025年发布的关键安全补丁。
数据分析表明,这些系统在攻击发生前很久就已暴露在公共互联网上。2026年10月初进行的互联网扫描显示,法国在线暴露的冰箱控制面板数量比世界其他地区总和还要多,其中85%的控制面板运行着具有已知安全漏洞的软件。在事件发生前,许多此类系统在相同的互联网暴露地址上至少保留了六个月。攻击发生后,绝大多数此类控制面板被下线,这表明零售商采取了反应措施,将控制器从公共互联网断开以防止进一步的未经授权访问。法国网络安全机构CERT-FR已建议运营商断开这些控制器的连接,或将其访问限制在安全的私有网络(VPN)中。
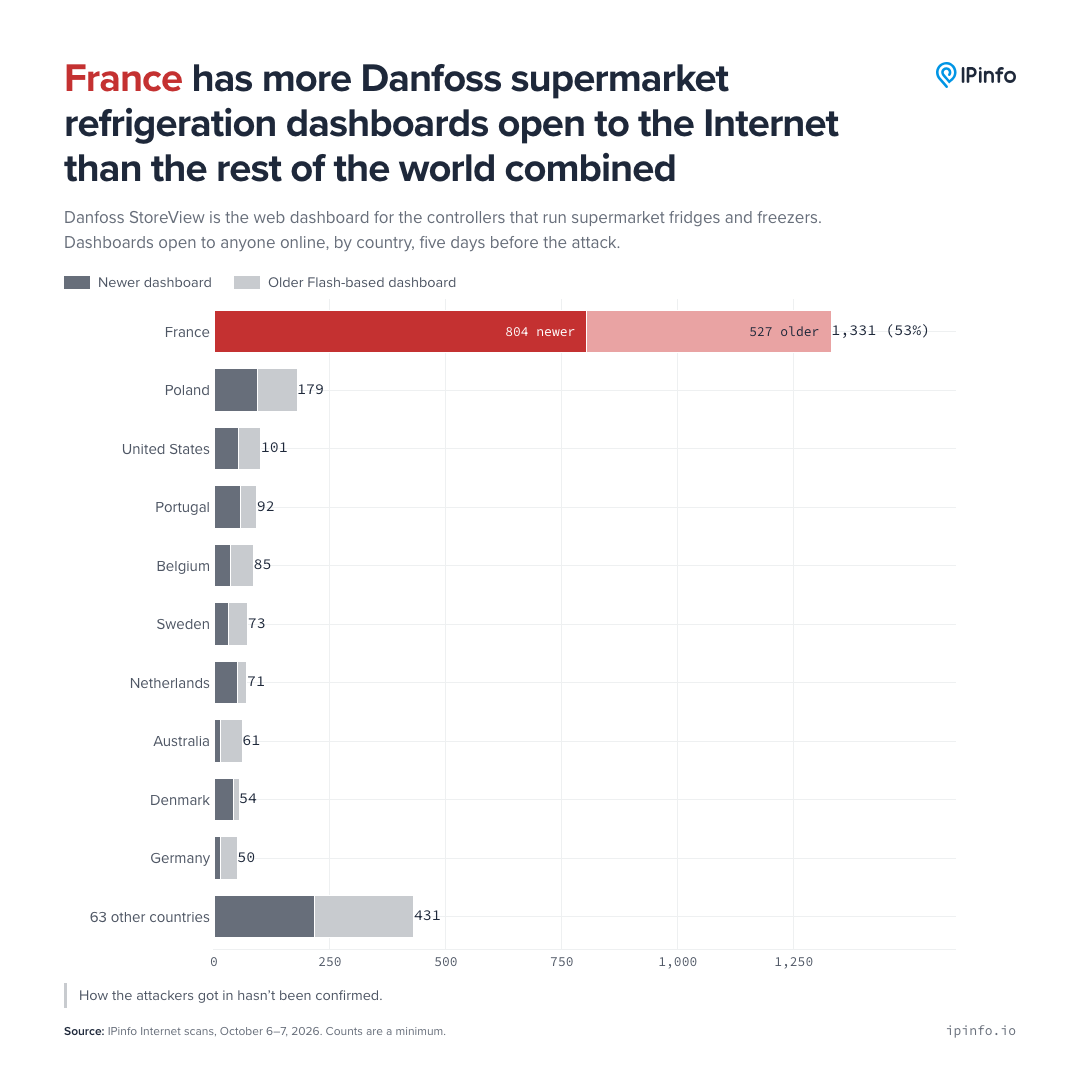
该图表展示了在网络攻击发生前,法国互联网暴露的制冷系统的高度集中情况。
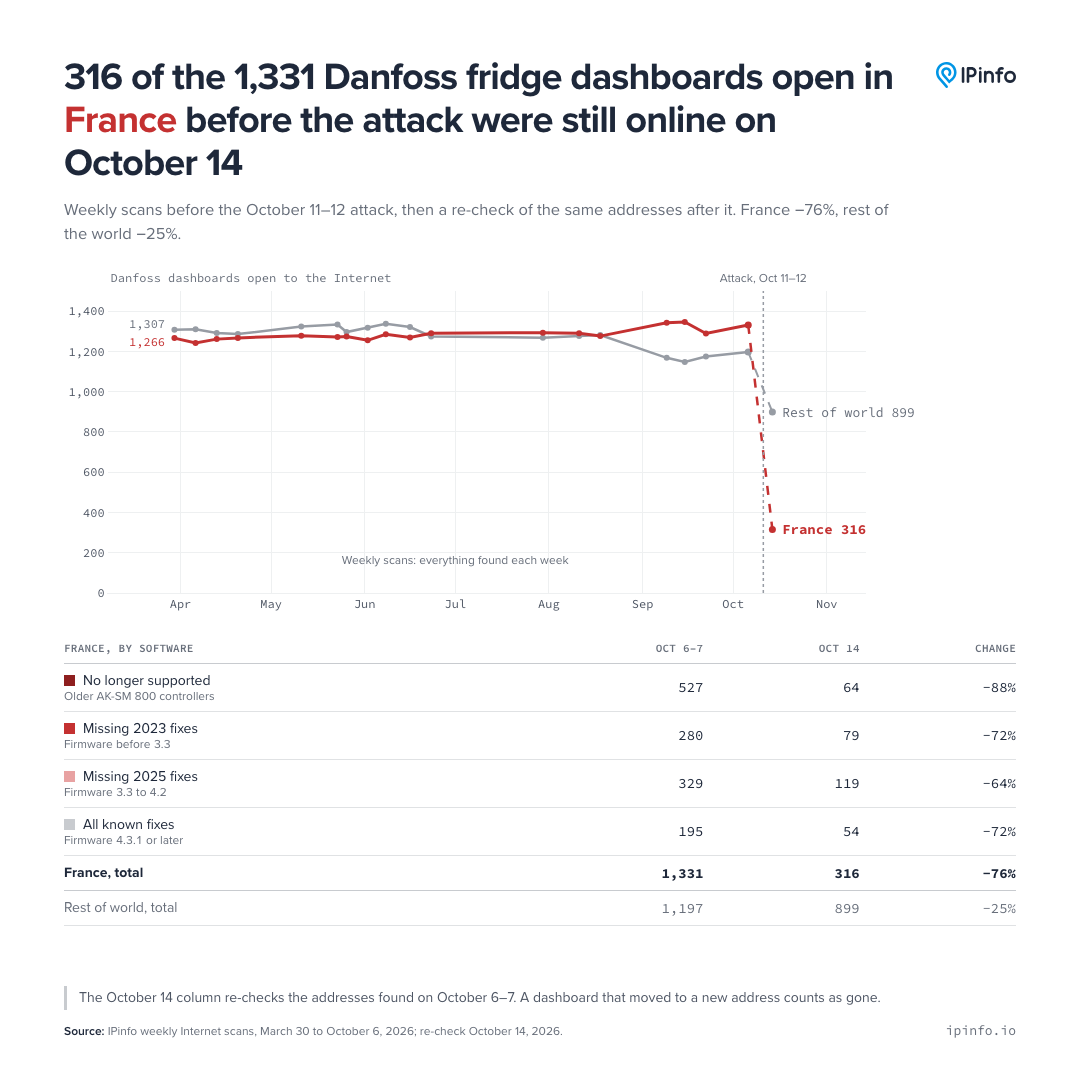
此时间线突出了目标制冷控制器长期存在的漏洞期。