在 2026 年 10 月初,一起重大的安全事件影响了 Tor 网络。研究发现,大约 333 个出口中继站——约占当时所有活跃 Tor 出口节点的 10%——被发现是协同攻击的一部分。攻击者早在 8 月就获得了这些基于 Linux 的主机访问权限,并悄悄部署了 Ebury 载荷(一种已知的 OpenSSH 后门和凭据窃取程序)。一旦激活,受损节点被配置为专门拦截针对 22 端口(Secure Shell 或 SSH 的标准端口)的流量,同时正常转发其他加密的 Web 流量。
该攻击机制依赖于将尝试通过受感染出口之一建立 SSH 连接的用户重定向到 12 台专用拦截服务器之一。如果用户忽略了“远程主机标识已更改”的警告(该警告表示服务器的指纹与客户端预期的不符),攻击者就可以执行三个操作:捕获用户的密码,通过使用 Paramiko Python 库建立的中间人(MITM)架构实时观察输入的命令,并尝试用 Ebury 恶意软件感染目标机器。为了实现这一目标,攻击者修改了非出口机器上的 `torrc` 文件,将它们转换为能够执行 SSH 重定向的出口。

此图解释了流量被重定向到专用拦截服务器的攻击机制。
该事件是通过监控固定出口节点预期的指纹与实际响应之间的差异而发现的。在向 Tor 项目的网络健康团队报告这些发现后,运营商在几天内开始关闭受影响的中继站。到 10 月 5 日,大多数受感染的服务器已被下线,导致官方指标中可用的总出口节点数量出现明显下降。虽然最初的入侵是如何发生的仍不明确——理论包括托管提供商被攻破或单个主机漏洞——但此次事件突显了在缺乏强健硬件密钥或严格基于密钥的身份验证要求的情况下运行公共基础设施的风险。
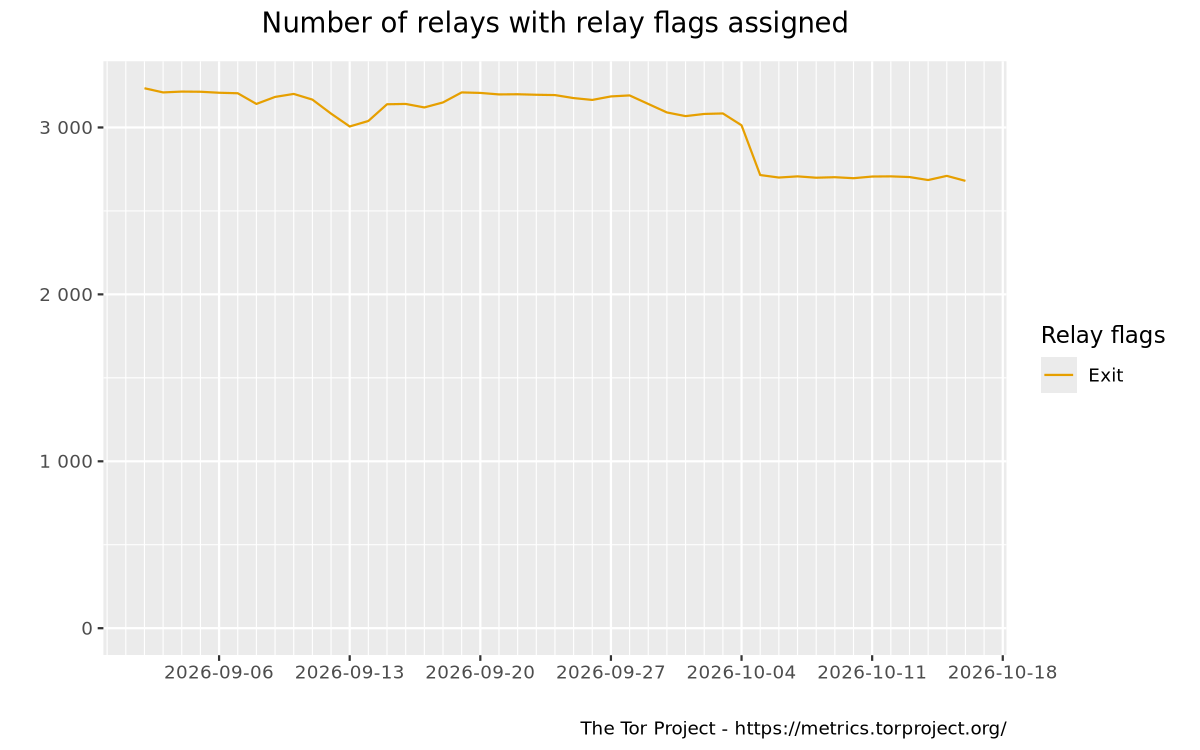
此图直观展示了第三段提到的总可用出口节点的下降。