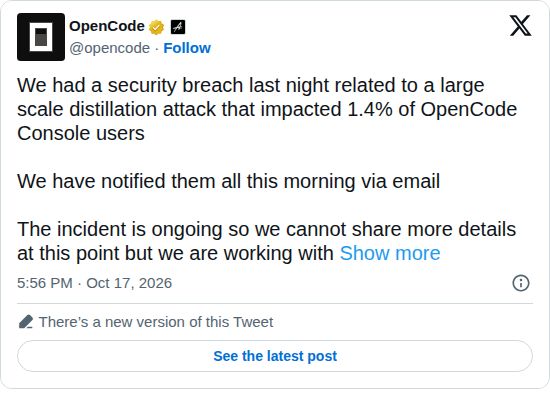
OpenCode 已确认发生了一起涉及大规模蒸馏攻击的安全漏洞。此次事件具体影响了“OpenCode Console”的 1.4% 用户,该平台是一个托管的推理网关和提供平台。虽然公司已开始通过电子邮件通知受影响的用户,但他们表示该事件仍在进行中,并仅提供了关于漏洞范围或技术机制的有限具体细节。
至关重要的是,此次漏洞与 OpenCode Console 相关,而非 OpenCode CLI 或桌面应用程序。Console 作为一个托管平台——类似于 OpenRouter——允许用户连接他们自己的 AI 平台账户。这包括“自带密钥”(BYOK)模式,用户提供来自 OpenAI、Anthropic 或 Google 等供应商的自有 API 密钥。由于这些密钥存储在 Console 的后端,此次漏洞可能暴露了那些选择使用托管服务而非在本地使用自有凭据运行软件的用户凭据。
围绕此次事件的讨论强调了对托管 API 密钥管理安全以及这些密钥可能被未经授权使用的担忧。一些用户指出,在最初的公告中,并未清晰传达各种 OpenCode 产品(CLI、Desktop 和 Console)之间的区别,导致人们对谁实际上面临风险感到困惑。虽然仅使用本地 CLI 或桌面版本并使用自有凭据的用户不受影响,但那些利用 Console 托管基础设施的用户正面临着在泄露的密钥失效前与时间赛跑的压力。此次事件突显了托管推理网关的便利性与在集中式服务器上存储第三方凭据相关的风险之间的权衡。