MXC 在 2026 年 6 月 2 日的 Microsoft Build 2026 上宣布,作为一个沙盒代码执行系统,旨在运行不受信任的代码——包括 AI 模型输出、插件和开发者工具——同时防止访问主机的文件系统、网络、剪贴板和其他资源。该系统面向需要在生产力应用和代理框架内安全执行由 AI 代理或第三方扩展生成的代码的开发者。
MXC 架构由四层组成:应用层提供命令行工具(wxc‑exec.exe)和 TypeScript SDK;核心层管理基于 JSON 的策略并编排生命周期(部署→启动→执行→停止→拆除);隔离后端层提供平台特定的容纳选项;执行环境(沙盒)在文件系统、网络、UI 和剪贴板上强制执行策略。在 Windows 上,默认后端是 ProcessContainer,可选方案包括 Windows Sandbox、WSL 容器、MicroVM、HyperLight 和 isolation_session;在 Linux 上,默认是 Bubblewrap,可用 LXC、MicroVM 和 HyperLight;在 macOS 上使用 Seatbelt 技术。开发者通过 JSON 配置文件声明沙盒可以访问哪些文件、网络端点和 UI 特性。
此图展示了文章中描述的 MXC 四层架构,说明策略如何在应用、核心、后端和执行环境层驱动隔离。
与传统容器技术通过命名空间和 cgroups 共享宿主操作系统内核不同,MXC 可以使用提供完整内核隔离的后端(例如 MicroVM 或完整虚拟机),从而减轻恶意代码突破沙箱获得宿主级特权的容器逃逸风险。社区的实操笔记突出了这一区别,指出 MXC 的灵活后端选择与 Docker 风格容器的共享内核模型形成对比。
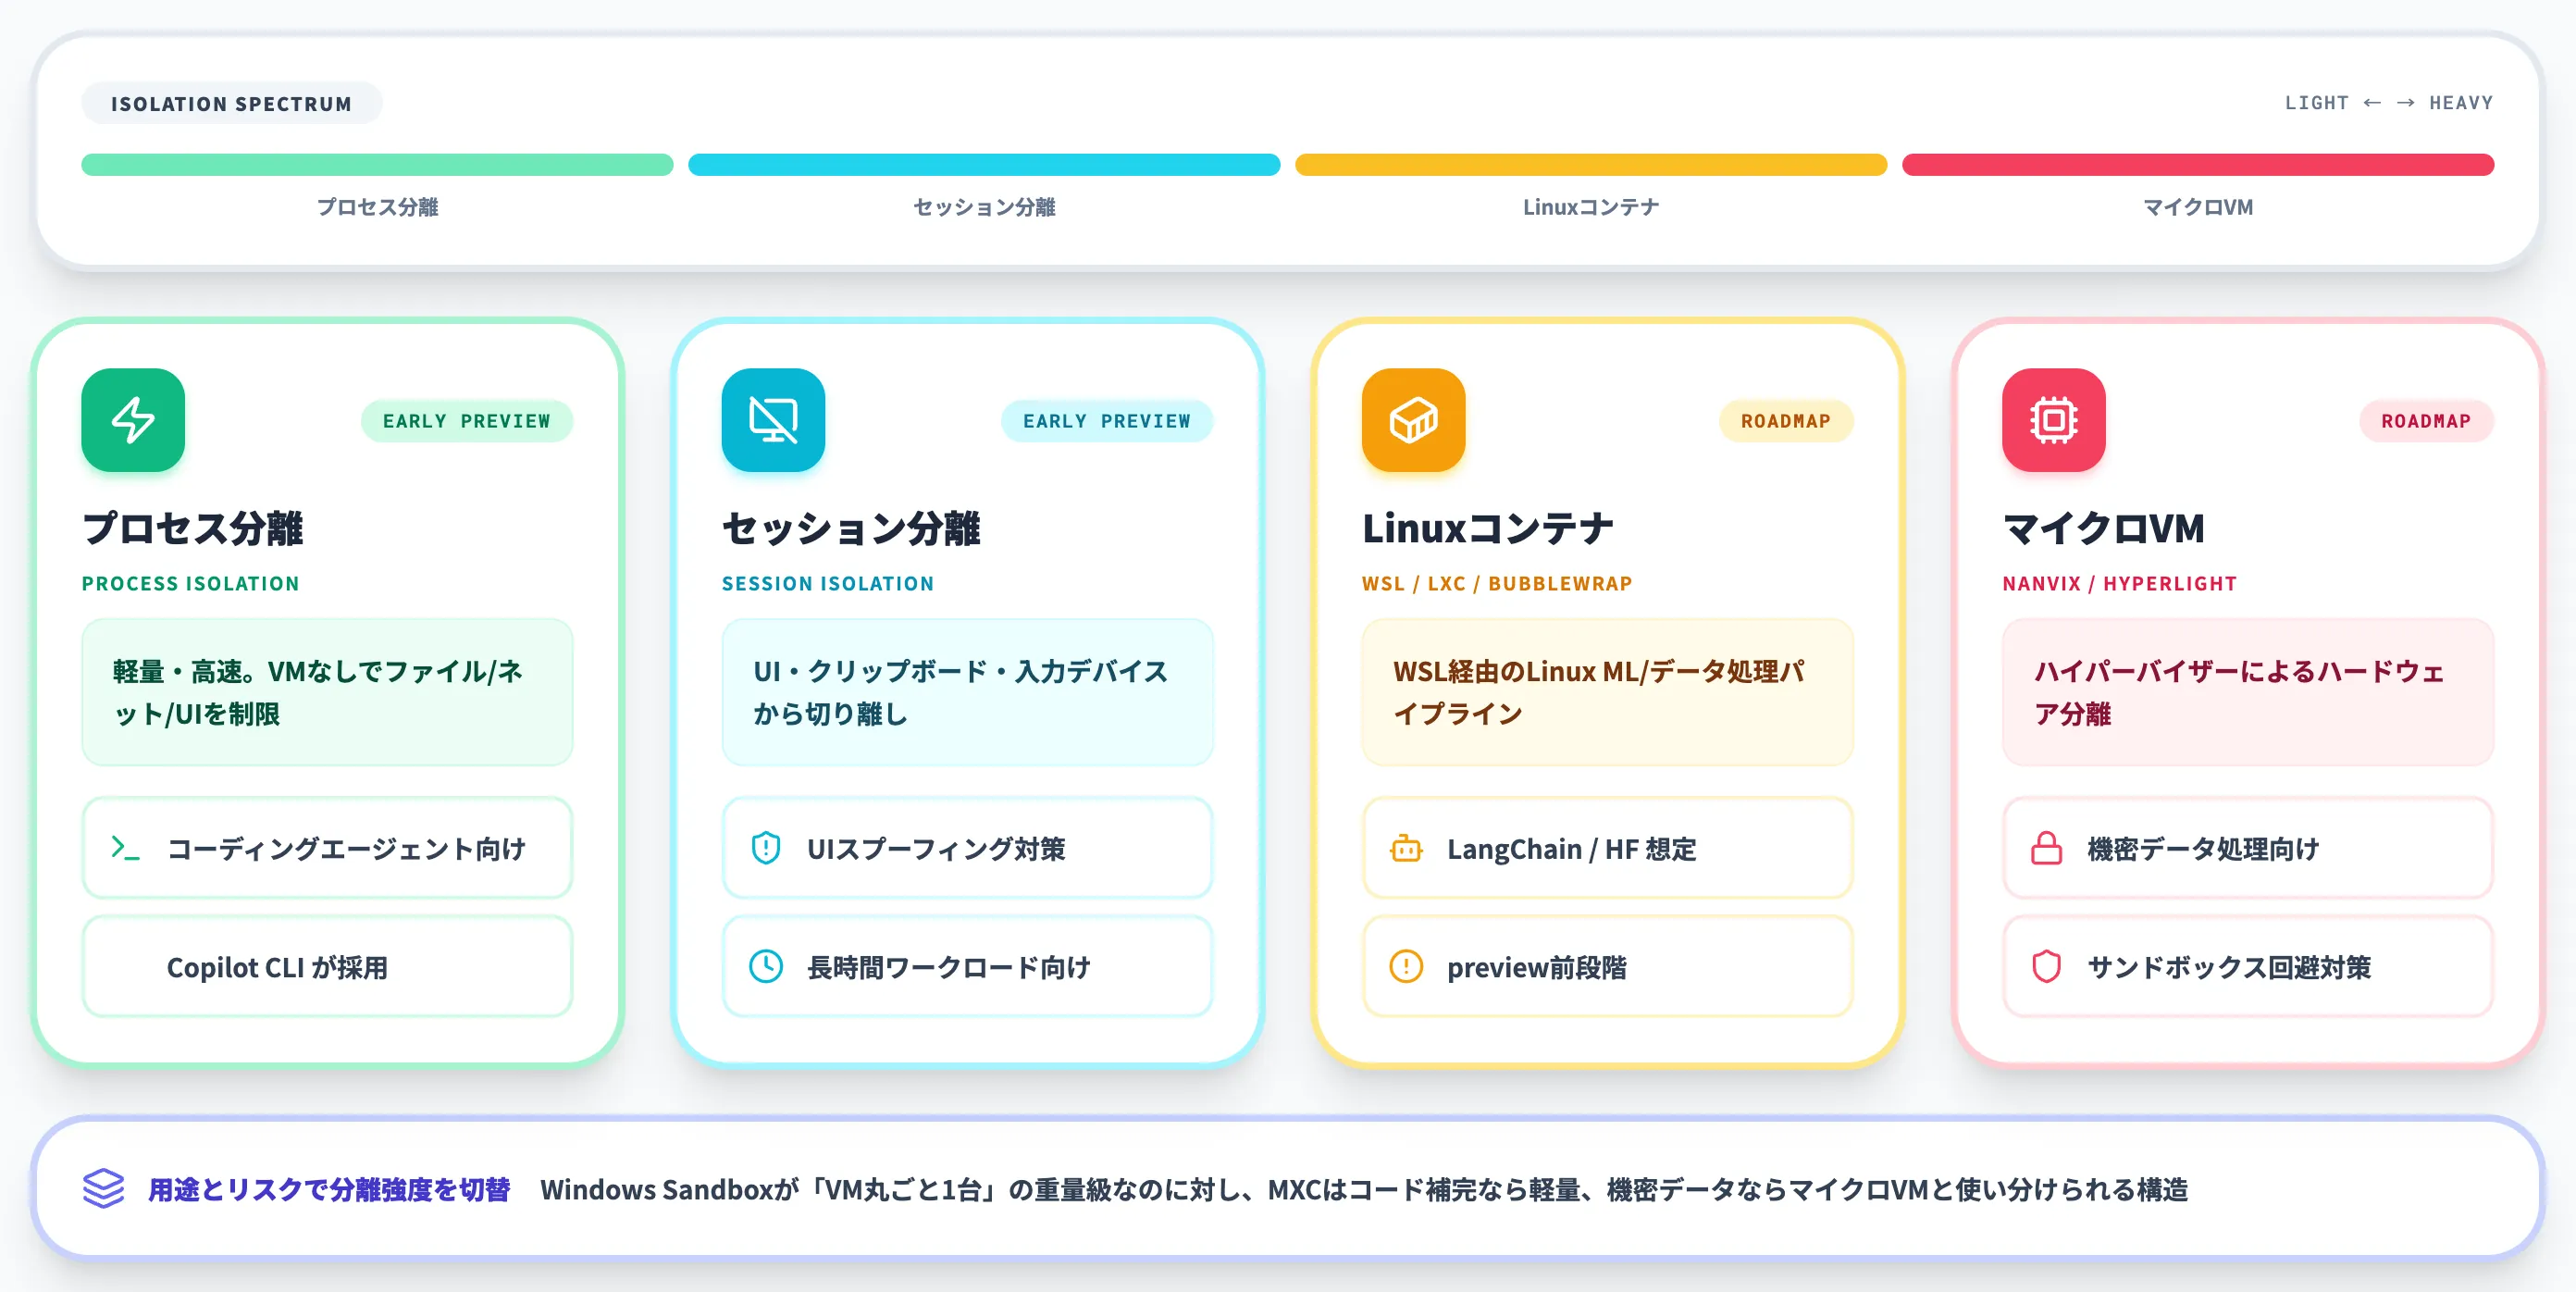
此图展示了 MXC 提供的可组合沙箱谱系,突出文章中提到的隔离选项,如 ProcessContainer、Windows Sandbox、WSL、MicroVM、HyperLight、Bubblewrap、LXC 和 Seatbelt。
Microsoft 将 MXC 定位为早期预览技术,指出生成的策略可能偶尔过于宽松,且规范仍可能变更。公司计划将 MXC 与其 Agent 365 套件(Defender、Entra、Intune、Purview)集成,以扩展对代理的保护,并启用诸如 OpenClaw 的 Windows 节点和网关以及 NVIDIA 的 OpenShell 等合作伙伴项目,让自主代理能够在 MXC 沙箱中运行。然而,在此阶段对于关键的安全设计,Microsoft 建议不要仅依赖 MXC,而应额外增加防护措施。
此图可视化了文章中提到的 MXC 与 Microsoft Agent 365 套件(Defender、Entra、Intune、Purview)的集成。
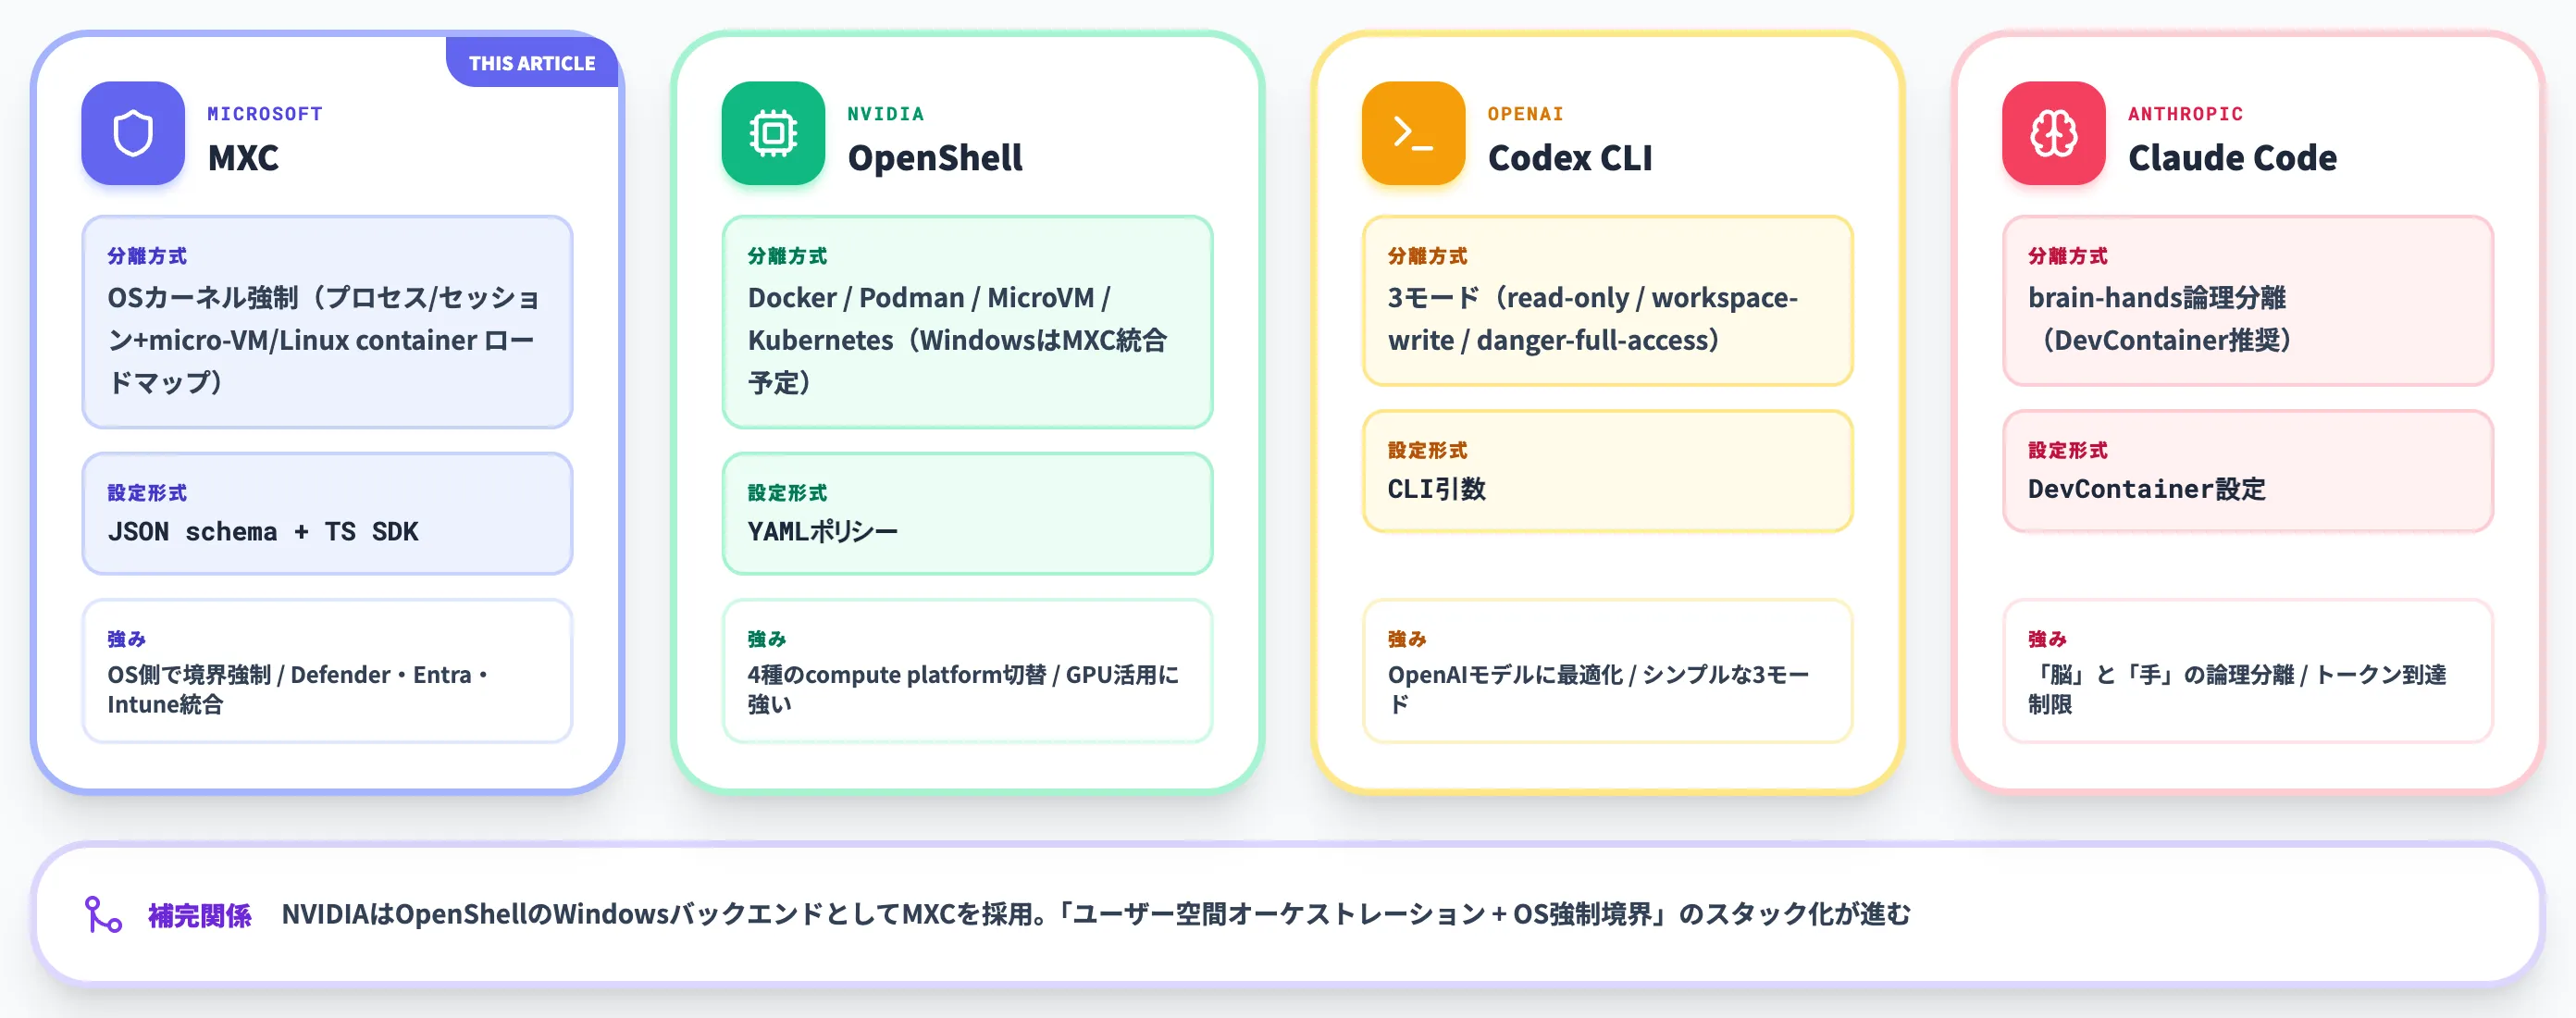
此图展示了 NVIDIA OpenShell 与 Codex CLI 和 Claude Code 的比较,与文章中提到的 NVIDIA 的 OpenShell 用于自主代理在 MXC 沙箱中运行相关。