Edi Life OS 是一个自托管网页应用,它将十个不同的工作区—Overview、Growth、Focus、Habittify、Kanban、Calendar、Goals、Notepad 和 Notes—整合到一个私有仪表盘中。根据其 GitHub 仓库,所有工作区共享一种设计、一种登录方式和一个 MySQL 数据库,旨在消除使用独立应用程序来处理习惯、目标、预算、计时和记事所导致的碎片化,通过将这些功能相互连接使其相互 inform,例如习惯推动目标进展以及看板卡片出现在日历中。
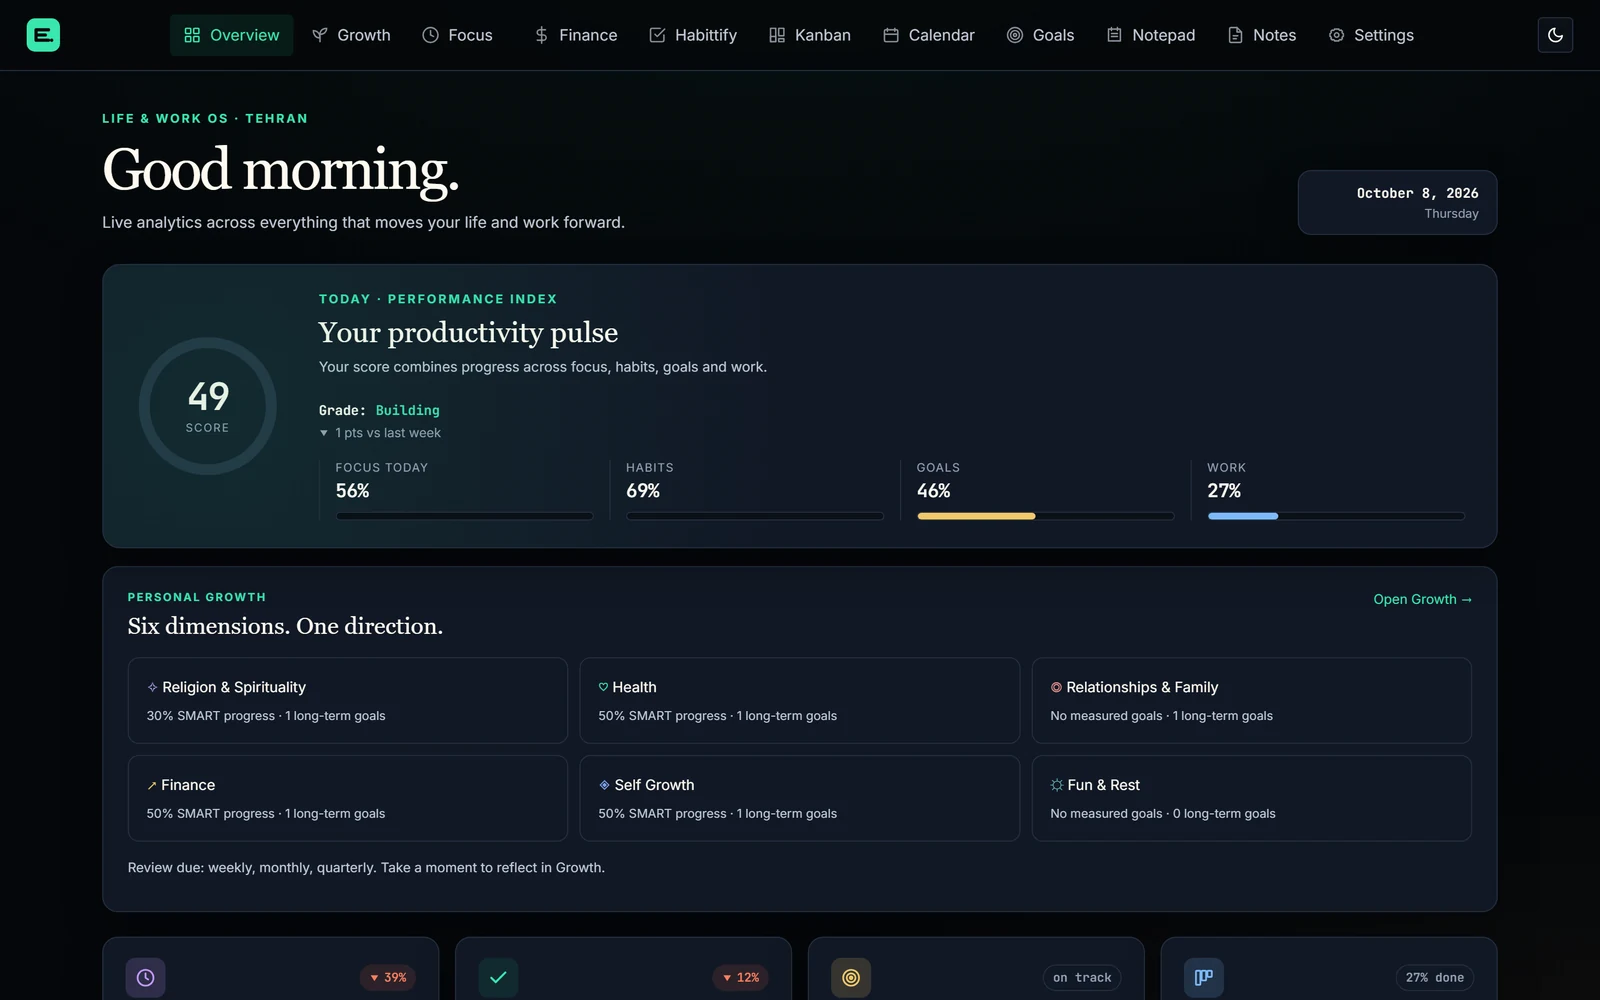
此图像说明了第一段中描述的统一仪表盘,展示了 Overview 工作区如何将专注、习惯、目标和其他指标集成。
一个显著特点是可选的 MCP(Model Context Protocol)服务器,它提供了 26 个用于 AI 助手集成的工具。该服务器通过 stdio 运行,并通过受令牌保护的 HTTP API 与应用程序通信,而不会直接接触数据库或凭据。用户可以将 MCP 服务器连接到 Claude Desktop 或 Claude Code 等客户端,并发出自然语言命令——例如,请求仪表盘概览、创建带有关联任务的 SMART 目标、将习惯标记为完成,或者记录财务交易并检查由此产生的余额。
此徽章代表了第二段中提到的可选 MCP 服务器功能,该功能提供了 26 个用于 AI 助手集成的工具。
Edi Life OS 可以通过 Docker、共享托管或本地 PHP 服务器进行部署,需要 PHP 8.1+ 以及 PDO MySQL 和 mbstring 扩展,以及 MySQL 8+ 或 MariaDB 10.4+。文档强调该平台是为单个所有者而构建的;API 令牌授予对每个支持域的读写访问权限,而没有实施的令牌范围或应用级别的速率限制,因此用户必须在托管层设置请求限制,并在非本地连接时使用 HTTPS。数据保持在用户的 MySQL 数据库中,附件单独存储,备份应包括数据库、附件文件和配置。
此徽章反映了第三段中讨论的 Edi Life OS 的自托管特性,强调在用户基础设施上的私有部署。