维持互联网运行的人揭示了关键的数字基础设施实际上依赖于寥寥无几的维护者。时区数据库负责约 40 亿部 Android 和 iPhone 设备的时钟设置,由 UCLA 讲师 Paul Eggert 在业余时间维护。在 2026e 版本发布之前的一年里(2026 年 9 月 29 日发布),Eggert 贡献了 251 次更改中的 218 次,Tim Parenti 贡献了 28 次。同样,Todd Miller 自 20 世纪 90 年代初以来一直维护 sudo —— 该命令授予 Mac 和 Linux 系统的管理员访问权限 —— 在 2008 年至 2018 年间,他贡献了 5,409 次更改中的 5,408 次。SQLite 几乎存在于每部 Android 手机、iPhone、Mac、Windows 系统以及主要浏览器中,过去一年仅有四人进行了修改。
文章指出,Eggert 在导致版本 2026e 发布的一年里贡献了 251 次更改中的 218 次,凸显了对单个志愿者的依赖。
这种维护团队人数极少的模式在 xz 压缩工具事件中导致了漏洞被利用。芬兰的志愿者开发者 Lasse Collin 多年来一直维护 xz,直到在 2023 年将访问权限授予贡献者 Jia Tan。到当年,Jia Tan 的更改次数超过 Collin(304 比 172)。2024 年 2 月,Jia Tan 发布了包含针对 Linux 系统的隐藏后门的版本,这一后门直到 2024 年 3 月 29 日才被微软工程师 Andres Freund 因异常 CPU 使用而发现。发现后,Collin 恢复了单独维护,并在 2025 年贡献了 xz 更改的 97%。该事件凸显了依赖少数志愿者时,信任放错可能打开供应链风险。
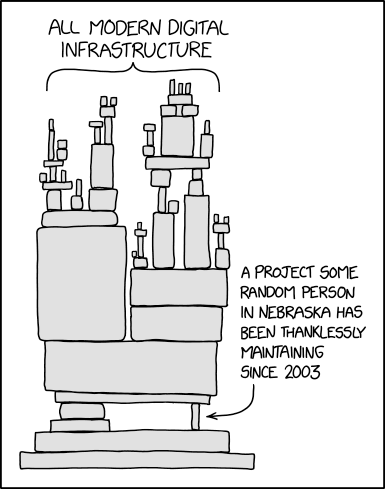
这个视觉隐喻符合文章的讨论,即依赖少数志愿者可能在信任放错时打开供应链风险,正如 xz 事件所示。
资金和支持的差距进一步凸显了这种维护模式的脆弱性。虽然德国主权技术机构自 2022 年以来已向 log4j 拨款 596,160 欧元,向 FFmpeg 拨款 437,930 欧元,向 OpenSSL 拨款 405,888 欧元,向 OpenSSH 拨款 200,000 欧元,向 curl 拨款 195,000 欧元;但时区数据库、SQLite、zlib、libxml2、libjpeg-turbo、HarfBuzz、xz、bash、nghttp2 和 expat 等项目则没有获得可识别的公共资助。这种对比在 GitHub Sponsors 上也有体现:Daniel Stenberg 为 curl 吸引了 64 位赞助者,而时区数据库、xz、libjpeg-turbo 和 zlib 的维护者根本没有赞助者页面。即使有资金存在,正如 libxml2 在原维护者 Nick Wellnhofer 于 2025 年 9 月离职后,由志愿者 Daniel Garcia Moreno 和 Iván Chavero 在 2025 年 12 月接手的过渡期间,服务于 56 亿部手机和电脑的基础设施经历了 85 天无人专门维护的空档期。
文章将 curl 作为获得公共资助的项目的例子,而许多关键基础设施项目如时区数据库、xz、libjpeg-turbo 和 zlib 则缺乏此类支持。