当 Telegram Desktop 客户端已经在运行时,点击 tg:// 链接会生成一个新进程,该进程通过本地套接字将 URL 发送到现有实例。软件通过连接 “OPEN:”、URL 和分号来构建消息,但它不会转义 URL 内部出现的分号。这使攻击者能够在分号之后注入额外命令,而接收实例将这些命令视为独立指令执行。
攻击者首先将一个纯文本指令文件上传到 Telegram 群组;
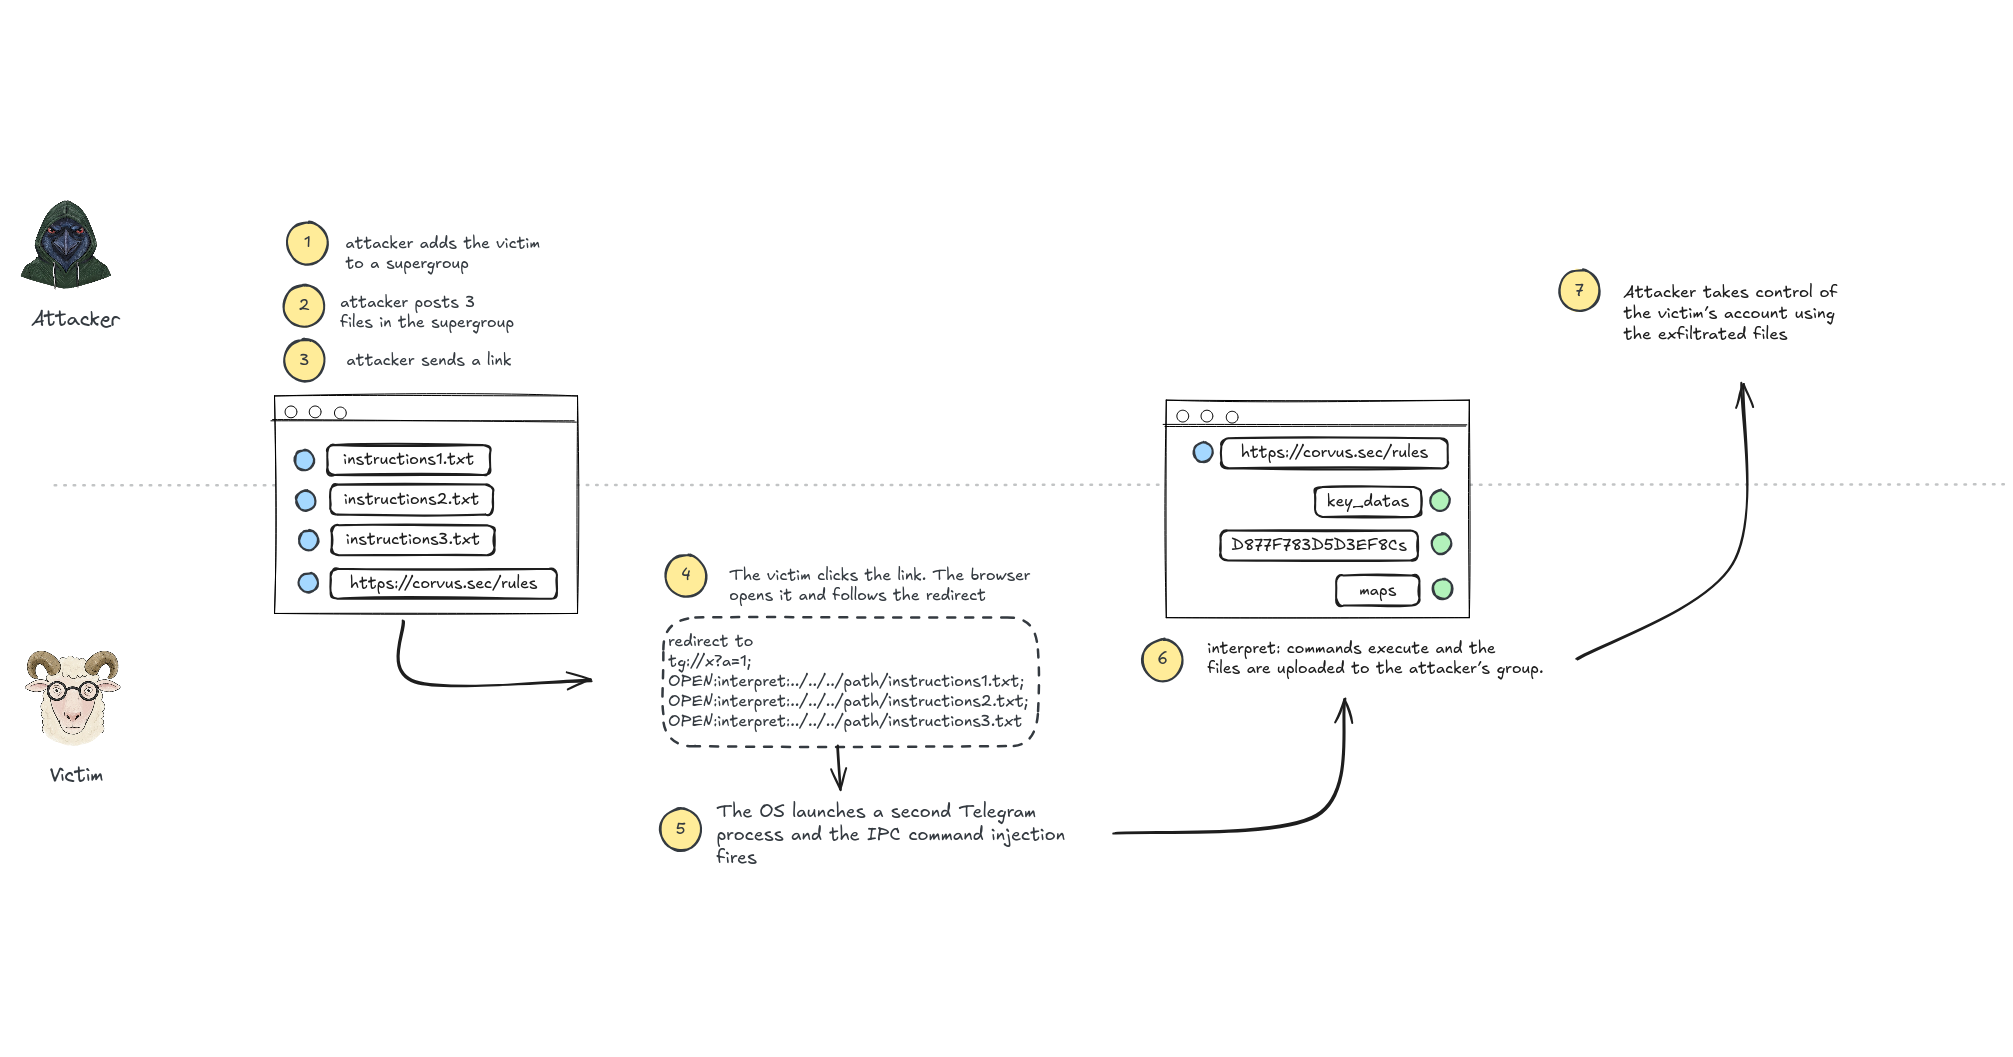
此图展示了文章中描述的攻击链,恶意 tg:// 链接导致未经授权访问 Telegram 的本地数据文件。
被窃取的文件可能包括 Telegram 的本地数据,具体是 key_datas 文件(包含盐值和加密的数据加密密钥)以及 MTProto 授权文件。如果用户未设置本地密码,密钥加密密钥将从空密码和盐值派生,使攻击者能够解包 DEK 并解密授权文件,从而完全控制受害者的 Telegram 账户。该问题被跟踪为 CVE-2026-107181,CVSS 评分为 8.1 高危,并在版本 7.2.9(提交 db3405699f)中得到修复。