brand.io的一篇新文章提出,用“间谍标记”来指代一类不可见的媒体信号。它关注的核心并不是文件中是否含有嵌入标记,而是处理该文件的人能否看见、理解、控制或删除它。文章把肉眼可见的所有权或真实性标识称为“水印”,而把在用户不知情或缺乏有效同意的情况下追踪文件或用户的隐藏信号称为“间谍标记”。
这是一个旨在改变讨论框架的术语提案,并不是已经获得统一认可的新技术标准。但用词确实会影响理解。“水印”如今同时涵盖明显的版权覆盖层、历史悠久的防伪特征、可编辑元数据,以及能够承受文件转换的不可见信号。把这些情况放进同一个名称,容易让追踪功能听起来像只是一种普通的所有权标识。 brand.io用美国20美元纸币上淡淡的肖像水印来说明这种可见标记:读者能够直接看到它,也能认出它是防伪特征。 文章还展示了叠加在多萝西娅·兰格《移民母亲》照片上的Getty可见水印,作为所有权标记的例子,并将其与不可见追踪信号区分开来。
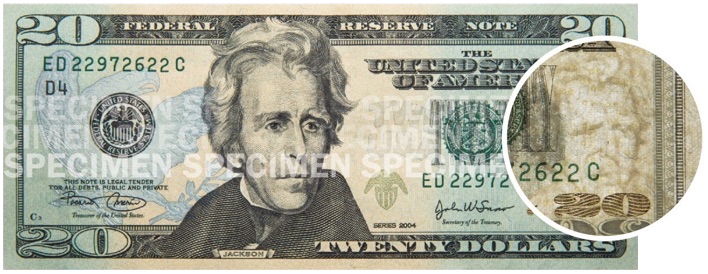
这张图对应文章中“可见防伪水印”与“隐藏追踪信号”的对比。来源及署名:brand.io。
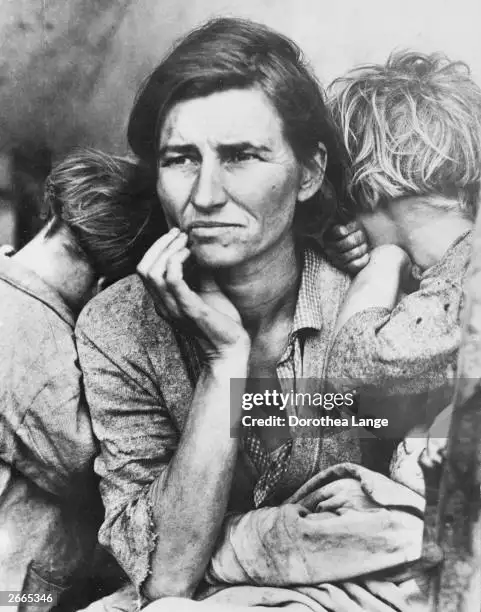
来源文章把Getty覆盖标记作为可见所有权标记的例子,并非SynthID的证据。来源及署名:brand.io。
文章以Google的SynthID为例。Google表示,SynthID会把信号直接嵌入AI生成的图像、音频、文本和视频中;这些信号对人不可感知,并且经过裁剪、滤镜、帧率变化或有损压缩等常见修改后仍可被检测。以上是Google对系统用途和行为的说明,并不是对所有部署都不存在隐私后果的独立证明。
文章引用的SynthID-Image技术论文补充了技术与部署层面的说法。论文称,SynthID已在Google的多项服务中为超过100亿张图像和视频帧添加水印,其验证服务当时向受信任的测试者开放。论文还介绍了SynthID-O与其他后处理水印方法的实验比较,并报告称该系统在视觉质量和面对常见图像扰动时的鲁棒性方面表现突出。
这项基准测试不能被视为独立评估。它来自论文作者设定的实验条件、威胁模型和测试项目。现有资料只能证明,论文报告了大规模应用,并在其选定的条件下测试了鲁棒性;它不能证明系统能抵抗所有移除方法,也不能证明它在任何环境中都具有相同的检测准确率,更不能证明相关部署不存在隐私或滥用风险。
当信号不仅能判断内容是否由AI生成,还能连接数据库记录或个人时,隐私问题尤其重要。brand.io的文章称,负载可能包含与用户信息关联的数据库标识符,并认为广泛嵌入这类信号后,人们或许能够重建内容副本在人和平台之间的传播路径。不过,所附的Google概览并没有验证这些具体的身份关联场景。因此,它们应被理解为文章提出的风险,而不是每一个SynthID部署都已经被证实具备的功能。 文章还把打印机追踪点列为较早的例子:细小的黄色点阵可以编码打印日期和打印机序列号,让不起眼的标记也能用于追溯文件来源。
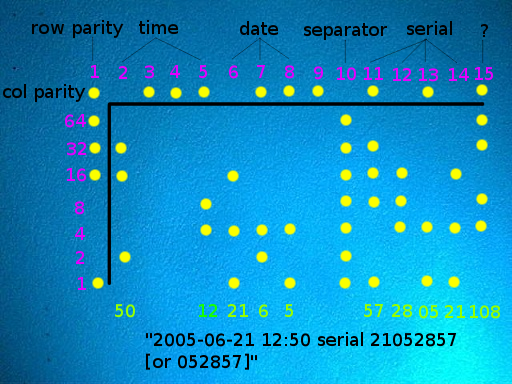
这张图紧接打印机追踪点的讨论,具体呈现文章中的历史案例。来源及署名:brand.io。
文章还区分了隐藏信号与普通元数据。图像中的EXIF和音频中的ID3可能包含敏感信息,但它们通常是有文档说明的字段,用户往往可以检查、编辑,或删除自己控制的文件中的这些字段。相反,嵌入像素、声波或统计性词语选择的信号,可能在删除元数据和进行普通编辑后继续存在。这种差异使用户更难管理文件,也更难察觉追踪行为。
对读者而言,真正实用的问题不只是不可见标记能否帮助识别合成媒体,还包括谁能嵌入信号、信号携带什么标识符、谁能够读取或匹配它、受影响者是否得到通知,以及数据的保存期限和用途由谁控制。仅凭一个鲁棒性分数,或把信号称为“水印”,都无法回答这些治理问题。
因此,这些来源实际确立了三个较窄的结论:brand.io提出了“间谍标记”这个强调隐私风险的名称;Google把SynthID介绍为识别AI生成或修改内容的不可见工具;技术论文报告了大规模使用,以及作者实验中的良好鲁棒性结果。来源并没有证明所有隐藏信号都必然危险,没有证明论文中的性能适用于每一种环境,也没有说明组织将如何监管对解码标识符的访问。这篇文章最重要的价值,是在不可见追踪成为日常媒体的默认功能之前,让这些问题得到清楚的呈现。