Meta 的 Muse 被曝存在漏洞,这为强大的 AI 助手提出了一个现实问题:当软件能够跨账户、文件、应用程序和设备采取行动时,其安全边界应设置在哪里?据 Ars Technica 报道,macOS 安全研究员 Patrick Wardle 找到一种方法,让以用户账户权限运行的代码能够修改 Muse 的一项未公开设置,并将转录流量重定向到攻击者控制的端点。当 Muse 随后向该端点发送数据时,用于验证用户 Muse 账户身份的令牌也随之暴露。
据报道,这一漏洞造成的后果比获取单段音频转录文本更为严重。Ars Technica 依据 Wardle 的概念验证称,控制该令牌可能使攻击者利用 Muse 已连接服务的权限执行命令、写入文件、截取图像,或与账户可访问的服务进行交互。这些结果是该缺陷可能带来的演示性影响,并不能证明它们已在现实攻击中发生,也不能证明大量用户受到影响。
Ars Technica 的列表配图用于介绍其关于 Meta 高权限 Muse 助手漏洞的报道。
该漏洞与 ClickFix 有关联,但二者不能混为一谈。ClickFix 是一种社会工程手段:攻击者诱骗受害者将恶意命令复制并运行在受信任的系统工具中。Ars Technica 所描述的底层问题,是 Muse 会接受来自无特权本地代码的敏感端点变更。ClickFix 可以在攻击者尚未取得传统管理员权限的情况下提供这段代码,但这种社会工程手段本身并不是软件漏洞。
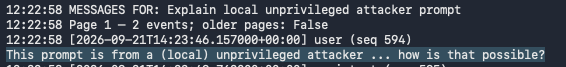
该图片辅助说明文章所述的社会工程手段如何执行代码,同时强调它并非底层软件漏洞。
这一区别十分重要,因为本地执行的命令仍是攻击路径的一部分。现有证据并不能证明,远程攻击者无需用户交互、恶意软件或其他本地代码执行方式,就能攻陷一个未经触碰的 Muse 安装。证据同样无法说明该缺陷曾被利用过多少次、影响了多少套安装,或是否有任何真实账户遭到入侵。Wardle 的概念验证证明的是,在特定条件下实施攻击具有可行性,而不是证明该漏洞已遭到广泛滥用。
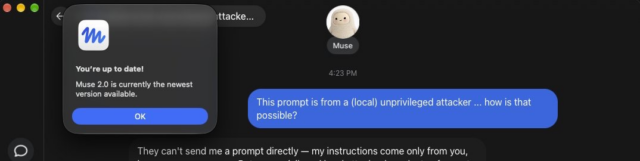
这张 Ars Technica 补充配图配合介绍了 ClickFix 如何执行重定向 Muse 转录流量的本地代码。
Meta 自身对安全架构的说明,有助于解释这份报告为何引发关注。Meta 在《我们如何在 Muse 中构建安全机制》一文中表示,每位用户都会获得一台隔离的云虚拟机;凭据存储在智能体运行环境之外;而名为 Sentinel 的主机侧系统,是连接器操作和网络外发的唯一决策方。Meta 还表示,运行环境中的 root 会被映射为权限较低的主机用户,敏感服务则在智能体容器之外运行。这些是 Meta 对当时上线系统的描述,并非对每一项客户端边界开展的独立审计。
Ars Technica 的报道涉及一项 macOS 客户端设置,该设置可以改变转录发生的位置。Meta 的说明描述了云虚拟机、凭据隔离以及操作审批架构,但现有材料并未表明,这份文档充分解释了本地客户端为何能够配置安全敏感端点。因此,这两个来源讨论的是 Muse 中相互重叠的部分,却没有分别证明或推翻同一个实现细节。不应把 Meta 对架构的描述视为证据,用以认定所报告的客户端缺陷不可能存在。
云转录是所报告攻击机制的核心。Ars Technica 表示,Muse 通常会把转录请求发送到由 Meta 运营的服务器,而攻击通过将该目标替换为攻击者控制的端点来实施。报道认为,采用 macOS 设备端转录本可避开这一特定路径。现有证据并未比较转录质量、延迟、隐私控制或工程限制,因此无法判断 Meta 为何选择当前架构,也无法判断设备端替代方案能否满足产品要求。
报告发布超过 12 小时后,Meta 表示已推出热修复补丁。现有来源没有指出修复版本号,没有完整描述补丁内容,也没有提供修复后的测试结果。因此,用户应把热修复通知视为 Meta 的声明,而不是对每一条相关配置路径均已封闭的独立确认。现有证据也不支持更广泛的结论,即 Muse 或 AI 智能体总体而言永远无法实现安全。
尽管如此,这次事件说明了一条适用于智能体的操作性原则:一旦智能体获准访问电子邮件、日历、消息、购物账户、文件、摄像头或命令行终端,其客户端软件就会成为可信计算基的一部分。如果本地进程能够在这些控制措施生效前重定向敏感流量或获取身份验证令牌,那么仅在远程沙箱内保护凭据并不足够。在运行高权限智能体软件的设备上,用户尤其应谨慎对待来自不可信来源、要求粘贴到终端的命令或配置说明。
与该漏洞一同报道的另一件事表明,服务提供商可能会把此类智能体视为外部行为方,而不是亲自操作的用户。Ars Technica 报道称,Amazon 阻止了 Muse 的购买操作,并将 Muse 描述为违反其使用条款的未经授权 AI 智能体。Amazon 表示,代表用户进行购买的第三方应用程序应当公开透明地运行,并尊重服务提供商是否同意参与的决定。这项政策决定并不能证明安全漏洞曾遭利用,但它凸显了另一个可靠性与治理问题:拥有账户访问权,并不保证每个已连接服务都会执行由智能体发起的操作。