Raspberry Pi RP2350 微控制器引入了多项安全特性,包括安全启动实现以及旨在缓解故障注入和面向返回编程(ROP)攻击的“冗余协处理器”(RCP)。为了测试这些防御措施,在 DEFCON 2024 期间发起了一项黑客挑战,要求参与者从锁定的 Pico 2 板卡中恢复秘密数据。虽然许多参与者发现 RP2350 集成的故障检测器有效地阻挡了标准的电压故障注入攻击,但研究人员 Kévin Courdesses (courk) 通过采用激光故障注入(LFI)成功绕过了安全防护。
激光故障注入的工作原理是将聚焦的激光束投射到芯片的硅晶圆上。光电效应允许光线在晶体管中引起临时故障,这些故障可以被精确计时以跳过指令或破坏寄存器值。由于 RP2350 的故障检测器旨在感测电压或电磁波动,Courdesses 从芯片背面对晶圆进行攻击,以绕过这些传感器。这需要复杂的准备过程:拆卸 RP2350,使用低成本雕刻工具机械磨掉金属接地焊盘,然后使用导电环氧树脂恢复到内部电路的足够接地连接。这种方法允许激光与晶圆相互作用,而不会触发芯片内部的安全重置。
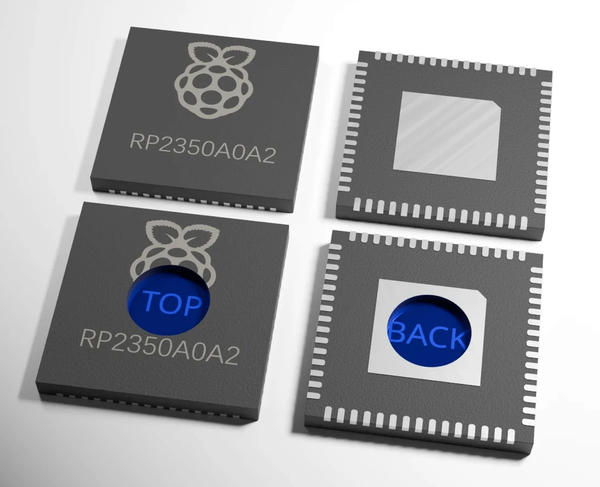
这张图片展示了集成电路的物理结构,这是理解背面激光攻击如何绕过内部传感器的关键。
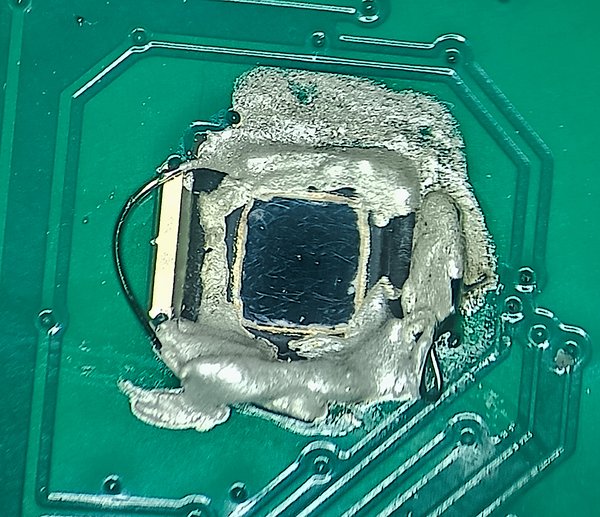
这张照片展示了特定的准备步骤,即使用导电环氧树脂在允许激光进入的同时保持电气完整性。
为了执行攻击,Courdesses 使用现成的组件和 3D 打印零件开发了一个定制的“激光故障注入平台”。该系统包括一个主载板、一个 I/O 板,以及由 FPGA 控制的激光驱动板,用于将激光脉冲与芯片的启动序列同步。通过针对 Boot ROM 中未经过冗余检查或随机延迟加固的特定指令,研究人员能够诱发单条指令“跳过”或寄存器值损坏。这成功绕过了安全启动机制,允许访问存储秘密数据的受保护 OTP(一次性可编程)内存区域。虽然该平台是面向低成本设计的,但它证明了在非工业实验室环境下,利用易于获取的工具也能实现高精度的硬件攻击。
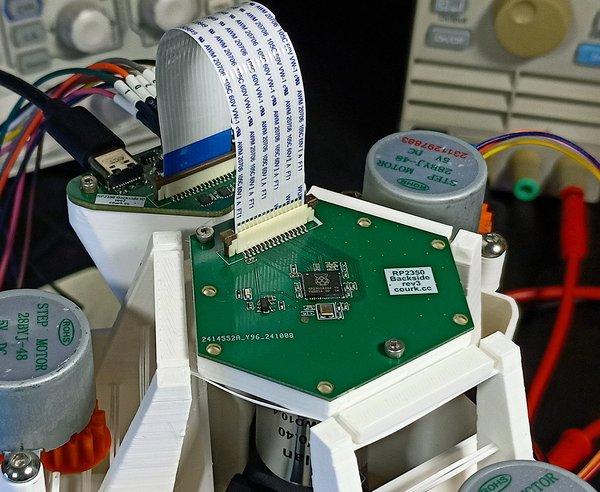
这张图片描绘了文章第三段中描述的定制平台的硬件组件。
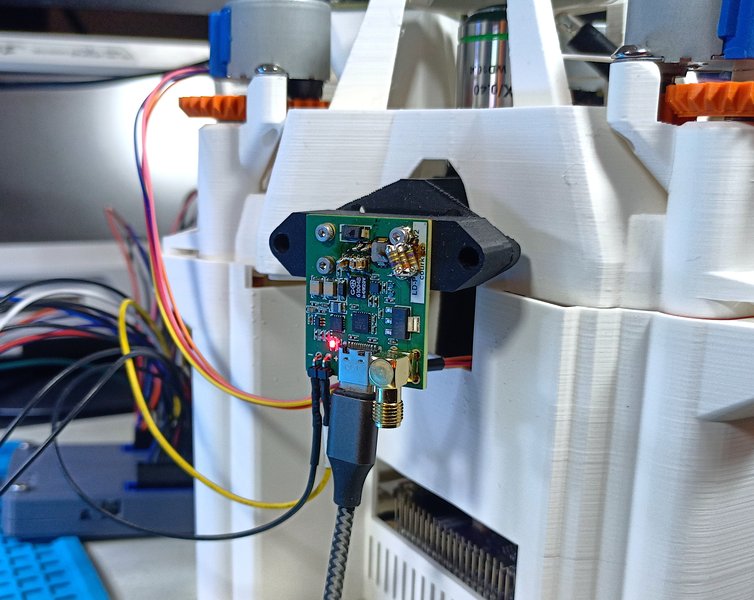
此视觉效果补充了对平台硬件的描述,特别是最后一段提到的激光驱动板。